


China Mobile запустил новый защитный центр

China Mobile усиливает кибер-защиту смартфонов в Китае

Китайский телекоммуникационный оператор China Mobile объявил на днях о формальном запуске нового операционного центра по интернет-безопасности в Лояне (городской округ на западе провинции Хэнань). Об этом сообщает сайт China Tech News.


Согласно обнародованным данным, это первый операционный центр от крупного китайского сотового оператора, который будет заниматься непосредственно вопросами безопасности в мобильном Интернете. На начальной стадии в центре будет работать до 500 человек, что автоматически делает эту команду самой крупной среди всех китайских поставщиков телекоммуникационных услуг.

Новый центр China Mobile будет заниматься устранением информации порнографического содержания, а также спама. В сферу деятельности организации также входит блокировка звонков с угрозами, борьба с вредоносными программами для мобильных телефонов, а также предотвращение сетевых атак и взломов. Кроме того новая команда будет предоставлять мониторинг деловой активности в Интернете.

В течение 2011 года компания China Mobile обнаружила и блокировала более 430 тысяч доменов, связанных с порнографией, а также разобралась с 5,05 млн спам-сообщений, на которые пожаловались клиенты. Хотя оператор сумел добиться определенных успехов в борьбе с опасной информацией, в стране все еще существуют преступники, которые сумели обойти блокировку, используя региональные, системные или временные лазейки. Открытие нового информационного центра безопасности в Лояне должно значительно помочь в борьбе с вредоносной информацией.

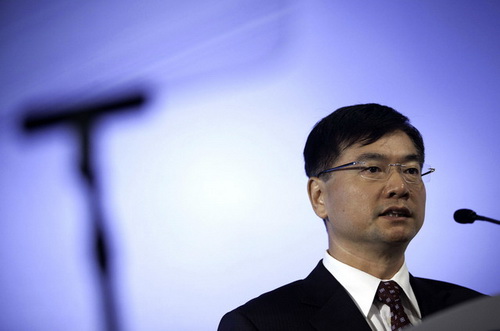
Президент China Mobile Ли Юэ.

Президент China Mobile Ли Юэ говорит, что открытие центра прямо доказывает желание China Mobile исследовать, обнаруживать и блокировать деятельность взломщиков. Во время 2 месяцев испытательного срока центр успешно обрабатывал в день около полумиллиона заявок о вредоносной информации.

Напряженная ситуация с интернет-безопасностью в Китае пока далека от разрешения. Напомним, что в июле 2012 года сотрудники компании TrustGo выявили новую вредоносную программу для мобильных телефонов, которая поразила более 100 тысяч устройств. Аналитики тогда подлили масла в огонь, сказав, что более 35% всех мобильных угроз для мобильного интернета приходит из Китая. Так что ужесточая защиту у себя на родине China Mobile в сущности улучшает защиту мирового мобильного Интернета.

объявил на днях о формальном запуске нового операционного центра по интернет-безопасности в Лояне (городской округ на западе провинции Хэнань). Об этом сообщает сайт China Tech News.

" />

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru