


China Mobile запустил новый защитный центр

China Mobile усиливает кибер-защиту смартфонов в Китае

Китайский телекоммуникационный оператор China Mobile объявил на днях о формальном запуске нового операционного центра по интернет-безопасности в Лояне (городской округ на западе провинции Хэнань). Об этом сообщает сайт China Tech News.


Согласно обнародованным данным, это первый операционный центр от крупного китайского сотового оператора, который будет заниматься непосредственно вопросами безопасности в мобильном Интернете. На начальной стадии в центре будет работать до 500 человек, что автоматически делает эту команду самой крупной среди всех китайских поставщиков телекоммуникационных услуг.

Новый центр China Mobile будет заниматься устранением информации порнографического содержания, а также спама. В сферу деятельности организации также входит блокировка звонков с угрозами, борьба с вредоносными программами для мобильных телефонов, а также предотвращение сетевых атак и взломов. Кроме того новая команда будет предоставлять мониторинг деловой активности в Интернете.

В течение 2011 года компания China Mobile обнаружила и блокировала более 430 тысяч доменов, связанных с порнографией, а также разобралась с 5,05 млн спам-сообщений, на которые пожаловались клиенты. Хотя оператор сумел добиться определенных успехов в борьбе с опасной информацией, в стране все еще существуют преступники, которые сумели обойти блокировку, используя региональные, системные или временные лазейки. Открытие нового информационного центра безопасности в Лояне должно значительно помочь в борьбе с вредоносной информацией.

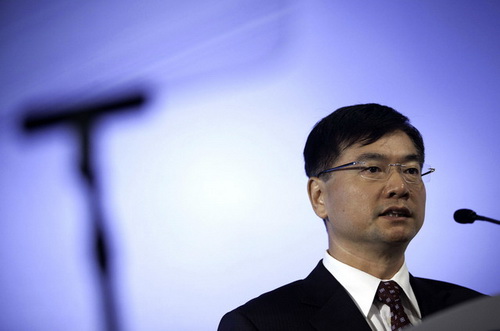
Президент China Mobile Ли Юэ.

Президент China Mobile Ли Юэ говорит, что открытие центра прямо доказывает желание China Mobile исследовать, обнаруживать и блокировать деятельность взломщиков. Во время 2 месяцев испытательного срока центр успешно обрабатывал в день около полумиллиона заявок о вредоносной информации.

Напряженная ситуация с интернет-безопасностью в Китае пока далека от разрешения. Напомним, что в июле 2012 года сотрудники компании TrustGo выявили новую вредоносную программу для мобильных телефонов, которая поразила более 100 тысяч устройств. Аналитики тогда подлили масла в огонь, сказав, что более 35% всех мобильных угроз для мобильного интернета приходит из Китая. Так что ужесточая защиту у себя на родине China Mobile в сущности улучшает защиту мирового мобильного Интернета.

объявил на днях о формальном запуске нового операционного центра по интернет-безопасности в Лояне (городской округ на западе провинции Хэнань). Об этом сообщает сайт China Tech News.

" />

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru