


China Mobile запустил новый защитный центр

China Mobile усиливает кибер-защиту смартфонов в Китае

Китайский телекоммуникационный оператор China Mobile объявил на днях о формальном запуске нового операционного центра по интернет-безопасности в Лояне (городской округ на западе провинции Хэнань). Об этом сообщает сайт China Tech News.


Согласно обнародованным данным, это первый операционный центр от крупного китайского сотового оператора, который будет заниматься непосредственно вопросами безопасности в мобильном Интернете. На начальной стадии в центре будет работать до 500 человек, что автоматически делает эту команду самой крупной среди всех китайских поставщиков телекоммуникационных услуг.

Новый центр China Mobile будет заниматься устранением информации порнографического содержания, а также спама. В сферу деятельности организации также входит блокировка звонков с угрозами, борьба с вредоносными программами для мобильных телефонов, а также предотвращение сетевых атак и взломов. Кроме того новая команда будет предоставлять мониторинг деловой активности в Интернете.

В течение 2011 года компания China Mobile обнаружила и блокировала более 430 тысяч доменов, связанных с порнографией, а также разобралась с 5,05 млн спам-сообщений, на которые пожаловались клиенты. Хотя оператор сумел добиться определенных успехов в борьбе с опасной информацией, в стране все еще существуют преступники, которые сумели обойти блокировку, используя региональные, системные или временные лазейки. Открытие нового информационного центра безопасности в Лояне должно значительно помочь в борьбе с вредоносной информацией.

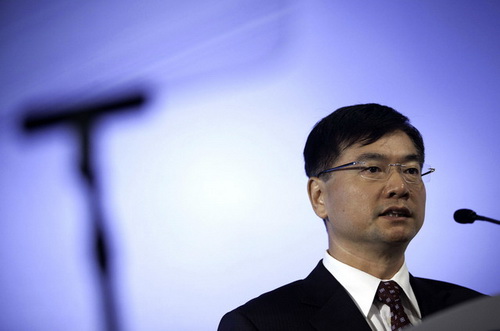
Президент China Mobile Ли Юэ.

Президент China Mobile Ли Юэ говорит, что открытие центра прямо доказывает желание China Mobile исследовать, обнаруживать и блокировать деятельность взломщиков. Во время 2 месяцев испытательного срока центр успешно обрабатывал в день около полумиллиона заявок о вредоносной информации.

Напряженная ситуация с интернет-безопасностью в Китае пока далека от разрешения. Напомним, что в июле 2012 года сотрудники компании TrustGo выявили новую вредоносную программу для мобильных телефонов, которая поразила более 100 тысяч устройств. Аналитики тогда подлили масла в огонь, сказав, что более 35% всех мобильных угроз для мобильного интернета приходит из Китая. Так что ужесточая защиту у себя на родине China Mobile в сущности улучшает защиту мирового мобильного Интернета.

объявил на днях о формальном запуске нового операционного центра по интернет-безопасности в Лояне (городской округ на западе провинции Хэнань). Об этом сообщает сайт China Tech News.

" />

Подпишитесь на новости

Бесплатное ТВ превратило Android-смартфоны в добычу для трояна StreamRat

Киберпреступники начали распространять новый банковский троян StreamRat через рекламу в Meta (признана экстремистской и запрещена в России) и TikTok. Пользователям обещают бесплатный просмотр телевидения, а вместо сериалов предлагают установить APK, способный практически полностью захватить смартфон.

Кампанию под названием Steamtv Esp. обнаружили специалисты ThreatFabric. С 11 июня по 3 июля 2026 года вредоносную рекламу могли увидеть около 570 тысяч пользователей Meta (признана экстремистской и запрещена в России). Это число отражает охват объявлений, а не количество заражённых устройств.

После клика жертва попадает на фишинговый сайт. Посетителям с компьютеров показывают ошибку, а владельцам Android — кнопку загрузки и заботливую инструкцию по отключению защиты: разрешить установку из неизвестных источников и предоставить приложению доступ к Accessibility Services.


Далее загрузчик временно назначает себя домашним экраном, чтобы пользователь не сорвался с крючка, и запускает неработающий VPN, лишающий другие приложения доступа к интернету. Предположительно, так операторы пытаются помешать облачным средствам защиты проверить APK.


После установки StreamRat получает инструменты для удалённого просмотра экрана, скрытого создания скриншотов, кейлоггинга, подмены окон банковских приложений и перехвата данных интерфейса. В скрытом режиме троян снимает экран каждые 200 миллисекунд без привычного уведомления о трансляции.

Как сообщает ThreatFabric, вредонос связан с инфраструктурой, ранее использовавшейся для распространения троянов Mirax и GodFather. Панель управления StreamRat поддерживает разные роли операторов, поэтому разработчики, вероятно, готовят его к сдаче в аренду по модели «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru