«Лаборатория Касперского» обнаружила на Ближнем Востоке еще одну сложную вредоносную программу, которую эксперты отнесли к классу кибероружия. Особенность нового троянца, названного по имени немецкого математика Иоганна Карла Фридриха Гаусса, состоит в том, что он, помимо прочего шпионского функционала, направлен на кражу финансовой информации пользователей зараженных компьютеров. Gauss скрытно пересылает на сервера управления пароли, введенные или сохраненные в браузере, файлы cookie, а также подробности конфигурации инфицированной системы.
Наличие в Gauss функционала банковского троянца является уникальным случаем, ранее никогда не встречавшимся среди вредоносных программ, которые принято относить к классу кибероружия.
Gauss был обнаружен в ходе масштабной кампании, инициированной Международным союзом электросвязи (International Telecommunication Union, ITU) после выявления Flame. Ее глобальной целью является сокращение рисков, связанных с применением кибероружия, и сохранение мира в киберпространстве. С помощью экспертной поддержки, осуществляемой специалистами «Лаборатории Касперского», ITU предпринимает важные шаги в направлении укрепления глобальной кибербезопасности – при активной поддержке со стороны ключевых партнеров по инициативе ITU-IMPACT, правительств и частных организаций, а также гражданского общества.
Обнаружение Gauss экспертами «Лаборатории Касперского» стало возможным благодаря наличию в троянце ряда черт, объединяющих его со сложной вредоносной программой Flame. Сходства прослеживаются в архитектуре, модульной структуре, а также способах связи с серверами управления.
Новая вредоносная программа была обнаружена «Лабораторией Касперского» в июне 2012 года. Ее основной шпионский модуль был назван создателями (которые пока остаются неизвестными) в честь немецкого математика Иоганна Карла Фридриха Гаусса. Другие файлы троянца также носят имена известных математиков: Жозефа Луи Лагранжа и Курта Гёделя. Проведенное исследование показало, что первые случаи заражения Gauss относятся к сентябрю 2011 года. Однако командные сервера вредоносной программы прекратили свою работу только в июле 2012 года.
Многочисленные модули Gauss предназначены для сбора информации, содержащейся в браузере, включая историю посещаемых сайтов и пароли, используемые в онлайн-сервисах. Кроме того, атакующие получали детальную информацию о зараженном компьютере, в том числе подробности о сетевых интерфейсах, дисковых накопителях, а также данные BIOS. Троянец Gauss может красть конфиденциальную информацию у клиентов ряда ливанских банков, таких как Bank of Beirut, EBLF, BlomBank, ByblosBank, FransaBank и Credit Libanais. Кроме того, его целью являются клиенты Citibank и пользователи электронной платежной системы PayPal.
3 основные страны, подвергшиеся заражению Gauss
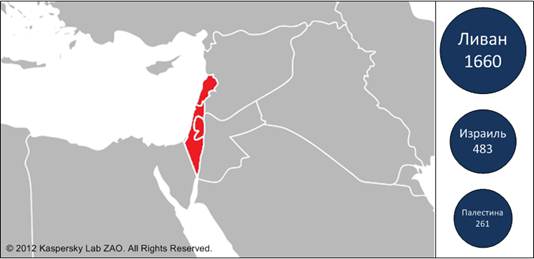
Еще одной важной особенностью Gauss является то, что он заражает USB-накопители, используя ту же самую уязвимость, что и Stuxnet, и Flame. Однако процесс инфицирования флэшек отличается от предшественников наличием определенной интеллектуальной составляющей. Так, используя съемный накопитель для хранения собранной информации в одном из скрытых файлов, при определенных условиях Gauss может удалить себя и все украденные данные. Еще одной характерной чертой троянца является установка специального шрифта Palida Narrow. Однако ее смысл пока не ясен.
Несмотря на то, что Gauss и Flame имеют много общего по своей структуре, их география заражения серьезно разнится. Максимальное количество компьютеров, пораженных Flame, приходится на Иран, тогда как большинство жертв Gauss находится в Ливане. Число зараженных также значительно отличается. По данным облачной системы мониторинга Kaspersky Security Network, Gauss заразил порядка 2,5 тысяч компьютеров, в то время как жертв Flame было всего около 700.
Хотя точный способ заражения еще не установлен, эксперты уверены, что распространение Gauss происходит по иному сценарию, нежели Flame или Duqu. Однако стоит отметить, что также как и у более ранних кибершпионов процесс распространения троянца является строго контролируемым, что говорит о намерении как можно дольше оставаться незамеченным.
«Gauss очень похож на Flame по структуре и коду. Собственно именно это и позволило нам его обнаружить, – говорит Александр Гостев, главный антивирусный эксперт «Лаборатории Касперского». – Также как Flame и Duqu, Gauss представляет собой сложную программу, предназначенную для ведения кибершпионажа с особым акцентом на скрытность действий. Однако цели недавно обнаруженного троянца совсем иные: Gauss заражает пользователей в четко определенных странах и крадет большие объемы данных. Причем особый интерес для него представляет финансовая информация».
В настоящее время «Лаборатория Касперского» успешно детектирует, блокирует и удаляет троянца Gauss. В антивирусной базе он классифицируется как Trojan-Spy.Win32.Gauss.
Подробный анализ вредоносной программы Gauss доступен на сайте www.securelist.com/ru.
Факты:
- Проведенный анализ показывает, что впервые Gauss начал действовать в сентябре 2011 года.
- Обнаружить троянца удалось лишь в июне 2012 года благодаря наличию у него ряда общих черт с Flame.
- Инфраструктура управления Gauss была отключена в июле 2012 года, вскоре после обнаружения троянца. В настоящее время вредоносная программа находится в неактивном состоянии, ожидая команд от серверов.
- Начиная с конца мая 2012 года, облачная система мониторинга «Лаборатории Касперского» обнаружила более 2,5 тыс. заражений. Общее же количество жертв Gauss может исчисляться десятками тысяч. Это меньше, чем у червя Stuxnet, но значительно больше, чем у Flame и Duqu.
- Gauss передает на сервер управления детальную информацию о зараженном компьютере, включая историю браузера, файлы cookie, пароли, данные о конфигурации системы.
- Результаты анализа Gauss показывают, что основной целью троянца являлся ряд ливанских банков, в том числе Bank of Beirut, EBLF, BlomBank, ByblosBank, FransaBank и Credit Libanais. Кроме того, он был нацелен на клиентов Citibank и пользователей электронной платежной системы PayPal.









