


Мобильные телефоны атакует вредоносная реклама

Мобильные телефоны атакует вредоносная реклама

Вынужденное ожидание в общественном транспорте или в очереди многие пытаются скоротать в компании своего смартфона — незамысловатые игры неплохо убивают время. Однако эксперты «Лаборатории Касперского» предупреждают: некоторые рекламные баннеры в бесплатных играх ведут на поддельные копии страницы магазина Google Play, где пользователь подвергается риску скачать вредоносные файлы.

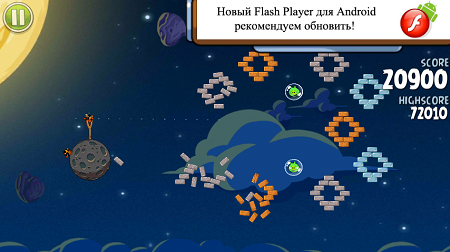
Эксперт «Лаборатории Касперского» Юрий Наместников в своем блоге рассказывает о том, что каждый третий блок рекламы в бесплатных версиях Angry Birds для русскоязычных пользователей, который он открыл и проанализировал, вел на вредоносный файл.


Вредоносная реклама в Angry Birds:Space Free


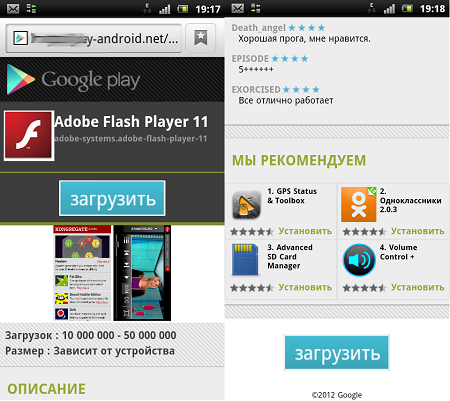
Пройдя по ссылке некоторых баннеров в Angry Birds, пользователь рискует попасть на копию страницы магазина Google Play. Здесь под видом легальных программ размещены SMS-троянцы, которые отправляют дорогостоящие сообщения на короткие номера. Эти зловреды скачиваются на телефон при нажатии кнопки «загрузить». Насторожить должен тот факт, что поддельный магазин открывается прямо в браузере, а в адресной строке видно, что этот сайт находится в зоне «.net» или «.in». Других отличий нет — дизайн практически идентичен официальной версии, а текст даже переведен на русский язык.


Поддельный магазин приложений Google Play


«Злоумышленники делаю все возможное, чтобы заманить пользователей на сайты подложных магазинов, содержащие вредоносный код, — комментирует Юрий Наместников, старший антивирусный эксперт «Лаборатории Касперского». — «Лаборатория Касперского» рекомендует владельцам мобильных устройств быть более бдительными: не устанавливать приложений из не доверенных источников и позаботиться о защите своего смартфона надежным антивирусным решением».

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru