


Мобильные телефоны атакует вредоносная реклама

Мобильные телефоны атакует вредоносная реклама

Вынужденное ожидание в общественном транспорте или в очереди многие пытаются скоротать в компании своего смартфона — незамысловатые игры неплохо убивают время. Однако эксперты «Лаборатории Касперского» предупреждают: некоторые рекламные баннеры в бесплатных играх ведут на поддельные копии страницы магазина Google Play, где пользователь подвергается риску скачать вредоносные файлы.

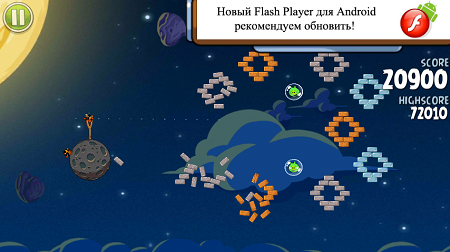
Эксперт «Лаборатории Касперского» Юрий Наместников в своем блоге рассказывает о том, что каждый третий блок рекламы в бесплатных версиях Angry Birds для русскоязычных пользователей, который он открыл и проанализировал, вел на вредоносный файл.


Вредоносная реклама в Angry Birds:Space Free


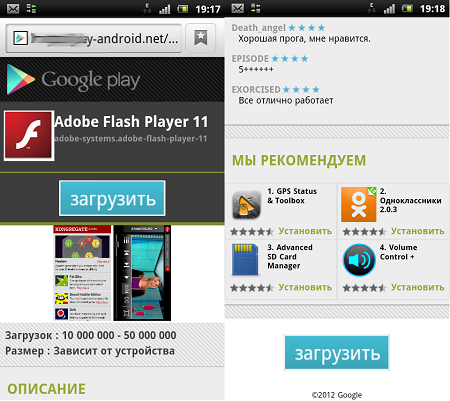
Пройдя по ссылке некоторых баннеров в Angry Birds, пользователь рискует попасть на копию страницы магазина Google Play. Здесь под видом легальных программ размещены SMS-троянцы, которые отправляют дорогостоящие сообщения на короткие номера. Эти зловреды скачиваются на телефон при нажатии кнопки «загрузить». Насторожить должен тот факт, что поддельный магазин открывается прямо в браузере, а в адресной строке видно, что этот сайт находится в зоне «.net» или «.in». Других отличий нет — дизайн практически идентичен официальной версии, а текст даже переведен на русский язык.


Поддельный магазин приложений Google Play


«Злоумышленники делаю все возможное, чтобы заманить пользователей на сайты подложных магазинов, содержащие вредоносный код, — комментирует Юрий Наместников, старший антивирусный эксперт «Лаборатории Касперского». — «Лаборатория Касперского» рекомендует владельцам мобильных устройств быть более бдительными: не устанавливать приложений из не доверенных источников и позаботиться о защите своего смартфона надежным антивирусным решением».

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru