


В августе спамеры переключились с эротических фото на деловую переписку

В августе спамеры переключились с эротических фото на деловую переписку

...

Эксперты «Лаборатории Касперского» проанализировали спам-активность в августе 2011 года. Отсутствие обычного количества заказов летом заставило спамеров активизировать партнерские программы и усиленно рассылать саморекламу. Последний летний месяц традиционно ознаменовался рассылками о Рамадане и 1 сентября, а также показал активный рост числа вредоносных вложений в спаме. При этом злоумышленники использовали как старые проверенные трюки, так и новые любопытные методы обмана пользователей.


В августе доля спама с вредоносными вложениями снова увеличилась и составила 5,9% от всех спамовых писем. Однако злоумышленники, судя по всему, не собираются останавливаться на достигнутом и постоянно ищут новые методы привлечения внимания к своим посланиям. Если ранее множество вредоносных вложений распространялось в сообщениях под видом «эротических фотографий» от «девушек, желающих познакомиться» или «скандальных фото знаменитостей», то сейчас киберпреступники стараются маскировать письма под различные официальные уведомления или деловую переписку. Так, в августе были зафиксированы сообщения, подделанные под уведомление от полиции США, крупнейших почтовых компаний UPS, FedEX и DHL и др. Все послания содержали вредоносные вложения.

В последний летний месяц в спаме традиционно появляются рассылки, посвященные 1 сентября. Основную массу таких писем составляет реклама товаров для школьников. В одной из больших рассылок предлагалось купить различные товары для развития детей. В этом году август – месяц мусульманского праздника Рамадан. Сразу несколько рассылок, рекламировало «правильную» еду, а также ресторан, работающий ночью, то есть в то время, когда мусульмане могут принимать пищу во время священного месяца.

Эксперты «Лаборатории Касперского» отмечают, что в прошедшем месяце четверка лидеров рейтинга стран – источников спама не изменилась и по-прежнему состоит из Индии (15,6%), Индонезии (11,7%), Бразилии (9,24%) и Перу (6%). Единственная остававшаяся в ТОР 10 западноевропейская страна Италия потеряла 1% и в августе оказалась уже на двенадцатой строчке. Россия по-прежнему занимает 11-е место, однако доля спама, распространенного с территории нашей страны, по сравнению с июлем незначительно уменьшилась. По количеству срабатываний почтового антивируса Россия также заметно сдала свои позиции (с 14,06% в июле до 8,96% в августе), уступив первенство США (10,12%).

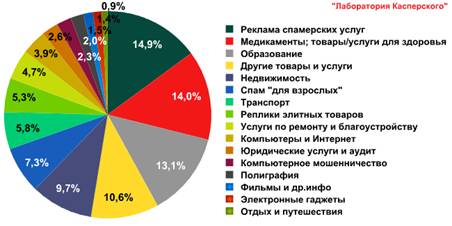
В августе лидером среди тематических направлений в спаме стала рубрика «Реклама спамерских услуг», доля таких писем в Рунете увеличилась почти на 5%. Также продолжается рост доли партнерского спама в Рунете.


Тематические категории спама в августе 2011 года

«В целом это нормальная тенденция для летних месяцев – в период отпусков спамеры, получающие меньше заказов от своих клиентов, переключаются на наиболее выгодные для них рассылки партнерских программ и саморекламу, – заключает ведущий спам-аналитик «Лаборатории Касперского» Мария Наместникова. – Наш прогноз традиционных летних изменений в августе оправдался в полной мере».

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru