


В августе спамеры переключились с эротических фото на деловую переписку

В августе спамеры переключились с эротических фото на деловую переписку

...

Эксперты «Лаборатории Касперского» проанализировали спам-активность в августе 2011 года. Отсутствие обычного количества заказов летом заставило спамеров активизировать партнерские программы и усиленно рассылать саморекламу. Последний летний месяц традиционно ознаменовался рассылками о Рамадане и 1 сентября, а также показал активный рост числа вредоносных вложений в спаме. При этом злоумышленники использовали как старые проверенные трюки, так и новые любопытные методы обмана пользователей.


В августе доля спама с вредоносными вложениями снова увеличилась и составила 5,9% от всех спамовых писем. Однако злоумышленники, судя по всему, не собираются останавливаться на достигнутом и постоянно ищут новые методы привлечения внимания к своим посланиям. Если ранее множество вредоносных вложений распространялось в сообщениях под видом «эротических фотографий» от «девушек, желающих познакомиться» или «скандальных фото знаменитостей», то сейчас киберпреступники стараются маскировать письма под различные официальные уведомления или деловую переписку. Так, в августе были зафиксированы сообщения, подделанные под уведомление от полиции США, крупнейших почтовых компаний UPS, FedEX и DHL и др. Все послания содержали вредоносные вложения.

В последний летний месяц в спаме традиционно появляются рассылки, посвященные 1 сентября. Основную массу таких писем составляет реклама товаров для школьников. В одной из больших рассылок предлагалось купить различные товары для развития детей. В этом году август – месяц мусульманского праздника Рамадан. Сразу несколько рассылок, рекламировало «правильную» еду, а также ресторан, работающий ночью, то есть в то время, когда мусульмане могут принимать пищу во время священного месяца.

Эксперты «Лаборатории Касперского» отмечают, что в прошедшем месяце четверка лидеров рейтинга стран – источников спама не изменилась и по-прежнему состоит из Индии (15,6%), Индонезии (11,7%), Бразилии (9,24%) и Перу (6%). Единственная остававшаяся в ТОР 10 западноевропейская страна Италия потеряла 1% и в августе оказалась уже на двенадцатой строчке. Россия по-прежнему занимает 11-е место, однако доля спама, распространенного с территории нашей страны, по сравнению с июлем незначительно уменьшилась. По количеству срабатываний почтового антивируса Россия также заметно сдала свои позиции (с 14,06% в июле до 8,96% в августе), уступив первенство США (10,12%).

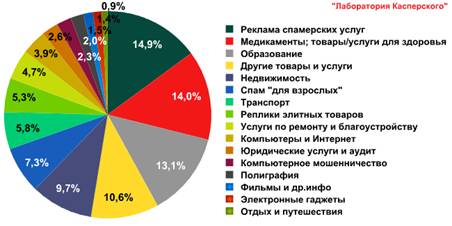
В августе лидером среди тематических направлений в спаме стала рубрика «Реклама спамерских услуг», доля таких писем в Рунете увеличилась почти на 5%. Также продолжается рост доли партнерского спама в Рунете.


Тематические категории спама в августе 2011 года

«В целом это нормальная тенденция для летних месяцев – в период отпусков спамеры, получающие меньше заказов от своих клиентов, переключаются на наиболее выгодные для них рассылки партнерских программ и саморекламу, – заключает ведущий спам-аналитик «Лаборатории Касперского» Мария Наместникова. – Наш прогноз традиционных летних изменений в августе оправдался в полной мере».

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru