


Несколько популярных ресурсов стали жертвами хакеров

Несколько популярных ресурсов стали жертвами хакеров

...

В воскресение днем несколько популярных ресурсов стали жертвой хакерской атаки, в результате которой посетители перенаправлялись на сайты, контролируемые злоумышленниками.

Хакерам удалось получить контроль над DNS серверами и перенаправить трафик с восьми популярных ресурсов на свои сервера.

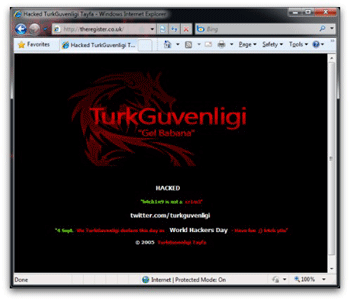
На странице, куда попадали посетители новостного портала The Register (theregister.co.uk), красовалось изображение логотипа турецкой хакерской группы TurkGuvengligi с сообщением, которое в переводе выглядит следующим образом: «Gel Babana. Сайт Взломан. 4 сентября. Мы, TurkGuvenligi провозглашаем этот день Всемирным Днем Хакеров. Веселитесь!»

register

Отдельно стоит отметить, что фраза «Gel Babana» в переводе с турецкого означает «иди к папочке», а название «Guvenligi» переводится как «безопасность».

Помимо The Register пострадал еще один новостной портал The Daily Telegraph, а также сайты компаний UPS, National Geographic, BetFair, Vodafone и Acer.

По мнению эксперта в области безопасности компании Sophos Грэхама Клули (Graham Cluley) записи DNS сервера можно сравнить с телефонной книгой, где каждому доменному имени присвоен соответствующий набор числовых значений и, по всей видимости, хакеры подменили легитимное значение на адрес своего ресурса, не затрагивая сами сайты.

При этом, как отмечает специалист, стоит отдать должное взломщикам, так как они ограничились лишь переадрессацией и не стали распространять вредоносное программное обеспечение и отправлять пользователей на фишинговые сайты. Однако эксперт рекомендует пока воздержаться от посещения упомянутых ресурсов хотя бы несколько часов или очистить файлы cookies.

Дополнение. Администраторы портала The Register сообщили, что последствия действий хакеров ликвидированы; сайт работает в нормальном режиме.

Хакеры заявили о взломе Tez Tour и уничтожении сотен миллионов записей

Группировка DataSuckers 15 сентября объявила о взломе инфраструктуры Tez Tour. На главной странице туроператора появилось сообщение о захвате серверов и компрометации дисков. Компания подтвердила кибератаку, но с описанным киберпреступниками масштабом катастрофы не согласилась.

DataSuckers утверждает, что получила доступ к инфраструктуре примерно за две недели до публикации и постепенно повышала привилегии.

По версии группировки, точкой входа стал сервис загрузки файлов, позволивший отправить на сервер файл с PHP-кодом и выполнить команды внутри Docker-контейнера.

Контейнер якобы был изолирован от основной системы, но имел доступ к корпоративной сети. Далее атакующие, по их словам, нашли учётные данные от SVN-репозиториев, исходный код, конфигурации с паролями к базам данных и получили возможность выполнять код в продакшене через Tomcat Manager.

Причинами успеха они называют устаревшее ПО и хранение резервных копий рядом с основными системами.

На захваченном сайте хакеры сообщили о скачивании и уничтожении более 395 млн записей: 45,4 млн бронирований, 21,5 млн заказов туров, 52 млн бронирований отелей и 252 млн финансовых транзакций. Правда, простое сложение даёт около 371 млн.

Все эти технические подробности и объёмы данных пока исходят только от DataSuckers. Независимого подтверждения им нет.

В Tez Tour заявили «Интерфаксу», что атака затронула сайт, но признаков утечки информации туристов и партнёров не обнаружено. ERP-систему своевременно изолировали, действующие бронирования сохранились, а обязательства перед клиентами выполняются в штатном режиме. Компания проводит проверку инфраструктуры и обещает восстанавливать сервисы поэтапно после проверки безопасности.

RSS: Новости на портале Anti-Malware.ru