


Несколько популярных ресурсов стали жертвами хакеров

Несколько популярных ресурсов стали жертвами хакеров

...

В воскресение днем несколько популярных ресурсов стали жертвой хакерской атаки, в результате которой посетители перенаправлялись на сайты, контролируемые злоумышленниками.

Хакерам удалось получить контроль над DNS серверами и перенаправить трафик с восьми популярных ресурсов на свои сервера.

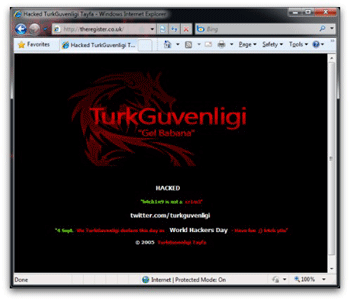
На странице, куда попадали посетители новостного портала The Register (theregister.co.uk), красовалось изображение логотипа турецкой хакерской группы TurkGuvengligi с сообщением, которое в переводе выглядит следующим образом: «Gel Babana. Сайт Взломан. 4 сентября. Мы, TurkGuvenligi провозглашаем этот день Всемирным Днем Хакеров. Веселитесь!»

register

Отдельно стоит отметить, что фраза «Gel Babana» в переводе с турецкого означает «иди к папочке», а название «Guvenligi» переводится как «безопасность».

Помимо The Register пострадал еще один новостной портал The Daily Telegraph, а также сайты компаний UPS, National Geographic, BetFair, Vodafone и Acer.

По мнению эксперта в области безопасности компании Sophos Грэхама Клули (Graham Cluley) записи DNS сервера можно сравнить с телефонной книгой, где каждому доменному имени присвоен соответствующий набор числовых значений и, по всей видимости, хакеры подменили легитимное значение на адрес своего ресурса, не затрагивая сами сайты.

При этом, как отмечает специалист, стоит отдать должное взломщикам, так как они ограничились лишь переадрессацией и не стали распространять вредоносное программное обеспечение и отправлять пользователей на фишинговые сайты. Однако эксперт рекомендует пока воздержаться от посещения упомянутых ресурсов хотя бы несколько часов или очистить файлы cookies.

Дополнение. Администраторы портала The Register сообщили, что последствия действий хакеров ликвидированы; сайт работает в нормальном режиме.

В даркнете появился ИИ без цензуры вместо взломанных ChatGPT и Claude

Киберпреступникам предложили больше не возиться с джейлбрейками ChatGPT и Claude. На форуме Exploit появился сервис Luciferus — платная нейросеть, которая якобы отвечает на запросы без моральных и этических ограничений. Объявление 24 августа обнаружили специалисты Counter Threat Unit компании Sophos.

Его разместил пользователь под ником Optimus_Prime, зарегистрировавшийся на площадке в апреле.

Автор утверждает, что Luciferus работает на собственной модели со 120 млрд параметров. Правда, подтвердить это исследователям не удалось. По их оценке, внутри может находиться одна из открытых моделей семейства Qwen от Alibaba, дополнительно настроенная на отсутствие запретов.

Главное отличие Luciferus от взломанных версий популярных чат-ботов — стабильность. Джейлбрейк может перестать работать после очередного обновления, а локальную модель можно изначально запустить без защитных фильтров и спокойно продавать доступ.


Sophos проверила младший тариф, попросив нейросеть написать простой RAT на Python. Luciferus без лишних вопросов выдал русскоязычное описание функций трояна и исходный код. Исследователи его не запускали и не проверяли работоспособность.

На форуме подписки стоят от $35 до $75 в месяц и носят названия Inquisitor, Archdevil и Prince of Darkness. На сайте цены почему-то ниже — от $22 до $47, а тарифы уже называются Junior, Middle и Pro.

В Sophos считают Luciferus частью более крупного тренда: ИИ превращается в такой же товар подпольного рынка, как фишинговые наборы, трояны и шифровальщики. Опасность здесь не в появлении всемогущей нейросети, а в снижении порога входа.

RSS: Новости на портале Anti-Malware.ru