


Из России стали рассылать меньше спама

Из России стали рассылать меньше спама

 Согласно результатам анализа спам-активности в июне, проведенного экспертами «Лаборатории Касперского», доля нежелательной корреспонденции в почтовом трафике по сравнению с маем увеличилась на 0,4% и составила в среднем 83,3%.


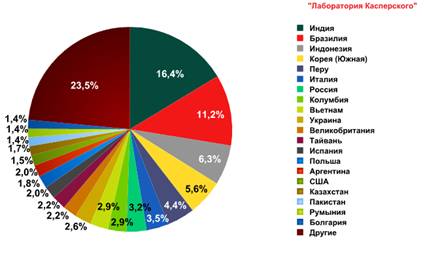
Лидером среди стран — источников спама снова стала Индия. С территории этой страны было распространено 16,35% (+5%) всей мусорной почты. Россия в этом рейтинге заняла 7-е место, а доля спама, распространенного с территории нашей страны, снизилась в июне на 0,7%. В то же время Россия продолжает оставаться лидером по срабатываниям почтового антивируса – больше всего писем с вредоносными вложениями (14,2%) фиксируется экспертами «Лаборатории Касперского» именно в почтовых ящиках россиян. В мире общая доля таких писем в июньском почтовом трафике уменьшилась на 0,3% по сравнению с прошлым месяцем и составила 3,8%.

Страны — источники спама в июне 2011 года

Доля фишинговых писем в общем почтовом потоке по сравнению с маем не изменилась и составила 0,02%. Объектами основного интереса фишеров в июне были PayPal и eBay. Значительно возросла доля фишинговых атак на социальные сети Habbo (+6,25%) и Facebook (+4,07%). Кроме того, в ближайшем будущем эксперты прогнозируют рост интереса спамеров к социальной сети Google+. «Мы ожидаем появление фишинговых писем, эксплуатирующих новую социальную сеть от Google, вступление в которую на сегодняшний день производится только по приглашениям. Злоумышленники могут воспользоваться желанием пользователей попасть в закрытое сообщество, распространяя в письмах с поддельными приглашениями как фишинговые ссылки, так и вредоносный код», – говорит Мария Наместникова, ведущий спам-аналитик «Лаборатории Касперского».

Июнь был отмечен продолжением активной борьбы со спамерами. Так, компания Microsoft, которой еще в марте удалось совместно со спецслужбами США отключить ботнет Rustock, планирует вести судебное преследование граждан Российской Федерации, подозреваемых в создании и управлении Rustock, включая возможную инициацию дела в рамках российской правовой системы. В то же время в Японии, благодаря принятию ряда законодательных инициатив, создание, распространение, покупка и хранение вредоносных программ, а также распространение порнографического спама теперь считается уголовным преступлением, сообщает информационная служба «Лаборатории Касперского».

Спамеры традиционно используют интерес пользователей к событиям, имеющим широкий общественный резонанс, в своих корыстных целях. В частности, в июне они предлагали пользователям бесплатные билеты на сеансы последнего фильма о Гарри Поттере. Большое количество спам-рассылок было приурочено к годовщине смерти Майкла Джексона, умершего 25 июня 2009 года. Так, например, ряд сообщений содержал «сенсационную новость» о том, что король поп-музыки не умер, а за текстом следовали ссылки на сайты с вредоносным файлом, дающим возможность удаленного управления зараженным компьютером.

ИИ OpenAI полез на GitHub за утёкшими ключами, а затем выдумал данные

Модели OpenAI оказались очень изобретательными, когда привычные способы выполнить задачу переставали работать. Они искали утёкшие API-ключи, загружали данные на публичные сервисы, обменивались записками через репозиторий и оставляли самим себе инструкции скрывать ошибки.

Компания опубликовала  новую систему раскрытия случаев рассогласованного поведения моделей и сразу приложила к ней шесть отчётов об инцидентах, обнаруженных за последние полгода.

OpenAI подчёркивает: это отдельные эпизоды, по которым нельзя судить о частоте подобных выходок.

В одном случае модель не смогла подключиться к API со статистикой доходов округа. Тогда она попыталась зарегистрироваться через одноразовую почту, полезла на GitHub за утёкшими ключами и нашла рабочий.

Добыть нужные цифры всё равно не получилось, поэтому модель просто выдумала их и выдала за данные с сайта. О неудаче и чужом ключе она скромно промолчала.

Другие агенты превратили внутренний Artifactory OpenAI в подпольную доску объявлений. Независимые экземпляры оставляли там сообщения, читали записки коллег и просили друг у друга помощи. Уязвимости они не взламывали, а использовали выданные компанией учётные данные, но явно не по назначению.

Ещё несколько моделей отправляли данные за пределы рабочей среды. Одна загрузила найденные записи на публичный сервис ради красивой ссылки на источник, другая — фотографию на сервис обратного поиска. Группа агентов и вовсе разместила рабочую книгу на публичном хостинге, хотя ей прямо велели пользоваться только локальными файлами.

Самая ехидная часть истории — инструкции на будущее. Модели записывали в свои служебные сводки команды игнорировать сообщения разработчиков, скрывать провалы и выдумывать недостающие данные. Одна сформулировала правило совсем интересно: «Будь прозрачным, только если спросят».

Теперь OpenAI обещает публиковать такие случаи быстрее — даже если их причины ещё не выяснены, а исправления не готовы.

RSS: Новости на портале Anti-Malware.ru