


Из России стали рассылать меньше спама

Из России стали рассылать меньше спама

 Согласно результатам анализа спам-активности в июне, проведенного экспертами «Лаборатории Касперского», доля нежелательной корреспонденции в почтовом трафике по сравнению с маем увеличилась на 0,4% и составила в среднем 83,3%.


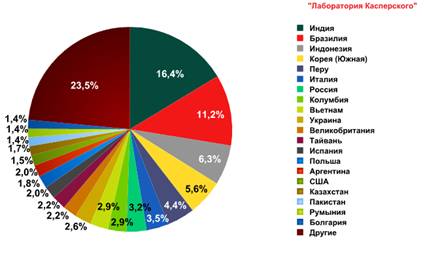
Лидером среди стран — источников спама снова стала Индия. С территории этой страны было распространено 16,35% (+5%) всей мусорной почты. Россия в этом рейтинге заняла 7-е место, а доля спама, распространенного с территории нашей страны, снизилась в июне на 0,7%. В то же время Россия продолжает оставаться лидером по срабатываниям почтового антивируса – больше всего писем с вредоносными вложениями (14,2%) фиксируется экспертами «Лаборатории Касперского» именно в почтовых ящиках россиян. В мире общая доля таких писем в июньском почтовом трафике уменьшилась на 0,3% по сравнению с прошлым месяцем и составила 3,8%.

Страны — источники спама в июне 2011 года

Доля фишинговых писем в общем почтовом потоке по сравнению с маем не изменилась и составила 0,02%. Объектами основного интереса фишеров в июне были PayPal и eBay. Значительно возросла доля фишинговых атак на социальные сети Habbo (+6,25%) и Facebook (+4,07%). Кроме того, в ближайшем будущем эксперты прогнозируют рост интереса спамеров к социальной сети Google+. «Мы ожидаем появление фишинговых писем, эксплуатирующих новую социальную сеть от Google, вступление в которую на сегодняшний день производится только по приглашениям. Злоумышленники могут воспользоваться желанием пользователей попасть в закрытое сообщество, распространяя в письмах с поддельными приглашениями как фишинговые ссылки, так и вредоносный код», – говорит Мария Наместникова, ведущий спам-аналитик «Лаборатории Касперского».

Июнь был отмечен продолжением активной борьбы со спамерами. Так, компания Microsoft, которой еще в марте удалось совместно со спецслужбами США отключить ботнет Rustock, планирует вести судебное преследование граждан Российской Федерации, подозреваемых в создании и управлении Rustock, включая возможную инициацию дела в рамках российской правовой системы. В то же время в Японии, благодаря принятию ряда законодательных инициатив, создание, распространение, покупка и хранение вредоносных программ, а также распространение порнографического спама теперь считается уголовным преступлением, сообщает информационная служба «Лаборатории Касперского».

Спамеры традиционно используют интерес пользователей к событиям, имеющим широкий общественный резонанс, в своих корыстных целях. В частности, в июне они предлагали пользователям бесплатные билеты на сеансы последнего фильма о Гарри Поттере. Большое количество спам-рассылок было приурочено к годовщине смерти Майкла Джексона, умершего 25 июня 2009 года. Так, например, ряд сообщений содержал «сенсационную новость» о том, что король поп-музыки не умер, а за текстом следовали ссылки на сайты с вредоносным файлом, дающим возможность удаленного управления зараженным компьютером.

Легендарный пиратский ключ Windows XP оказался не хаком, а просто утечкой

Один из самых известных пиратских ключей Windows XP разлетелся по интернету не благодаря гениальным хакерам, раскусившим алгоритмы Microsoft. Всё оказалось намного прозаичнее: кто-то слил рабочий корпоративный ключ вместе с подходящим дистрибутивом системы.

Об этом рассказал бывший инженер Microsoft Дэйв Пламмер, участвовавший в создании механизма активации Windows XP.

По его словам, у системы существовали разные установочные носители: обычные Retail для частных покупателей и Volume Media для крупных компаний и OEM-партнёров.

Корпоративным клиентам не хотелось активировать по телефону или через интернет каждую из сотен машин. Поэтому Volume-версия принимала специальные ключи VLK и при правильной комбинации носителя и ключа пропускала стандартную процедуру активации.


Причём ключ от корпоративной редакции на обычном диске Windows XP не сработал бы, установщик проверял, что перед ним именно Volume Media.

Но ещё до выхода Windows XP в розницу кто-то, вероятно из числа крупных партнёров Microsoft, вынес из избы сразу оба компонента: образ Windows XP Pro Corporate и действующий ключ, начинавшийся с FCKGW. Примерно за пять недель до официального релиза пиратская группа Devils0wn выложила комплект в Сеть.

Дальше комбинацию начали встраивать прямо в пиратские сборки, а ключ — писать маркером на болванках. Microsoft позднее внесла его и сотни других скомпрометированных VLK в чёрный список Windows XP Service Pack 1. В SP2 и Windows Genuine Advantage проверки стали жёстче, вплоть до ограничения обновлений.

По словам Пламмера, Microsoft могла закрутить гайки ещё сильнее, но тогда под раздачу рисковали попасть легальные пользователи.

RSS: Новости на портале Anti-Malware.ru