


Из России стали рассылать меньше спама

Из России стали рассылать меньше спама

 Согласно результатам анализа спам-активности в июне, проведенного экспертами «Лаборатории Касперского», доля нежелательной корреспонденции в почтовом трафике по сравнению с маем увеличилась на 0,4% и составила в среднем 83,3%.


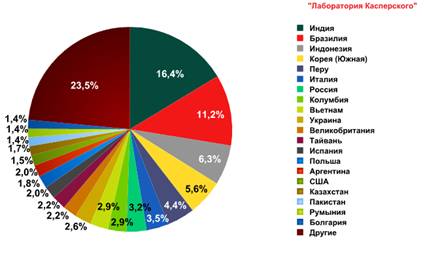
Лидером среди стран — источников спама снова стала Индия. С территории этой страны было распространено 16,35% (+5%) всей мусорной почты. Россия в этом рейтинге заняла 7-е место, а доля спама, распространенного с территории нашей страны, снизилась в июне на 0,7%. В то же время Россия продолжает оставаться лидером по срабатываниям почтового антивируса – больше всего писем с вредоносными вложениями (14,2%) фиксируется экспертами «Лаборатории Касперского» именно в почтовых ящиках россиян. В мире общая доля таких писем в июньском почтовом трафике уменьшилась на 0,3% по сравнению с прошлым месяцем и составила 3,8%.

Страны — источники спама в июне 2011 года

Доля фишинговых писем в общем почтовом потоке по сравнению с маем не изменилась и составила 0,02%. Объектами основного интереса фишеров в июне были PayPal и eBay. Значительно возросла доля фишинговых атак на социальные сети Habbo (+6,25%) и Facebook (+4,07%). Кроме того, в ближайшем будущем эксперты прогнозируют рост интереса спамеров к социальной сети Google+. «Мы ожидаем появление фишинговых писем, эксплуатирующих новую социальную сеть от Google, вступление в которую на сегодняшний день производится только по приглашениям. Злоумышленники могут воспользоваться желанием пользователей попасть в закрытое сообщество, распространяя в письмах с поддельными приглашениями как фишинговые ссылки, так и вредоносный код», – говорит Мария Наместникова, ведущий спам-аналитик «Лаборатории Касперского».

Июнь был отмечен продолжением активной борьбы со спамерами. Так, компания Microsoft, которой еще в марте удалось совместно со спецслужбами США отключить ботнет Rustock, планирует вести судебное преследование граждан Российской Федерации, подозреваемых в создании и управлении Rustock, включая возможную инициацию дела в рамках российской правовой системы. В то же время в Японии, благодаря принятию ряда законодательных инициатив, создание, распространение, покупка и хранение вредоносных программ, а также распространение порнографического спама теперь считается уголовным преступлением, сообщает информационная служба «Лаборатории Касперского».

Спамеры традиционно используют интерес пользователей к событиям, имеющим широкий общественный резонанс, в своих корыстных целях. В частности, в июне они предлагали пользователям бесплатные билеты на сеансы последнего фильма о Гарри Поттере. Большое количество спам-рассылок было приурочено к годовщине смерти Майкла Джексона, умершего 25 июня 2009 года. Так, например, ряд сообщений содержал «сенсационную новость» о том, что король поп-музыки не умер, а за текстом следовали ссылки на сайты с вредоносным файлом, дающим возможность удаленного управления зараженным компьютером.

Уязвимость в Steam позволяет получить максимальные права в Windows

В клиенте Steam для Windows обнаружили уязвимость, позволяющую обычному пользователю получить права NT AUTHORITY\SYSTEM. Опубликованный исследователем эксплойт BrokenPipe заставляет системную службу Steam запустить выбранный файл с максимальными привилегиями, при этом без пароля администратора, обхода UAC и даже входа в аккаунт Steam.

Проблема затрагивает службу steamservice.exe, которая работает от имени SYSTEM и отвечает за установку, обновление и восстановление компонентов платформы.

Автор BrokenPipe опубликовал код и техническое описание на GitHub, протестировав атаку на Steam Client 10.96.30.42 в полностью обновлённых 64-битных Windows 10 и 11.

Уязвимость связана с обработкой установочных скриптов в формате VDF. Служба принимает легитимный файл, подписанный Valve, но, по данным исследователя, подпись недостаточно жёстко связывает его с корневым каталогом установки.

В результате локальный пользователь может указать собственную директорию, разместить там исполняемый файл и провести его через доверенный сценарий Steam.

После добавления скрипта в белый список steamservice.exe запускает подложенный файл уже от имени SYSTEM. В демонстрации процесс получил SID S-1-5-18, соответствующий учётной записи Local System.

Сами файлы Steam и подпись Valve при этом не изменяются, доверенный механизм просто используют не так, как рассчитывали разработчики. Для атаки уже требуется локальный доступ к системе, поэтому одним кликом снаружи Steam не взломать.

Но для вредоноса, проникшего через фишинг или скомпрометированную непривилегированную учётку, BrokenPipe может стать быстрым лифтом на верхний этаж Windows. Дальше идёт отключение защиты, кража учётных данных, закрепление в системе или запуск шифровальщика.

Администраторам рекомендуют отслеживать необычные дочерние процессы steamservice.exe, особенно PowerShell, командные интерпретаторы и неподписанные файлы из нестандартных каталогов.

RSS: Новости на портале Anti-Malware.ru