


Microsoft объявила о победе над вредоносным автозапуском

Microsoft объявила о победе над вредоносным автозапуском

С относительно недавних пор редмондская корпорация ведет активную борьбу с тем, что сама же и породила: расцветом вредоносного программного обеспечения, которое эксплуатирует функционал автоматического запуска содержимого носителей информации. И вот из ее центра защиты от вирусов поступило сообщение о первых успехах в этой области.


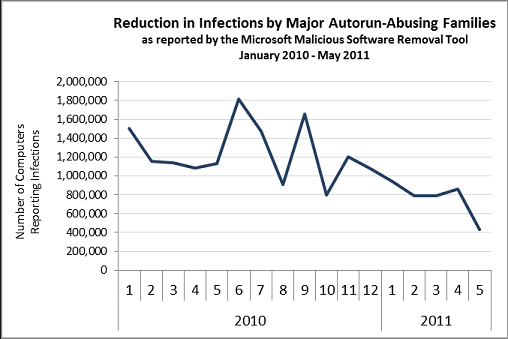
Представители центра пишут в корпоративном блоге, что с середины февраля по середину мая текущего года они в совокупности зафиксировали на 1,3 млн. подобных инфекций меньше, чем за три предстоявших месяца (данные приведены по операционным системам XP и Vista и основаны на результатах работы бесплатной антивирусной утилиты Malicious Software Removal Tool). В мае сего года совокупные показатели основных семейств вредоносного программного обеспечения, которые размножаются посредством автозапуска - Conficker, Rimecud и Taterf по классификации Microsoft, - достигли своего абсолютного минимума за последние полтора года. Это можно видеть на предложенном графике.


(изображение из первоисточника blogs.technet.com)

Февраль можно считать точкой отсчета в силу того, что именно тогда корпорация приступила к активному распространению обновлений к Windows XP и Vista, отключающих автозапуск жестких и съемных дисков в этих операционных системах (Windows 7 соответствующее исправление получила довольно давно - еще в 2009 году). C того момента, по мнению экспертов Microsoft, началось сокращение численности autorun-инфекций; если сравнить май 2011 с маем 2010, то можно увидеть довольно существенную разницу. Интересно, сколь велика она окажется в результате анализа июньских данных, и сможет ли тогда Microsoft заявить о более чем четырехкратном падении количества заражений. Что касается небольшого подъема в апреле, то специалисты объясняют его выходом новой версии MSRT.

Эксперты корпорации отметили, что, несмотря на положительную динамику, полного истребления вышеуказанных семейств ВПО ожидать не приходится - хотя бы потому, что эксплуатация автозапуска не является единственным способом их проникновения на компьютеры новых жертв. Современные инфекции используют, как правило, сразу несколько потенциальных входных ворот, так что блокированием одного вектора атаки от них не отделаться. Тем не менее, если верить данным Microsoft, по позициям злоумышленников удалось нанести ощутимый удар.

CNET

Письмо автору

Подпишитесь на новости

Подписчики ChatGPT Pro жалуются на блокировки и недоступность архивов чатов

Платная подписка ChatGPT Pro оказалась не страховкой от внезапного отключения. Пользователи жалуются на блокировки без предупреждения, потерю доступа к переписке и обращения в поддержку, которые заканчиваются предложением подать апелляцию.

Один из подписчиков описал свой случай на форуме OpenAI: 7 ноября вместо входа он получил ошибку account_deactivated.

По словам автора, письма с объяснением не было. При этом он участвовал в программе OpenAI для специалистов по кибербезопасности, а вход защищал физическим ключом YubiKey.

Пользователь предположил, что причиной стали подключения к ChatGPT и Codex через VPN-серверы в разных регионах. Подтверждения этой версии нет.

Аккаунт OpenAI Support ответил: индивидуальные апелляции нельзя рассматривать на публичном форуме, нужно воспользоваться официальной формой или справочным центром. Конкретную причину отключения в ответе не назвали.

В другой ветке подписчики сообщают об отклонённых апелляциях либо долгом ожидании ответа. Некоторые утверждают, что вместе с доступом к сервису для них закрылись годы рабочих материалов, исследований и личных записей.

Масштаб проблемы неизвестен, а считать VPN причиной бана пока рановато.

Напомним о схожей истории с Claude. Нейросеть в этом году начала массово блокировать российских пользователей. Им возвращают стоимость оплаченных подписок, однако аккаунты удаляются вместе со всеми данными. Позже баны связали с IP и платежами, но формула блокировок не доказана.

RSS: Новости на портале Anti-Malware.ru