


Мобильная вирусология: новые зловреды под новые платформы

Мобильная вирусология: новые зловреды под новые платформы

По результатам исследования «Лаборатории Касперского», за последний год в мире мобильных зловредов произошли серьезные изменения. 


Во-первых, поменялось соотношение различных операционных систем для мобильных устройств, в этой связи изменилась и расстановка сил в среде современных мобильных зловредов. ОС Android уверенно завоевывает популярность, и на данный момент оставила позади Windows Mobile. Операционные системы iOS и Blackberry также увеличили свое присутствие на рынке, а вот Symbian продолжает терять позиции, хотя в мировом масштабе по-прежнему остается лидером.

Во-вторых, список платформ, для которых зафиксированы вредоносные программы, расширился. Теперь к ним добавились iOS (операционная система для iPhone/iPod Touch/iPad) и Android. Так, в августе 2010 года была обнаружена первая вредоносная программа для ОС Android. С тех пор появились не только новые модификации первого зловреда, но и другие вредоносные программы для этой платформы. По прогнозам экспертов «Лаборатории Касперского», со временем их число будет только расти.

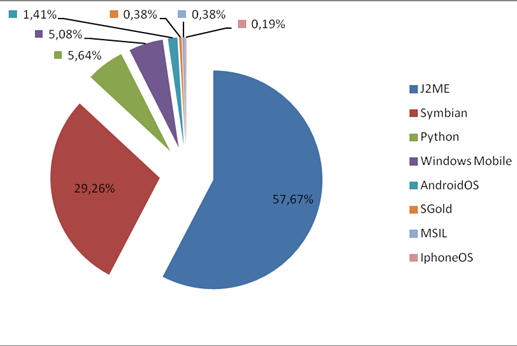
Количество зловредов для iPhone, как и раньше, невелико, при этом появившиеся зловреды способны заразить только «разлоченные» (jailbroken) смартфоны. J2ME по-прежнему лидирует в рейтинге модификаций детектируемых объектов, поскольку данная платформа охватывает не только пользователей некоторых смартфонов, но и практически каждого владельца обычного современного мобильного телефона.

Распределение модификаций детектируемых объектов по платформам

В-третьих, вредоносные программы и атаки в целом стали более сложными. Злоумышленники стали использовать различные сочетания уже известных технологий. Так, за счет широкого распространения мобильного Интернета вредоносные программы получили возможность взаимодействовать с удаленными серверами злоумышленников и получать от них обновления и команды. Такие возможности могут использоваться преступниками для создания мобильных ботнетов.

Также 2010 год был отмечен появлением новых способов кражи конфиденциальной информации пользователей и наживы для вирусописателей, создающих зловредов для различных мобильных платформ. Так, одна из обнаруженных вредоносных программ в фоновом режиме пересылала на номер злоумышленника SMS-сообщения, содержащие коды аутентификации для онлайн-банковских операций. Кроме того, впервые за 6 лет истории мобильного вредоносного ПО был обнаружен троянец, который осуществлял звонки на международные платные номера.

В-четвертых, подавляющее большинство обнаруженных за последний год с лишним зловредов нацелены на кражу денег пользователей. «В мире мобильного вредоносного ПО по-прежнему доминируют программы, незаметно отсылающие SMS-сообщения на короткие платные номера, – говорит Денис Масленников, ведущий антивирусный эксперт «Лаборатории Касперского». – Использование SMS-троянцев остается для злоумышленников самым легким и действенным способом заработать деньги. Причина проста: любое мобильное устройство, будь то смартфон или обычный мобильный телефон, непосредственно связано с реальными деньгами пользователя – с его мобильным счетом. Именно этот «прямой доступ» злоумышленники активно используют».

Подпишитесь на новости

ИИ используют 83% команд разработки, но до рабочих систем доходят лишь 24%

Нейросети в разработке уже почти повсюду, а вот их результаты в рабочих системах — заметно реже. Сгласно опросу SimpleOne, ИИ используют 83% команд, однако только 24% внедряют полученное в действующие системы.

Полные результаты компания опубликовала на своём сайте. В 41% случаев с ИИ экспериментируют отдельные сотрудники по собственной инициативе, ещё 18% команд проводят пилоты.

Начать пользоваться технологией в ближайшие полгода планируют 8%.


Чаще всего нейросетям поручают написание кода и конфигураций — этот вариант выбрали 60% респондентов. Аналитику и подготовку техзаданий отметили 49%, документацию — 44%.

Тестирование и код-ревью пока набрали 26%, разбор багов — 28%. При этом именно тесты и анализ ошибок участники охотнее всего готовы передать ИИ-агентам: 61% и 54% соответственно. Желающих делегировать поиск собственных промахов хватает.


Главный тормоз — безопасность: утечек кода и данных опасаются 68% опрошенных. Стоимость лицензий и токенов беспокоит 58%, качество результата — 48%.

Нехватку компетенций назвали лишь 8%, отсутствие поддержки руководства — 5%. Начальство, получается, мешает реже, чем счёт за инструменты и перспектива отправить исходники не туда.

Ускорения минимум в полтора раза ожидают 48% участников. Это именно ожидания, а не замеренная производительность. Ещё 31% затруднились оценить эффект.

Опрос прошёл в октябре 2026 года среди 90 специалистов, преимущественно из крупных компаний: 71% работали в организациях со штатом более тысячи человек.

RSS: Новости на портале Anti-Malware.ru