


Миллиард против вечных пилотов: Selectel и ИТМО представили Эксепто

Миллиард против вечных пилотов: Selectel и ИТМО представили Эксепто

Миллиард против вечных пилотов: Selectel и ИТМО представили Эксепто

Запустить ИИ-пилот — ещё не значит получить работающий инструмент для бизнеса. Selectel и ИТМО представили совместную компанию «Эксепто», которая займётся внедрением искусственного интеллекта у заказчиков. Инвестиции со стороны Selectel составят около 1 млрд рублей.

Об этом с юбилейной конференции Selectel ТехноДень 2026 сообщил корреспондент Anti-Malware.ru Яков Шпунт. Компанию возглавил Роман Венедиктов.

По озвученным данным, 44% ИИ-проектов застревают на стадии пилота или ещё раньше. До красивой презентации дело доходит, а до полноценного использования — уже не всегда.

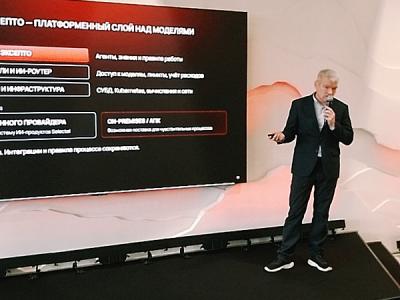
«Эксепто» предлагает платформу, которая связывает модели с корпоративными процессами. Она объединяет контекст и знания компании, источники данных и инструменты, права доступа, управление агентами и контроль результатов.

Главная идея — позволить заказчику менять нейросети, сохраняя интеграции и правила работы. Модели обновляются быстро, а процессы предприятий живут годами.

На презентации показали и прикладные продукты. «Сигнал» собирает контекст инициатив, проверяет основания гипотез и готовит работу для инженеров. «Карта» описывает процессы, участников и системы, помогая разобраться, как устроена организация и где принимать решения.

Платформенный слой отделён от доступа к моделям и вычислительной инфраструктуры. На слайдах предусмотрены облачный сценарий с Selectel и развёртывание внутри организации.

Подпишитесь на новости

Telegram Desktop позволял украсть файлы и сессию через опасную ссылку

Один переход по ссылке мог закончиться кражей файлов с компьютера и захватом телеграм-аккаунта. Исследователь BeakSec разобрал цепочку уязвимостей в Telegram Desktop. Почт уже готов, так что откладывать обновление совершенно незачем.

В техническом разборе BeakSec указано, что проблема затрагивает версии до 7.2.8 включительно. Атаку подтвердили на Windows. Уязвимость получила идентификатор CVE-2026-107181.

Ошибка находилась в механизме передачи ссылок между процессами приложения. Telegram не экранировал разделитель команд, поэтому специально подготовленный адрес позволял добавить лишние инструкции.

Через внутренний служебный обработчик можно было прочитать доступный приложению файл и отправить его в чат без отдельного подтверждения.


Однако эксплойт требовал подготовки. В демонстрации атакующий добавлял жертву в группу, где служебные файлы автоматически скачивались на компьютер. Затем обычная HTTPS-ссылка открывала браузер и перенаправляла пользователя на специально сформированный адрес Telegram. В зависимости от браузера мог появиться запрос на запуск приложения.

Особенно опасна кража файлов сессии из папки tdata: без локального код-пароля они позволяют воспроизвести аутентифицированную сессию. Под угрозой были и другие доступные файлы — например, ключи и конфигурации с токенами.

Патч вышел в Telegram Desktop 7.2.9 от 17 сентября. Опасный обработчик удалили, передачу команд исправили. При этом публичный список изменений упоминал лишь исправление отрисовки.

Главная мера — обновиться до 7.2.9 или новее. Локальный код-пароль дополнительно защищает украденную сессию, но саму брешь не закрывает. В опубликованных материалах о реальных атаках не сообщается.

RSS: Новости на портале Anti-Malware.ru