


Вредоносная сим-карта может украсть файлы и отключить связь на смартфоне

Вредоносная сим-карта может украсть файлы и отключить связь на смартфоне

Вредоносная сим-карта может украсть файлы и отключить связь на смартфоне

Исследователи Бирмингемского университета и Fuzzware выяснили, что скомпрометированная сим-карта может командовать некоторыми смартфонами и IoT-устройствами: красть файлы, отключать связь, переводить устройство в 2G и даже запускать код. Самое занятное — атака использует штатную возможность сотового стандарта.

Речь идёт о функции Proactive SIM, позволяющей карте самой отправлять инструкции модему.

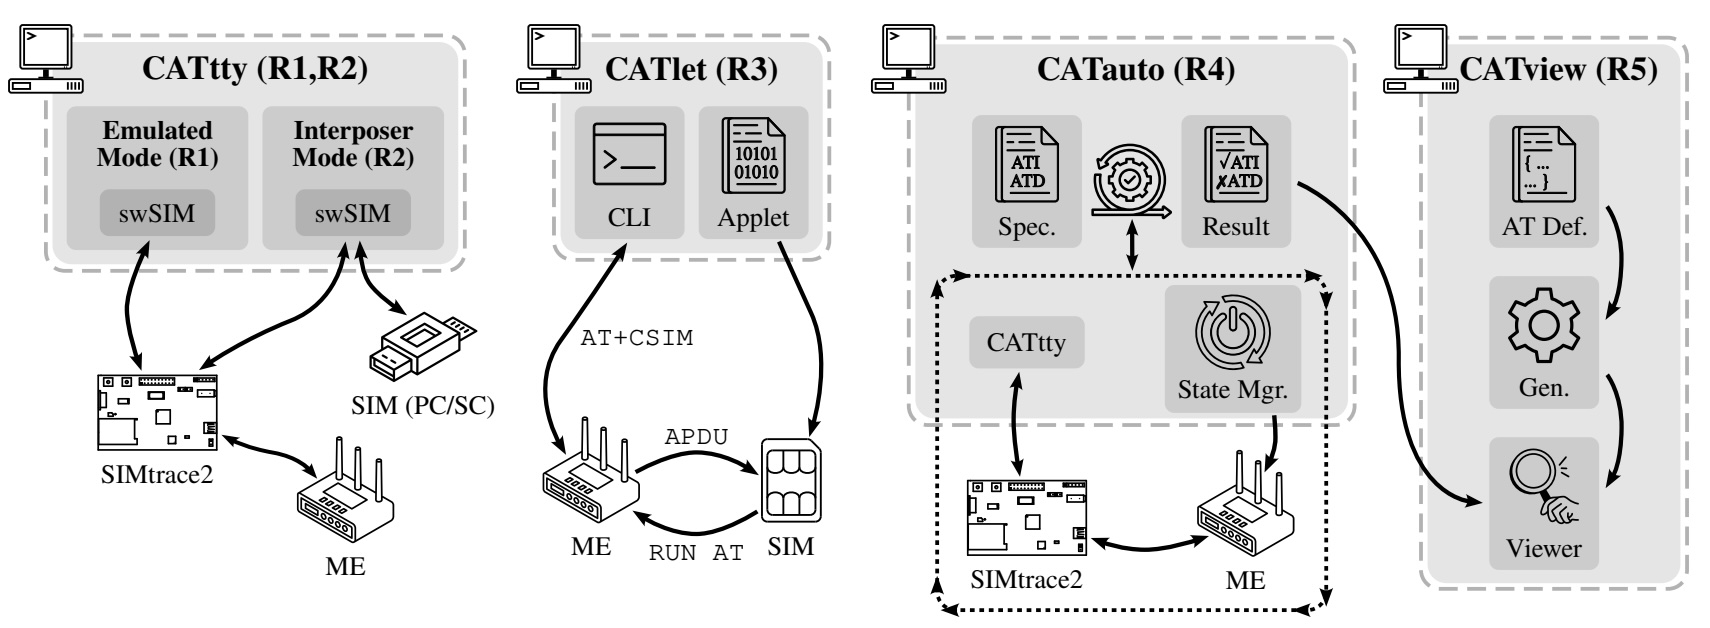
Команда RUN AT заставляет его выполнять AT-команды — язык управления, тянущийся ещё с 1980-х. Получается прямой канал от сим-карты к аппаратной части устройства. Спасибо спецификации, всё по правилам.

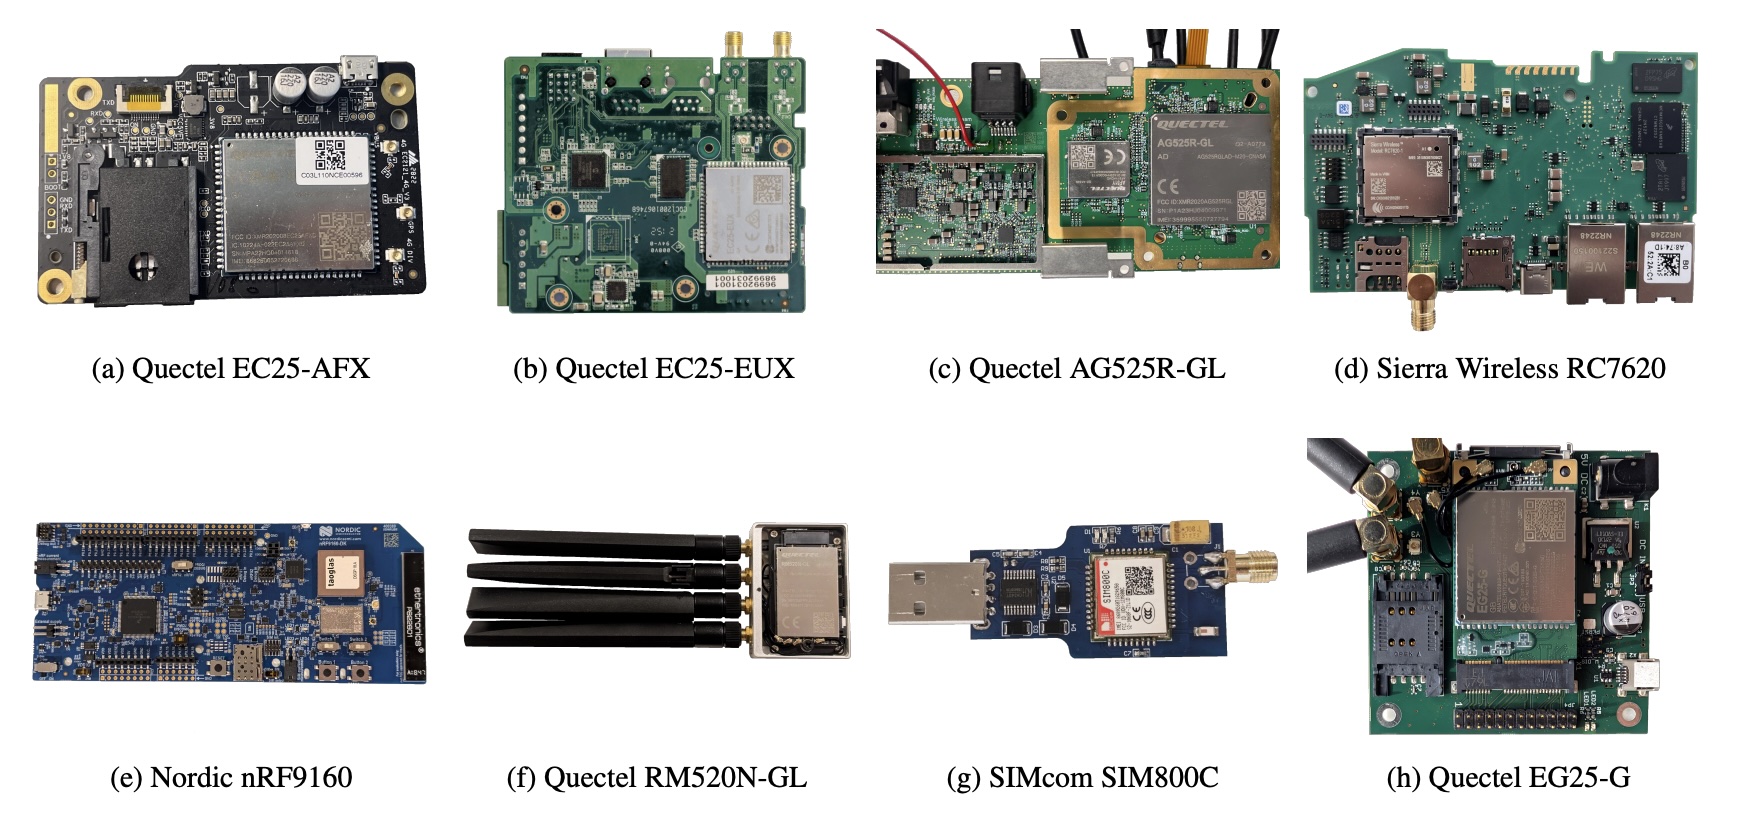
Для проверки исследователи создали набор инструментов CATana и испытали 18 смартфонов и восемь устройств с сотовым подключением. Интерфейс AT-команд оказался доступен сим-карте на двух телефонах и семи IoT-устройствах.

Всего специалисты обнаружили четыре уязвимости и показали атаки с выполнением кода, кражей файлов, отказом в обслуживании и принудительным переходом на 2G.


На зарядной станции AUTEL с модулем Quectel EC25-AFX команда от сим-карты привела к инъекции и выполнению кода. Смартфон OPPO Reno14 F 5G принял 198 AT-команд и их вариантов: аппарат можно было выключить, остановить модем или загнать в 2G.

Причём понижение стандарта связи сохранялось после включения авиарежима, отключения сим-карты и изменения сетевых настроек. А поскольку в 2G нет аутентификации сети перед устройством, дальше на сцену могут выйти поддельные базовые станции.


В модеме Quectel EG25-G исследователи совместили команды от сим-карты с вредоносной символической ссылкой и отправили выбранный файл на свой сервер.

Есть важная оговорка: без контроля над сим-картой атака не работает. Получить его можно через уязвимости, физическую подмену, инфраструктуру удалённого управления или вмешательство в цепочку поставок.

Производители уже выпустили часть патчей, а GSMA зарегистрировала уязвимость как CVD-2026-0122. Однако авторы предлагают не латать RUN AT бесконечно, а вовсе убрать функцию из прошивок.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru