


Вредоносная сим-карта может украсть файлы и отключить связь на смартфоне

Вредоносная сим-карта может украсть файлы и отключить связь на смартфоне

Вредоносная сим-карта может украсть файлы и отключить связь на смартфоне

Исследователи Бирмингемского университета и Fuzzware выяснили, что скомпрометированная сим-карта может командовать некоторыми смартфонами и IoT-устройствами: красть файлы, отключать связь, переводить устройство в 2G и даже запускать код. Самое занятное — атака использует штатную возможность сотового стандарта.

Речь идёт о функции Proactive SIM, позволяющей карте самой отправлять инструкции модему.

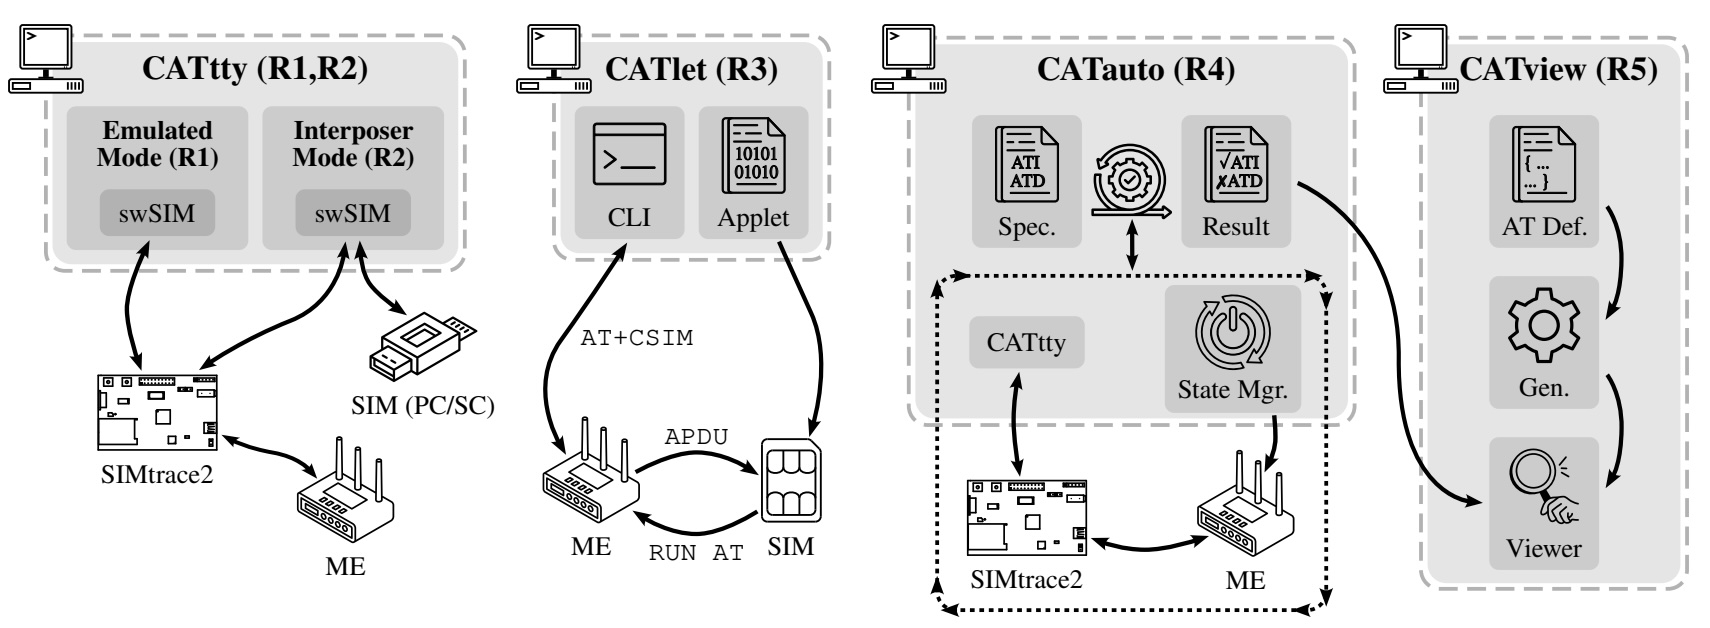
Команда RUN AT заставляет его выполнять AT-команды — язык управления, тянущийся ещё с 1980-х. Получается прямой канал от сим-карты к аппаратной части устройства. Спасибо спецификации, всё по правилам.

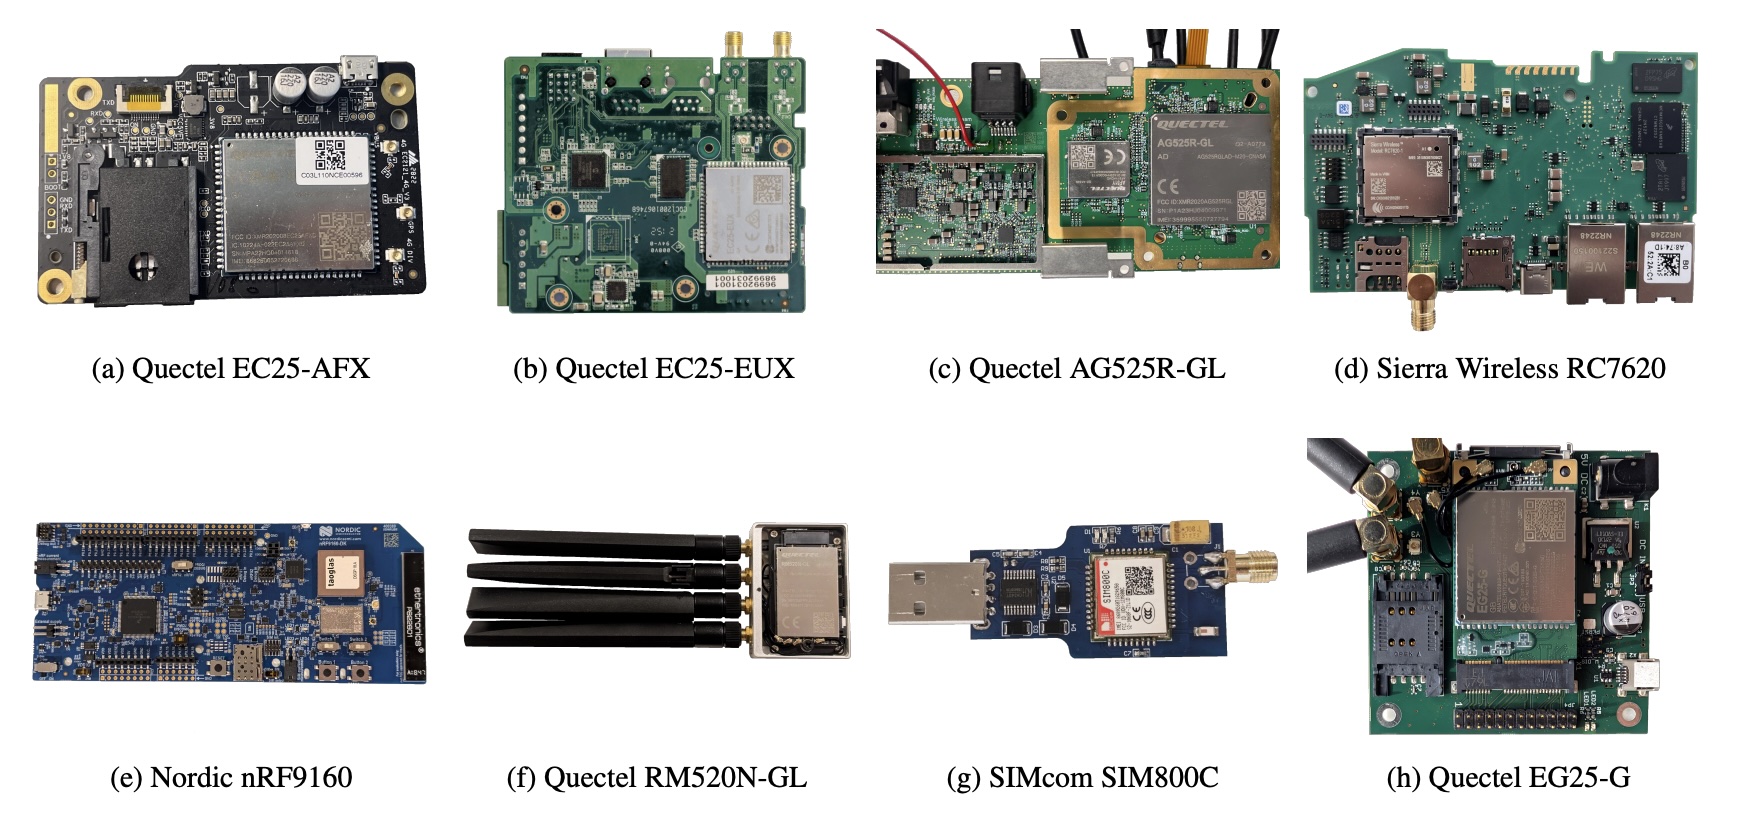
Для проверки исследователи создали набор инструментов CATana и испытали 18 смартфонов и восемь устройств с сотовым подключением. Интерфейс AT-команд оказался доступен сим-карте на двух телефонах и семи IoT-устройствах.

Всего специалисты обнаружили четыре уязвимости и показали атаки с выполнением кода, кражей файлов, отказом в обслуживании и принудительным переходом на 2G.


На зарядной станции AUTEL с модулем Quectel EC25-AFX команда от сим-карты привела к инъекции и выполнению кода. Смартфон OPPO Reno14 F 5G принял 198 AT-команд и их вариантов: аппарат можно было выключить, остановить модем или загнать в 2G.

Причём понижение стандарта связи сохранялось после включения авиарежима, отключения сим-карты и изменения сетевых настроек. А поскольку в 2G нет аутентификации сети перед устройством, дальше на сцену могут выйти поддельные базовые станции.


В модеме Quectel EG25-G исследователи совместили команды от сим-карты с вредоносной символической ссылкой и отправили выбранный файл на свой сервер.

Есть важная оговорка: без контроля над сим-картой атака не работает. Получить его можно через уязвимости, физическую подмену, инфраструктуру удалённого управления или вмешательство в цепочку поставок.

Производители уже выпустили часть патчей, а GSMA зарегистрировала уязвимость как CVD-2026-0122. Однако авторы предлагают не латать RUN AT бесконечно, а вовсе убрать функцию из прошивок.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru