Исследователи Бирмингемского университета и Fuzzware выяснили, что скомпрометированная сим-карта может командовать некоторыми смартфонами и IoT-устройствами: красть файлы, отключать связь, переводить устройство в 2G и даже запускать код. Самое занятное — атака использует штатную возможность сотового стандарта.
Речь идёт о функции Proactive SIM, позволяющей карте самой отправлять инструкции модему.
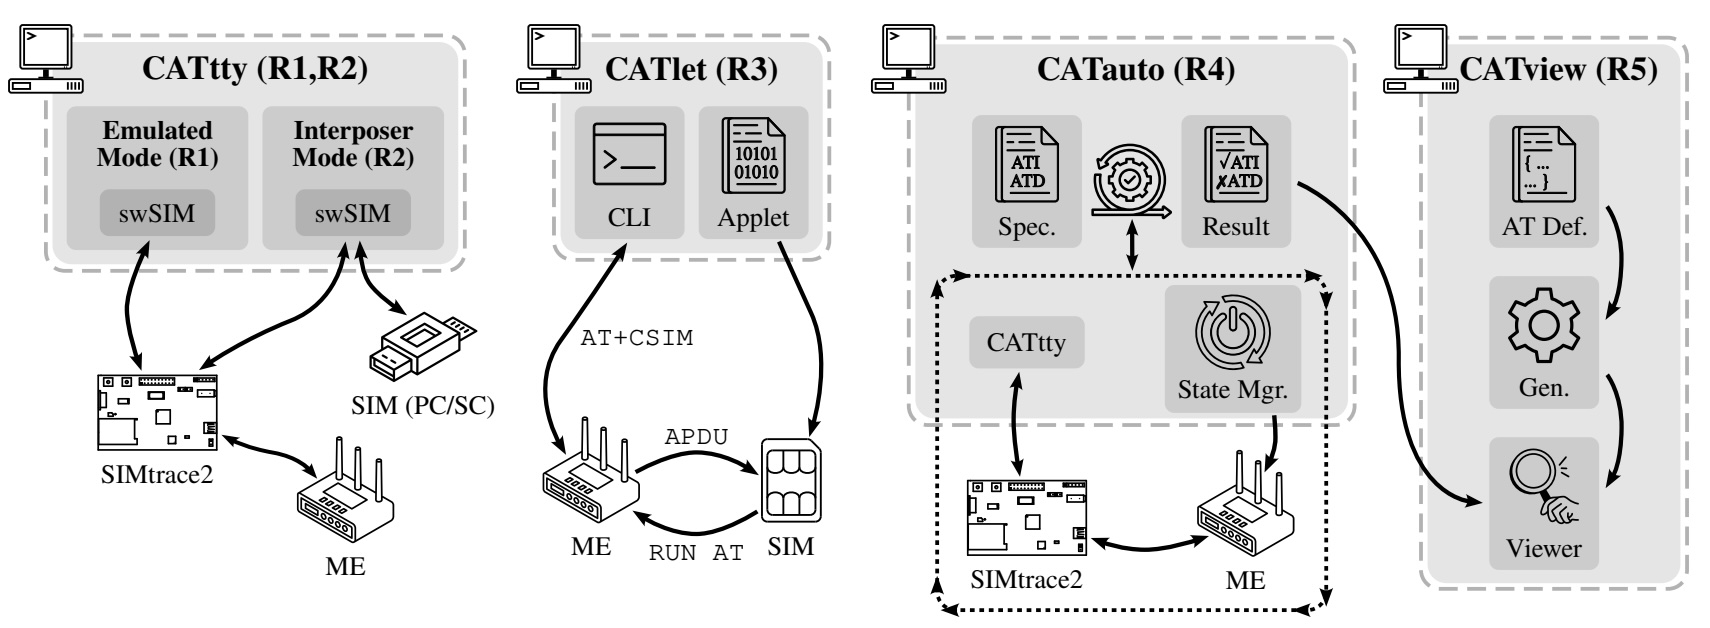
Команда RUN AT заставляет его выполнять AT-команды — язык управления, тянущийся ещё с 1980-х. Получается прямой канал от сим-карты к аппаратной части устройства. Спасибо спецификации, всё по правилам.
Для проверки исследователи создали набор инструментов CATana и испытали 18 смартфонов и восемь устройств с сотовым подключением. Интерфейс AT-команд оказался доступен сим-карте на двух телефонах и семи IoT-устройствах.
Всего специалисты обнаружили четыре уязвимости и показали атаки с выполнением кода, кражей файлов, отказом в обслуживании и принудительным переходом на 2G.
На зарядной станции AUTEL с модулем Quectel EC25-AFX команда от сим-карты привела к инъекции и выполнению кода. Смартфон OPPO Reno14 F 5G принял 198 AT-команд и их вариантов: аппарат можно было выключить, остановить модем или загнать в 2G.
Причём понижение стандарта связи сохранялось после включения авиарежима, отключения сим-карты и изменения сетевых настроек. А поскольку в 2G нет аутентификации сети перед устройством, дальше на сцену могут выйти поддельные базовые станции.
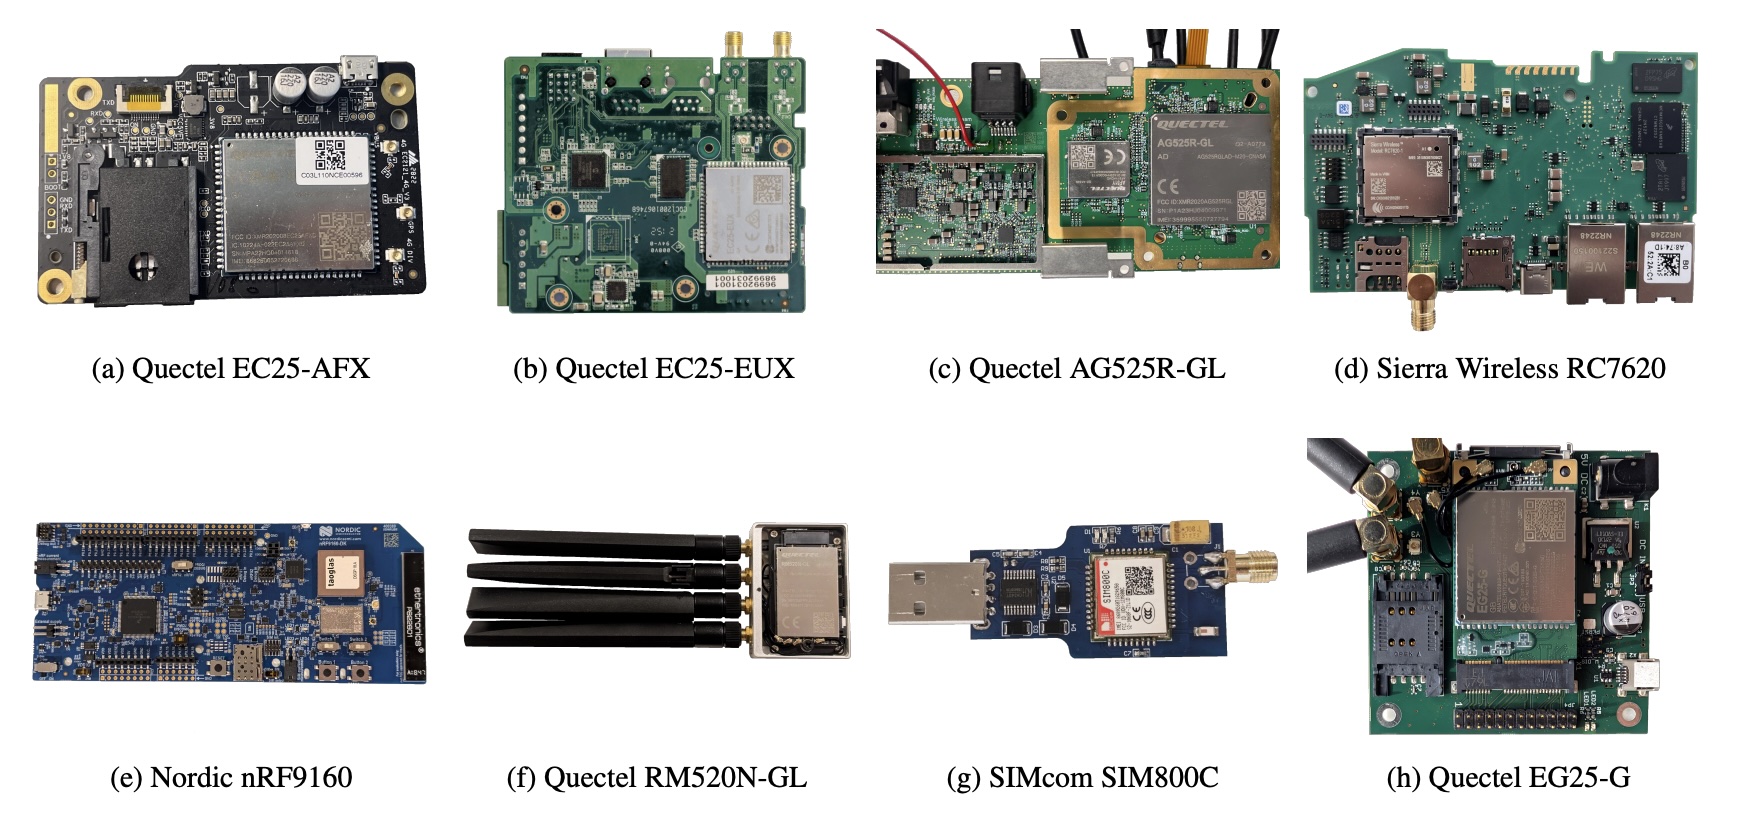
В модеме Quectel EG25-G исследователи совместили команды от сим-карты с вредоносной символической ссылкой и отправили выбранный файл на свой сервер.
Есть важная оговорка: без контроля над сим-картой атака не работает. Получить его можно через уязвимости, физическую подмену, инфраструктуру удалённого управления или вмешательство в цепочку поставок.
Производители уже выпустили часть патчей, а GSMA зарегистрировала уязвимость как CVD-2026-0122. Однако авторы предлагают не латать RUN AT бесконечно, а вовсе убрать функцию из прошивок.