

34% систем управления ЦОД работает на устаревших прошивках

34% систем управления ЦОД работает на устаревших прошивках

34% систем управления ЦОД работает на устаревших прошивках

Треть систем управления инженерной инфраструктурой ЦОД работает на устаревших прошивках. Специалисты «Информзащиты» изучили 66 395 BMS и выяснили, что неактуальное программное обеспечение установлено на 34% устройств. Но старая версия — лишь начало: 84% систем обмениваются данными по небезопасным протоколам, а 800 содержат известные эксплуатируемые уязвимости из каталога KEV.

Хуже всего обстоят дела с системами мониторинга электропитания: устаревшие прошивки обнаружены на 59% устройств. У OT-систем показатель составляет 48%, у BMS — 40%, у IoT-оборудования и интеллектуальных датчиков — 37%, у источников бесперебойного питания — 23%.

Обновлять такие системы сложнее, чем офисные компьютеры. Новую прошивку необходимо проверить на совместимость с контроллерами, датчиками, шлюзами и диспетчерским ПО.

Ошибка может нарушить охлаждение, энергоснабжение, работу генераторов или пожарной автоматики. Поэтому патч переносят до следующего окна обслуживания, затем ещё раз.

Свежая прошивка тоже не волшебная таблетка. Около 84% BMS используют протоколы без достаточной аутентификации и шифрования, включая BACnet и MODBUS. Устройство может одновременно иметь старое ПО, известную уязвимость и принимать команды, толком не проверяя отправителя.

Напрямую из интернета доступны лишь 369 исследованных BMS — менее 1%. Однако закрытый внешний периметр не спасает: 14% систем в инфраструктуре ЦОД находились всего в одном сетевом переходе от связанного с интернетом узла. У PDU эта доля достигает 41%. Злоумышленнику достаточно взломать соседнюю ИТ-, IoT- или сетевую систему, а затем переместиться в технологический сегмент.

Эксперты рекомендуют провести инвентаризацию инженерных устройств, закрыть уязвимости KEV, изолировать BMS, контролировать подрядчиков и следить за командами в технологических протоколах. Потому что резервный контроллер с той же дырявой прошивкой — это не киберзащита, а второй шанс наступить на те же грабли.

Подпишитесь на новости

Photoshop на Rust: ArtCraft создает открытые альтернативы софту Adobe

Разработчики ArtCraft с помощью ИИ взялись за амбициозную задачу — создать открытые альтернативы популярным приложениям Adobe, Microsoft Office и AutoCAD. Знакомые инструменты и интерфейсы, но теперь с исходниками на GitHub вместо закрытой экосистемы.

В линейке ArtCraft представлены PhotoCraft для редактирования изображений, VectorCraft для векторной графики, FilmCraft для монтажа, LightCraft для обработки фотографий, PdfCraft для PDF, EffectCraft для эффектов и DesignCraft для верстки.

Также развиваются WordCraft, GridCraft, DeckCraft и CADCraft — проекты для документов, таблиц, презентаций и проектирования.

Показательный пример — PhotoCraft, который авторы называют независимой реализацией Photoshop на Rust. В нем заявлены слои, маски, кисти, корректирующие слои и работа с PSD. Привычные меню и сочетания клавиш должны облегчить переход.
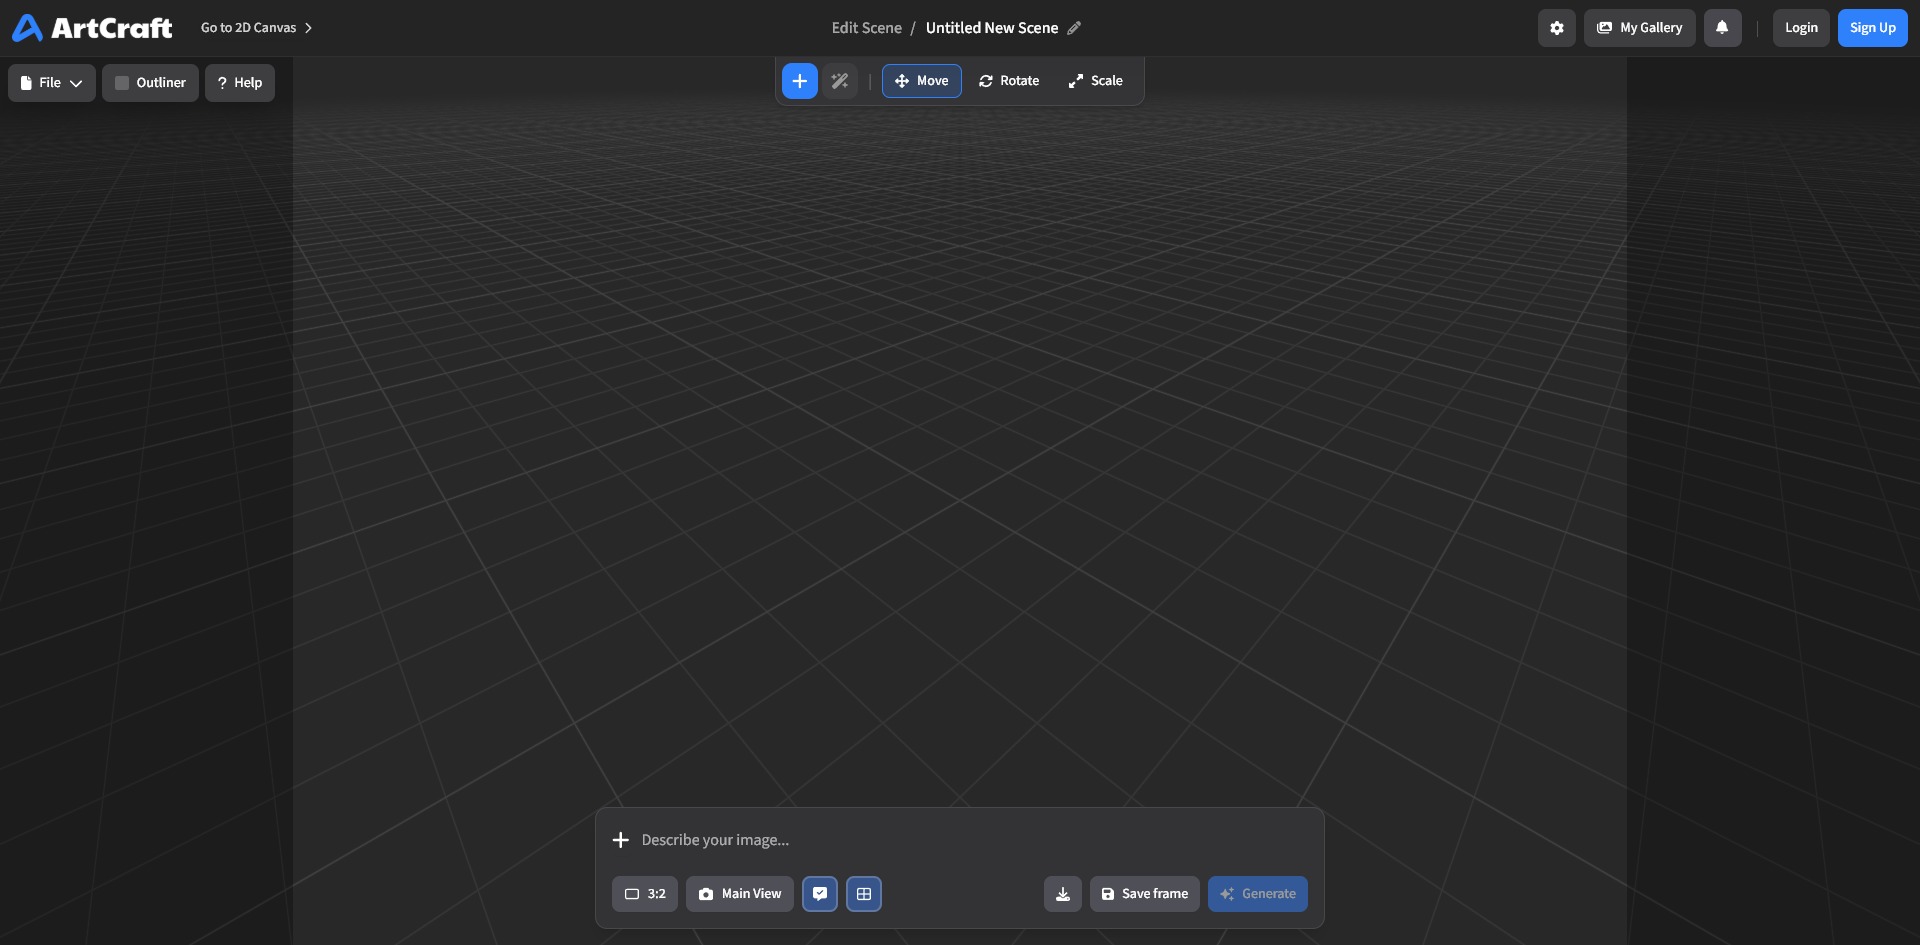

Редактор работает локально, поддерживает Windows, macOS, Linux и браузерную сборку через WebAssembly. Код доступен под лицензиями Apache 2.0 и MIT. Есть и управление через MCP: ИИ-агент может обращаться к тому же набору команд, который использует интерфейс приложения.

Но отправлять Photoshop на пенсию пока рано. Авторы прямо называют PhotoCraft ранней альфой и предупреждают, что он еще не заменяет профессиональный редактор в ежедневной работе.

Среди пробелов — генеративные функции, часть инструментов, типографика и совместимость с плагинами.

Замах серьезный. Теперь проектам предстоит проверка: реальные файлы, сложные рабочие процессы и пользователи, которым результат нужен к дедлайну.

RSS: Новости на портале Anti-Malware.ru