


Банковские трояны для Android сменили вывеску и спрятались в дропперах

Банковские трояны для Android сменили вывеску и спрятались в дропперах

Банковские трояны для Android сменили вывеску и спрятались в дропперах

Число атак на Android снизилось, но расслабляться рано: операторы банковских троянов просто сменили упаковку. Теперь они всё чаще прячут начинку в приложениях-дропперах, которые выглядят прилично, проходят первичную проверку, а уже после установки подтягивают зловред.

Во втором квартале 2026 года решения «Лаборатории Касперского» заблокировали 1,99 млн атак с использованием зловредов, рекламных и потенциально нежелательных программ.

Кварталом ранее их было 2,68 млн. Однако снижение не означает, что охотники за банковскими счетами ушли в отпуск.

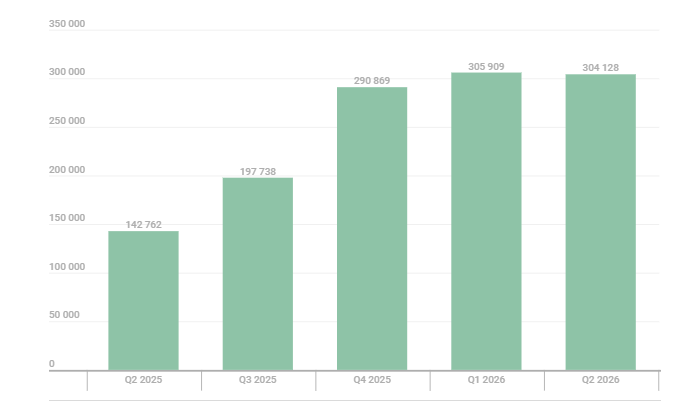
За квартал специалисты обнаружили 304 тыс. вредоносных установочных пакетов для Android, включая 93,6 тыс. образцов банковских троянов и 570 шифровальщиков. Банковские трояны остались крупнейшей категорией с долей 30,77%, но активность дропперов резко выросла.


Заражение происходит так: пользователь устанавливает безобидную на вид утилиту, а та позднее загружает банковский троян. Например, размещённая в Google Play программа для чтения PDF показывала поддельное предложение обновиться, после чего устанавливала Anatsa. Проверка магазина видит читалку, жертва — привычное обновление, а банковский счёт получает незваного гостя.

Дроппер в приложении Cleanova действовал хитрее. Он отправлял на управляющий сервер сведения об источнике установки и получал полезную нагрузку только при подходящем сценарии. Если программа оказывалась у исследователей или в автоматической песочнице, зловред мог не подавать признаков жизни.

Доля пользователей, атакованных Trojan-Dropper.AndroidOS.Banker.dd, подскочила с 0,01% в первом квартале до 2,16% во втором. Продолжили расти и семейства Mamont и Creduz: разработчики штампуют новые сборки, испытывают способы доставки и обхода детектирования.

Подпишитесь на новости

Банки навязывают россиянам рекламу при оформлении карт, ЦБ и ФАС против

Хотели банковскую карту, а получили вдобавок обязательную подписку на рекламные предложения. Российские банки включают согласие на рассылки в документы заранее, автоматически проставляют галочки или не дают продолжить оформление без них.

Такую практику выявили «Известия», изучив жалобы клиентов, решения ФАС и судов за 2026 год.

С подобными ситуациями сталкивались клиенты Россельхозбанка, ВТБ, Альфа-банка, Газпромбанка и Ozon Банка. Причём речь не всегда об инициативе сотрудника: согласие бывает встроено в стандартную форму или сам процесс оформления.

Например, петербургское УФАС выявляло заранее включённое согласие в документах ВТБ. Суд в Уфе установил, что условия Альфа-банка не позволяли отдельно отказаться от рекламы.

Московское УФАС выдало предупреждение Ozon Банку из-за автоматического включения согласия при входе в личный кабинет.

В ЦБ сообщили изданию, что заранее проставленные рекламные галочки недопустимы. В ФАС подчеркнули: согласие должно быть добровольным и оформляться отдельно. Отказ от рекламы, по позиции Банка России, не должен влиять на выдачу кредита.

Опрошенные изданием эксперты советуют сохранять скриншоты и документы, фиксировать обращения об отказе от рассылок и направлять жалобы регуляторам.

RSS: Новости на портале Anti-Malware.ru