


Что на самом деле видят провайдер, VPN-сервис и сайт при веб-сёрфинге юзера

Что на самом деле видят провайдер, VPN-сервис и сайт при веб-сёрфинге юзера

Что на самом деле видят провайдер, VPN-сервис и сайт при веб-сёрфинге юзера

Пётр Васильченко на Хабре разобрал, какие данные о пользователе получают сайт, провайдер, DNS-резолвер и VPN-сервис. Главный вывод прост: HTTPS защищает содержимое трафика, но плащ-невидимку не выдаёт. При корректно настроенном HTTPS провайдер не может прочитать адрес конкретной статьи, поисковый запрос, пароль или текст сообщения.

Зато ему доступны IP-адрес назначения, время и продолжительность соединения, объём трафика, а при определённых условиях — DNS-запросы и доменное имя из SNI.

Как объясняет исследователь, технологии защищённого DNS и ECH скрывают часть этих сведений, но метаданные никуда не испаряются.

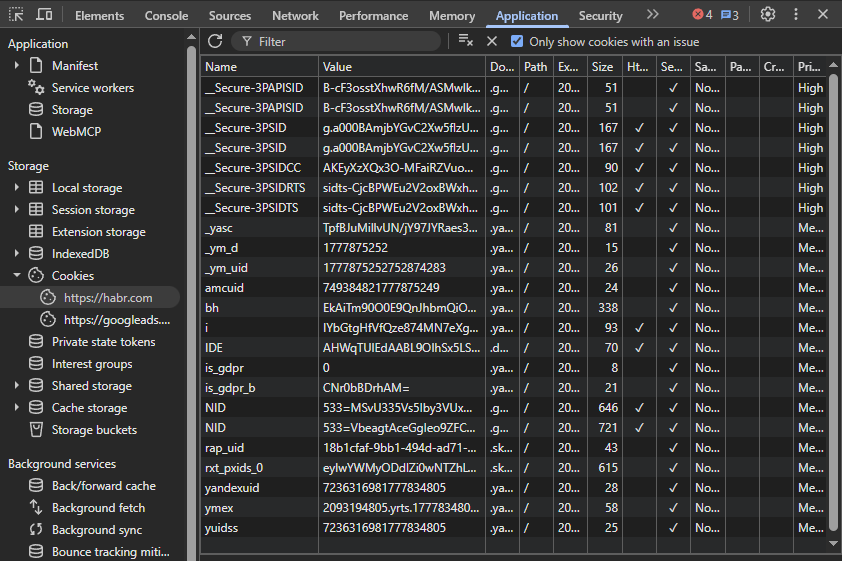
Сам сайт знает гораздо больше. Он получает полный путь страницы, параметры URL, разрешённые браузером cookies, данные авторизации и сведения, которые пользователь вводит добровольно.


Скрипты также могут собирать характеристики устройства и формировать цифровой отпечаток браузера. Не паспорт, конечно, но для вероятностного опознания посетителя сгодится.

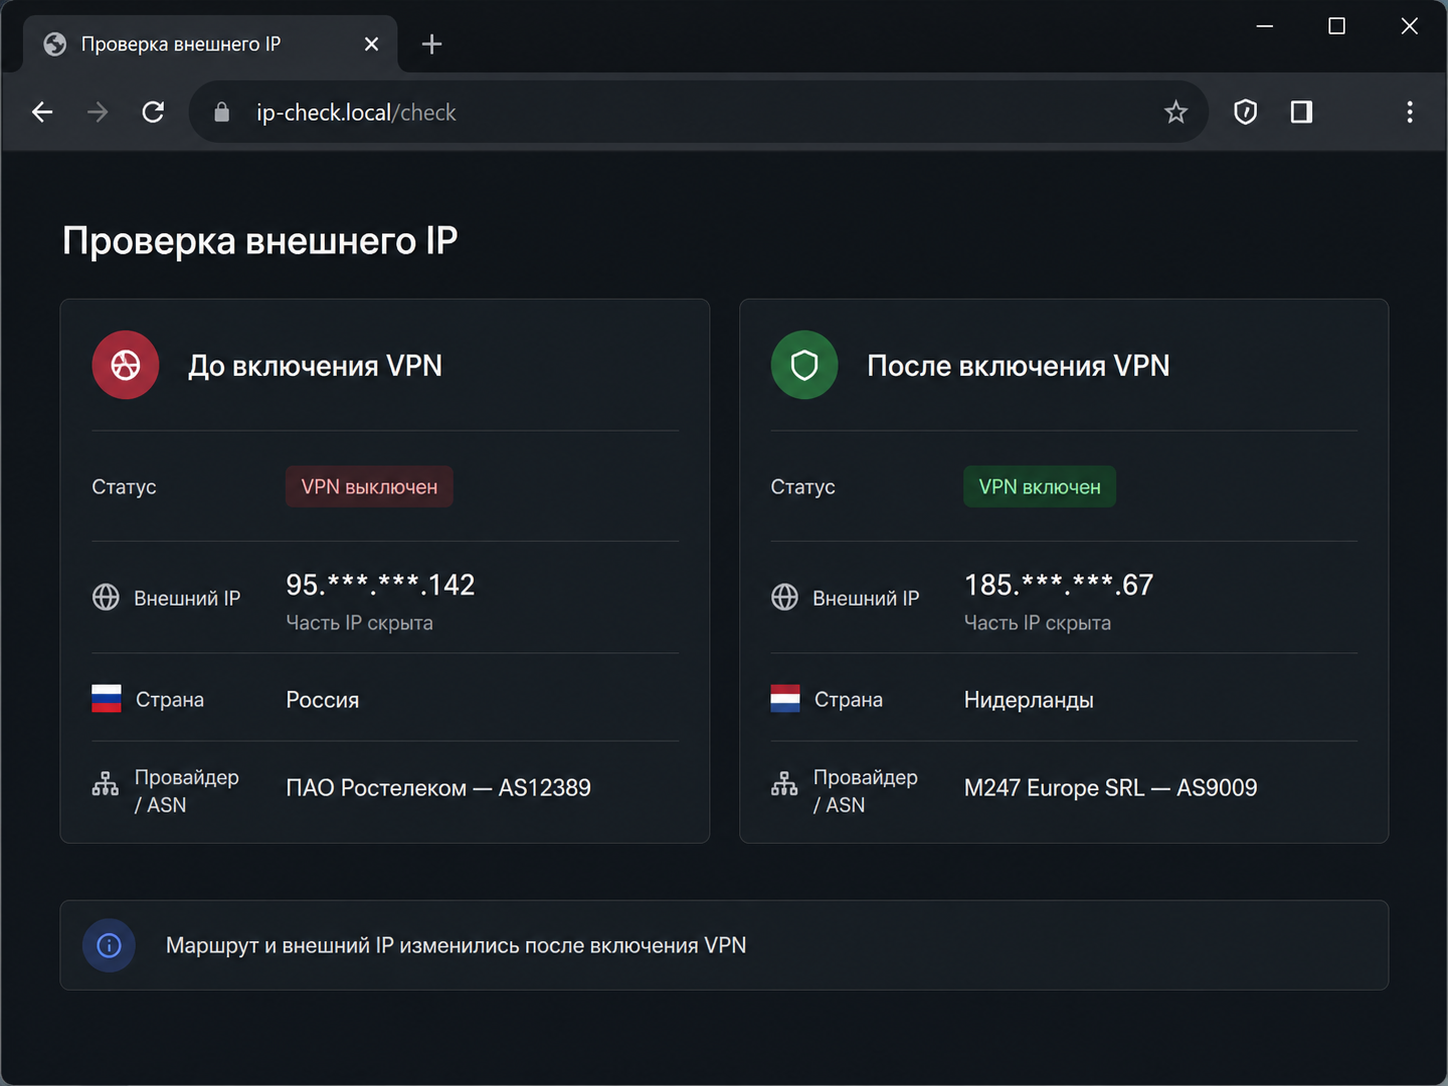
VPN меняет маршрут и прячет домашний IP от сайта. Провайдер после его включения видит соединение с VPN-сервером, зато новый посредник получает IP пользователя и метаданные трафика.


Cookies, аккаунты и браузерный отпечаток при этом остаются на месте. Можно сменить IP хоть десять раз, но вход в привычную учётную запись мгновенно заканчивает игру в шпиона.


Режим инкогнито тоже не превращает браузер в секретный бункер. Он отделяет временную сессию и удаляет её данные после закрытия окон, однако сайты продолжают видеть запросы, а провайдер — сетевую активность.

HTTPS скрывает содержимое, защищённый DNS — запросы доменных имён, VPN — домашний IP, а инкогнито не сохраняет локальную историю сессии. Поэтому сначала стоит решить, какие данные и от кого нужно спрятать.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru