


В Сети появился скрипт против скрытого идентификатора Microsoft в Windows

В Сети появился скрипт против скрытого идентификатора Microsoft в Windows

В Сети появился скрипт против скрытого идентификатора Microsoft в Windows

VPN не поможет, если маячок встроен глубже. Компания Windscribe представила открытый PowerShell-скрипт deGDID, который удаляет из Windows глобальный идентификатор устройства Microsoft и мешает системе создать новый. Правда, приватность придётся оплачивать частично сломанными облачными сервисами.

Речь идёт о Global Device Identifier — постоянном идентификаторе, который сохраняется при смене IP-адреса и работает ниже уровня VPN-туннеля.

Недавно GDID помог ФБР выйти на след предполагаемого хакера. Преступника поймали — отлично, но существование скрытого трекера без кнопки отключения заставило пользователей задуматься.

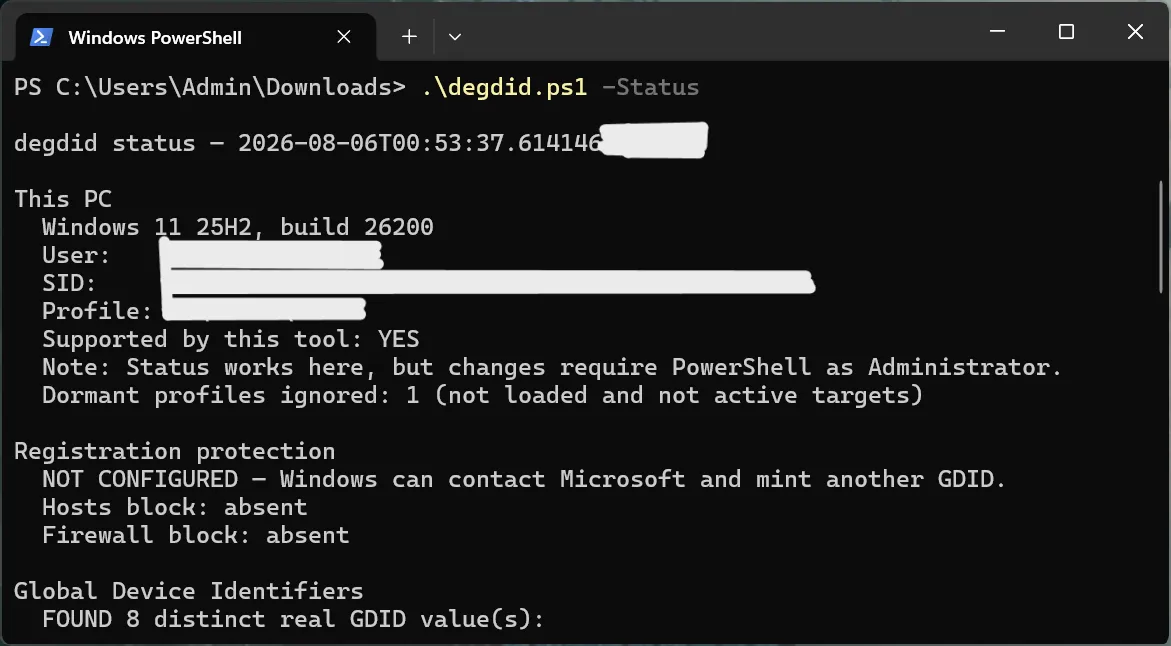
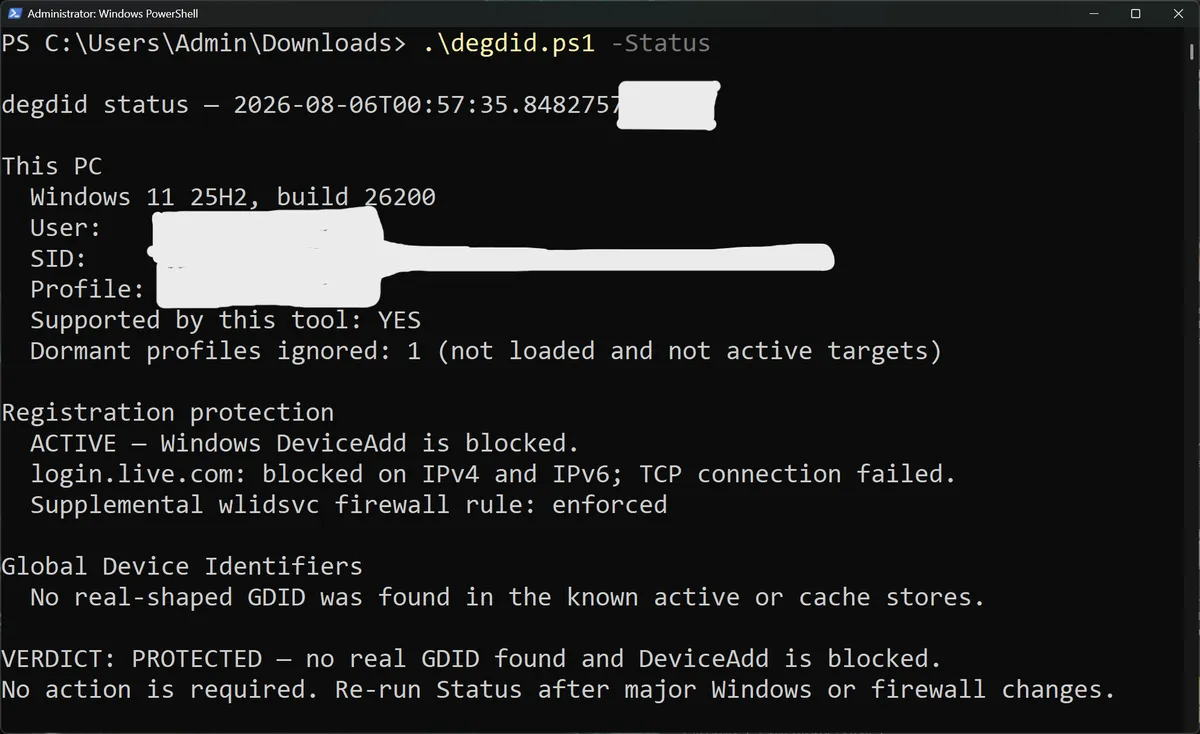
Скрипт deGDID распространяется через GitHub и запускается в PowerShell с правами администратора. Команда -Status показывает найденные идентификаторы, -Status -Redact скрывает их в диагностических журналах, а -Protect удаляет сохранённые ключи и блокирует выпуск новых. Вернуть стандартные настройки позволяет -Unprotect.


Просто стереть записи из реестра недостаточно: после перезагрузки или обращения к серверам Microsoft Windows молча создаёт их заново. Поэтому deGDID меняет списки контроля доступа и разрешения реестра, а также блокирует внутренний интерфейс DeviceAdd. После этого службы идентификации Microsoft перестают воспринимать компьютер как зарегистрированное устройство.


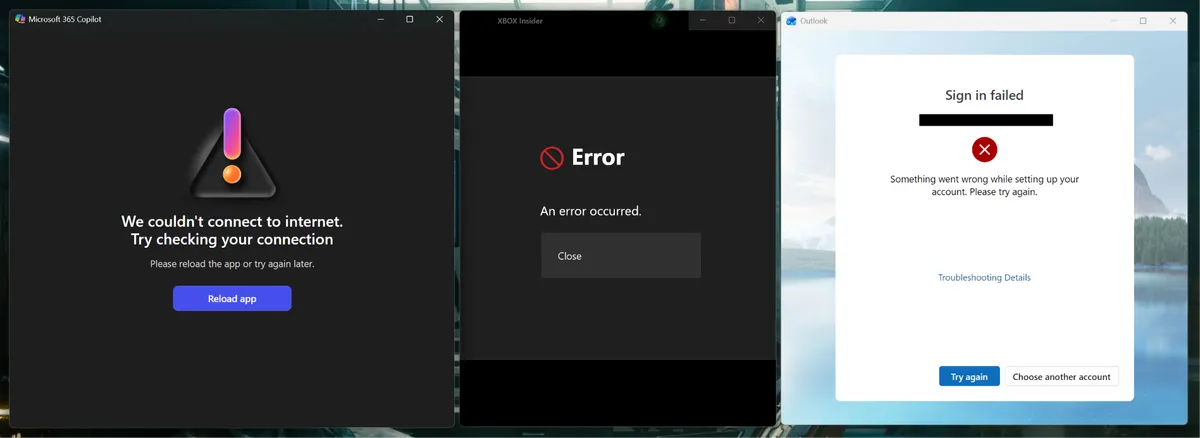
Однако после применения скрипта могут перестать работать отдельные приложения и облачные функции Microsoft. В ходе проверки возникли ошибки подключения, а аутентификация через login.live.com оказалась заблокирована во всех браузерах. При этом login.microsoftonline.com, онлайн-игры и некоторые другие приложения продолжили работать.

Удалить уже переданные Microsoft идентификаторы скрипт не способен. Кроме того, он предназначен только для неуправляемых компьютеров: на корпоративном или доменном устройстве deGDID откажется запускаться.


Windscribe называет проект исследовательским и не обещает уничтожить все следы GDID.

Подпишитесь на новости

UDV NTA 2.0 подключила генеративный ИИ к анализу сетевых атак

UDV Group выпустила UDV NTA 2.0 — новую версию системы анализа сетевого трафика с ИИ-ассистентом. Он должен помочь аналитикам SOC быстрее понимать, что именно происходит в сети и насколько обнаруженная активность опасна для конкретной компании.

Обычная NTA видит подозрительные соединения, отклонения и признаки атак, но не всегда понимает, что перед ней: вторжение или очередной хитрый бизнес-процесс, о котором забыли предупредить безопасников.

Новый ассистент учитывает внутренние регламенты, критичность активов, особенности инфраструктуры и работы организации, после чего помогает расставить приоритеты и предлагает варианты реагирования.

UDV Group называет разработку первым российским NTA-решением с генеративным ИИ. По замыслу компании, ассистент должен сократить поток нерелевантных срабатываний и избавить специалистов от части ручной рутины.

Одним ИИ обновление не ограничилось. UDV NTA 2.0 научилась проверять IP-адреса, домены, URL и хеши по встроенным или пользовательским репутационным спискам.

Сигнатурный анализ теперь учитывает положение узла относительно периметра, а переработанная логика обнаружения DNS-туннелей должна выдавать меньше ложных тревог.

Разработчики также ускорили проактивный поиск угроз. На нагруженных инсталляциях список сетевых сессий загружается в десятки раз быстрее, подсчёт по фильтрам ускорился на 20%, а потребление оперативной памяти сократилось вдвое.

Кроме того, система получила поиск по частичному совпадению доменов и поддержку новых корпоративных и промышленных протоколов, включая Modbus RTU over TCP, Regul, SSDP, mDNS, LLMNR, RTSP, PTP и протоколы Zabbix.

RSS: Новости на портале Anti-Malware.ru