


Всё под контролем: PT X получил единую консоль киберзащиты

Всё под контролем: PT X получил единую консоль киберзащиты

Всё под контролем: PT X получил единую консоль киберзащиты

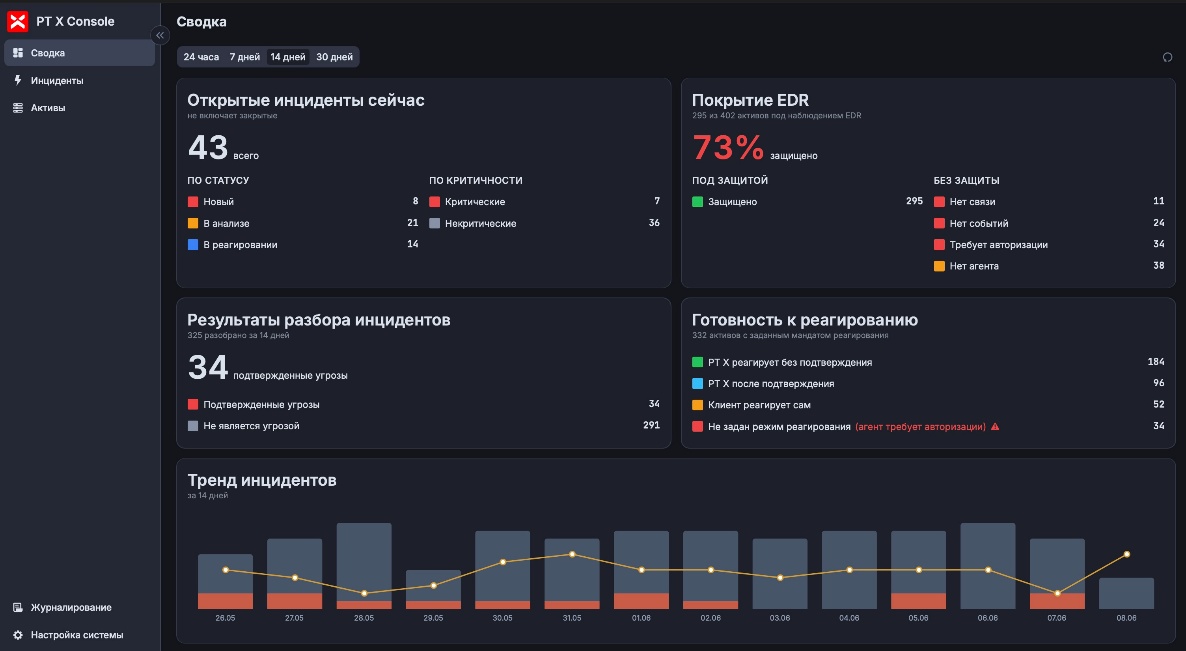
В PT X появилась единая консоль для управления инцидентами и активами. Теперь клиентам не придётся бегать между разными окнами, отчётами и списками хостов: следить за атаками, контролировать реагирование и оценивать защищённость инфраструктуры можно в одном личном кабинете.

Сервис круглосуточно показывает попытки атак, их возможные причины и статус отработки инцидентов. События ранжируются по приоритету, чтобы специалисты сразу видели, где требуется их участие, а где команда PT X может разобраться самостоятельно.

Клиент заранее определяет, на каких активах Positive Technologies разрешено проводить реагирование. Для каждого узла можно назначить ответственного и выбрать сценарий: действия злоумышленника блокирует команда заказчика, PT X действует автоматически либо запрашивает согласование. После завершения работ система формирует отчёт — кто, что и когда сделал.

Отдельный дашборд показывает полноту мониторинга. Защищённые с помощью MaxPatrol EDR хосты отмечаются в интерфейсе, а «белые пятна» подсвечиваются. Логика простая: если актив существует, но агент на нём не установлен, то для атакующего это может оказаться весьма гостеприимным местом.


Через личный кабинет также можно скачать дистрибутивы и инструкции для установки PT X.

В обновлении расширили применение машинного обучения. Сочетание больших языковых и классических ML-моделей должно ускорить выявление атак на ранних стадиях и реагирование. Анализ инцидентов низкой и средней опасности автоматизирован, чтобы эксперты не тратили время на цифровую мелочь, пока где-то начинается настоящее веселье.

Ещё одна новая возможность — анализ защищённости внешнего периметра. PT X показывает доступные из интернета ресурсы глазами потенциального злоумышленника и помогает найти слабые места до того, как это сделают незваные гости.

По оценке Positive Technologies, в каждой второй подключённой компании PT X уже обнаружил и помог остановить серьёзные атаки. Финальная проверка — кибериспытания: исследователи пытаются реализовать недопустимое событие, а если им это удаётся, получают вознаграждение. Бизнес — рекомендации по усилению защиты и довольно убедительный повод ими воспользоваться.

Подпишитесь на новости

Telegram Desktop позволял украсть файлы и сессию через опасную ссылку

Один переход по ссылке мог закончиться кражей файлов с компьютера и захватом телеграм-аккаунта. Исследователь BeakSec разобрал цепочку уязвимостей в Telegram Desktop. Почт уже готов, так что откладывать обновление совершенно незачем.

В техническом разборе BeakSec указано, что проблема затрагивает версии до 7.2.8 включительно. Атаку подтвердили на Windows. Уязвимость получила идентификатор CVE-2026-107181.

Ошибка находилась в механизме передачи ссылок между процессами приложения. Telegram не экранировал разделитель команд, поэтому специально подготовленный адрес позволял добавить лишние инструкции.

Через внутренний служебный обработчик можно было прочитать доступный приложению файл и отправить его в чат без отдельного подтверждения.


Однако эксплойт требовал подготовки. В демонстрации атакующий добавлял жертву в группу, где служебные файлы автоматически скачивались на компьютер. Затем обычная HTTPS-ссылка открывала браузер и перенаправляла пользователя на специально сформированный адрес Telegram. В зависимости от браузера мог появиться запрос на запуск приложения.

Особенно опасна кража файлов сессии из папки tdata: без локального код-пароля они позволяют воспроизвести аутентифицированную сессию. Под угрозой были и другие доступные файлы — например, ключи и конфигурации с токенами.

Патч вышел в Telegram Desktop 7.2.9 от 17 сентября. Опасный обработчик удалили, передачу команд исправили. При этом публичный список изменений упоминал лишь исправление отрисовки.

Главная мера — обновиться до 7.2.9 или новее. Локальный код-пароль дополнительно защищает украденную сессию, но саму брешь не закрывает. В опубликованных материалах о реальных атаках не сообщается.

RSS: Новости на портале Anti-Malware.ru