


Google Play начнёт сообщать Android-приложениям возраст пользователей

Google Play начнёт сообщать Android-приложениям возраст пользователей

Google Play начнёт сообщать Android-приложениям возраст пользователей

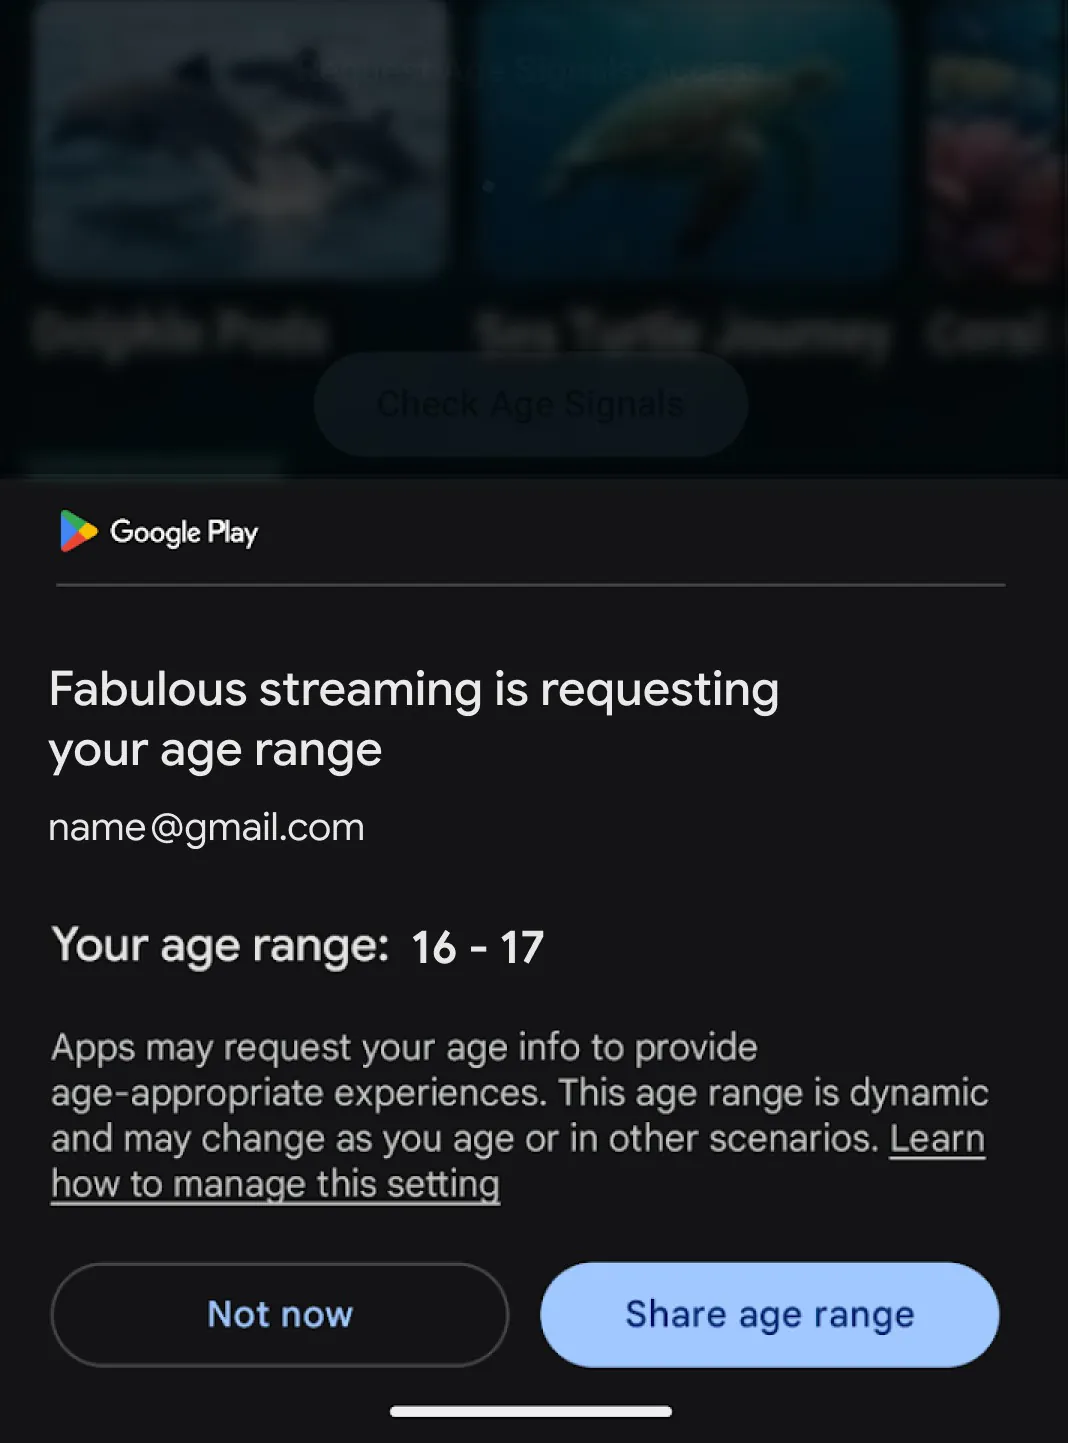
Google готовит глобальный запуск Play Age Signals API — инструмента, который позволит приложениям узнавать примерный возраст пользователя и подстраивать под него контент. Паспорт показывать не придётся: вместо даты рождения разработчики получат один из четырёх диапазонов — 0-12, 13-15, 16-17 или 18+.

Получив такой сигнал, приложение сможет изменить доступные функции, отфильтровать контент или хотя бы разговаривать с ребёнком не так, как со взрослым.

Это обратная сторона родительского контроля: Family Link не просто закрывает детям неподходящие приложения, а Age Signals помогает самим приложениям вовремя переключиться в детский режим.


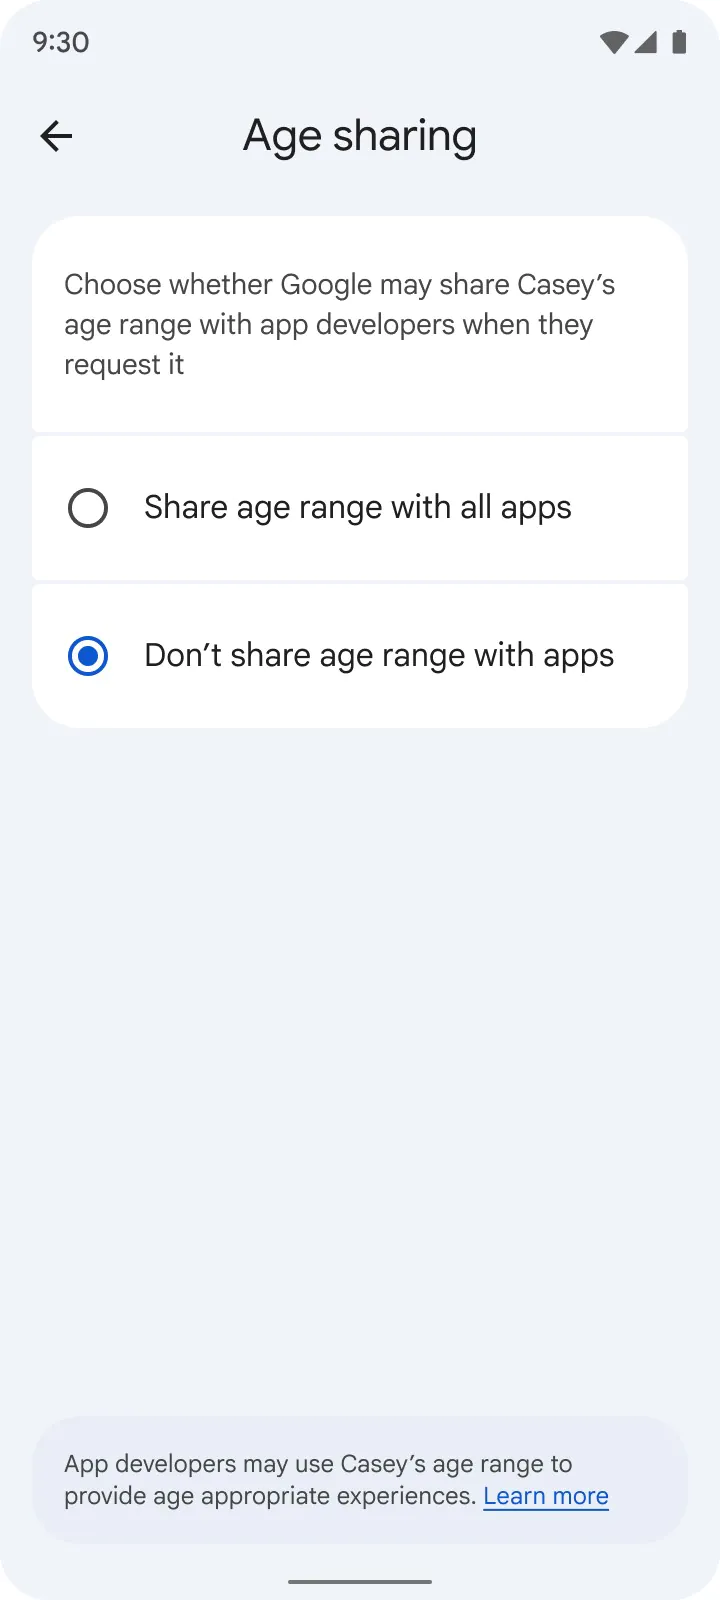
Раздавать возраст направо и налево Google не собирается. Пользователи смогут решать, каким приложениям разрешено получать эту информацию, а родители — полностью отключить её передачу. Точные персональные данные разработчикам при этом не раскрываются.

Компания также установила жёсткие правила использования API. Возрастные диапазоны разрешено применять только для создания подходящего пользователю интерфейса и контента. Превращать их в новый инструмент рекламного таргетинга или аналитики нельзя. По крайней мере, на бумаге лазейку сразу закрыли.


Сейчас Age Signals API уже доступен разработчикам в Бразилии. В ближайшие недели Google расширит программу на Канаду и Австралию, а до конца года планирует запустить её по всему миру.

Поддерживать API разработчики будут добровольно, поэтому мгновенно взрослеть и молодеть все приложения не начнут. Но инструмент у них появится полезный: узнать не день рождения пользователя, а лишь то, стоит ли показывать ему взрослый интернет во всей его красе.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru