


Google Play начнёт сообщать Android-приложениям возраст пользователей

Google Play начнёт сообщать Android-приложениям возраст пользователей

Google Play начнёт сообщать Android-приложениям возраст пользователей

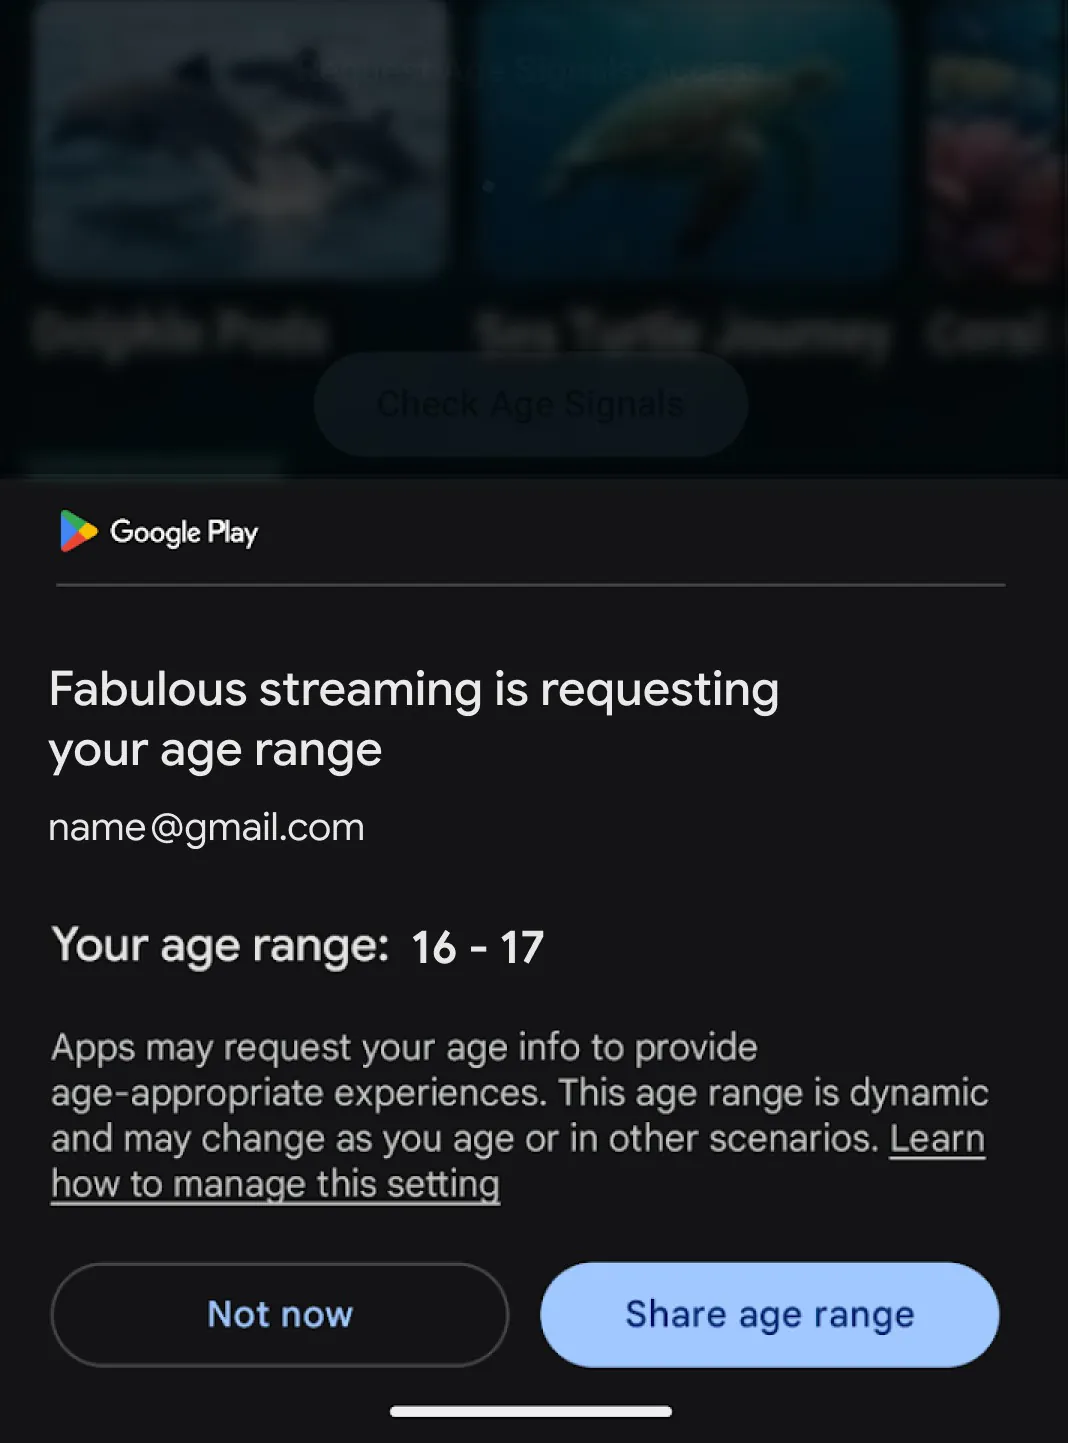
Google готовит глобальный запуск Play Age Signals API — инструмента, который позволит приложениям узнавать примерный возраст пользователя и подстраивать под него контент. Паспорт показывать не придётся: вместо даты рождения разработчики получат один из четырёх диапазонов — 0-12, 13-15, 16-17 или 18+.

Получив такой сигнал, приложение сможет изменить доступные функции, отфильтровать контент или хотя бы разговаривать с ребёнком не так, как со взрослым.

Это обратная сторона родительского контроля: Family Link не просто закрывает детям неподходящие приложения, а Age Signals помогает самим приложениям вовремя переключиться в детский режим.


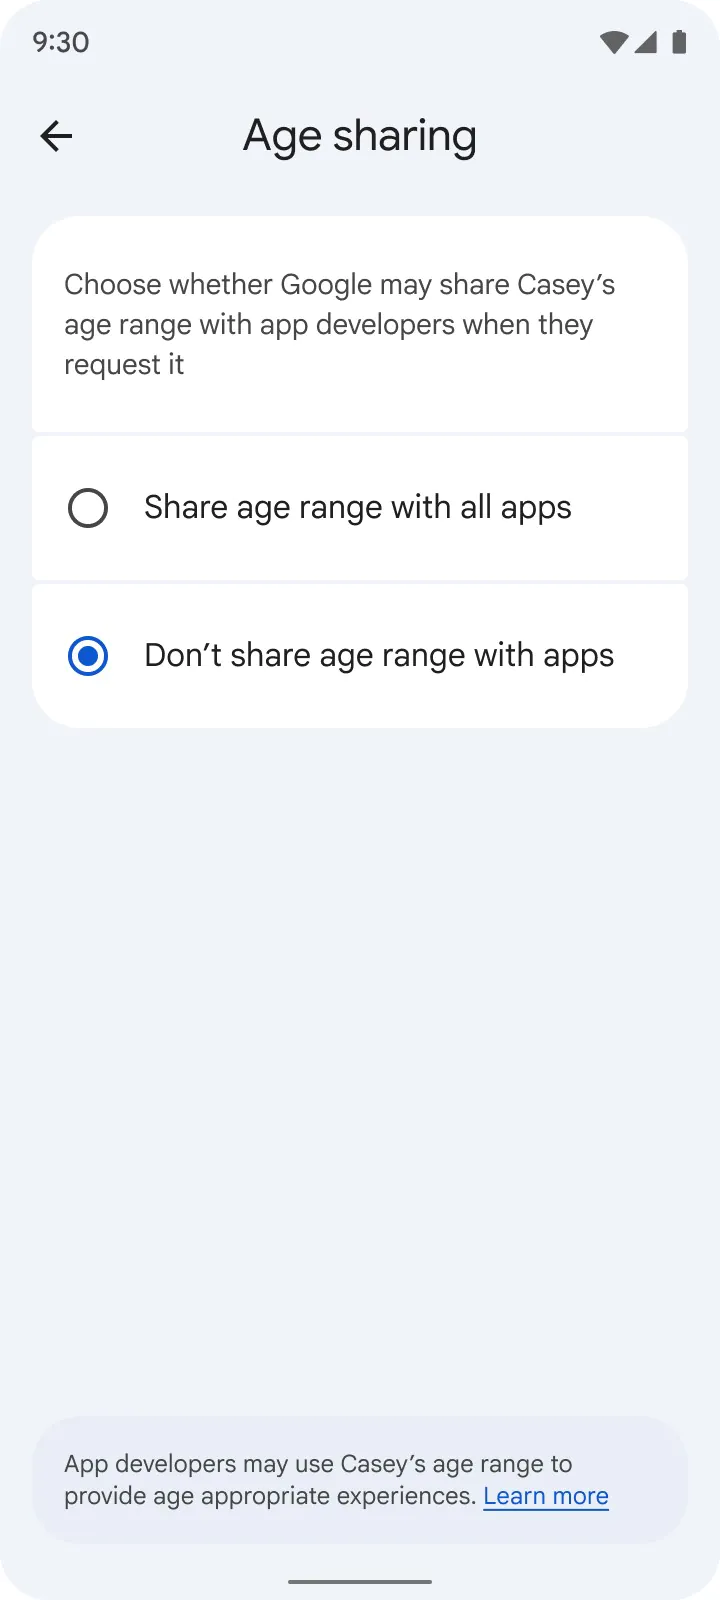
Раздавать возраст направо и налево Google не собирается. Пользователи смогут решать, каким приложениям разрешено получать эту информацию, а родители — полностью отключить её передачу. Точные персональные данные разработчикам при этом не раскрываются.

Компания также установила жёсткие правила использования API. Возрастные диапазоны разрешено применять только для создания подходящего пользователю интерфейса и контента. Превращать их в новый инструмент рекламного таргетинга или аналитики нельзя. По крайней мере, на бумаге лазейку сразу закрыли.


Сейчас Age Signals API уже доступен разработчикам в Бразилии. В ближайшие недели Google расширит программу на Канаду и Австралию, а до конца года планирует запустить её по всему миру.

Поддерживать API разработчики будут добровольно, поэтому мгновенно взрослеть и молодеть все приложения не начнут. Но инструмент у них появится полезный: узнать не день рождения пользователя, а лишь то, стоит ли показывать ему взрослый интернет во всей его красе.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru