


VK WorkSpace разрешил работать с гостями без создания аккаунта

VK WorkSpace разрешил работать с гостями без создания аккаунта

VK WorkSpace разрешил работать с гостями без создания аккаунта

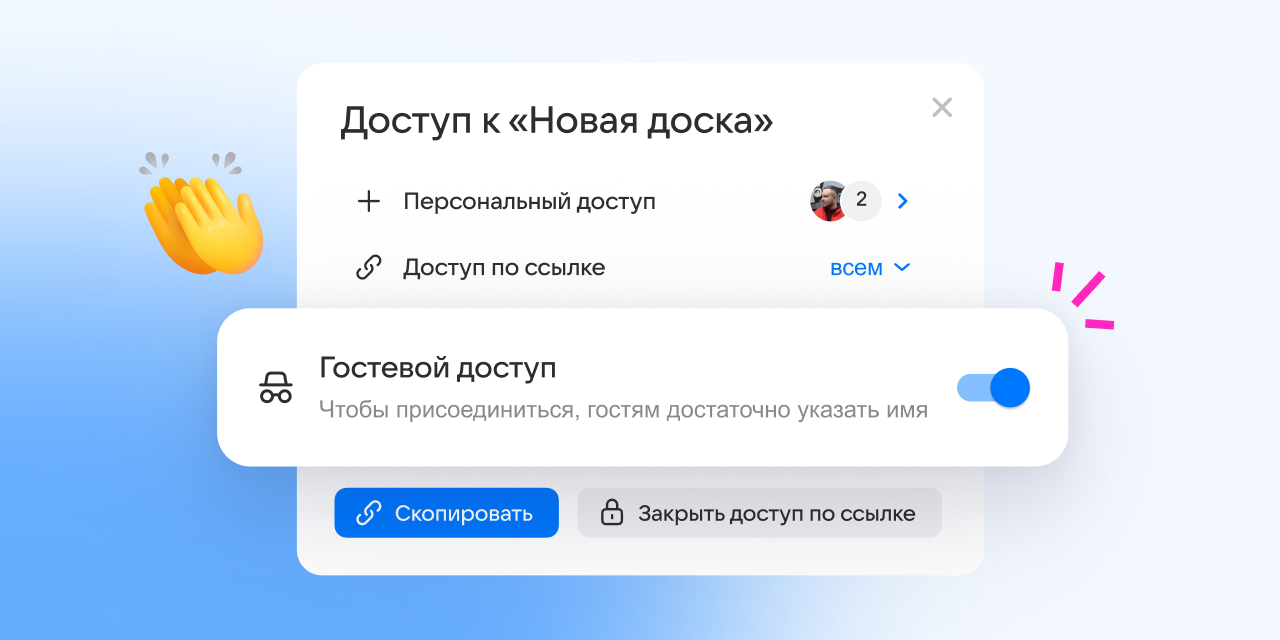
VK Tech обновил облачную версию Доски VK WorkSpace. Теперь к совместной работе можно подключать клиентов, подрядчиков и других внешних участников без создания учётной записи. Чтобы случайный прохожий не устроил на доске творческий беспорядок, доступ разрешили защищать паролем.

Владелец может отправить гостю ссылку и самостоятельно определить его права: только просмотр, комментирование или полноценное редактирование.

При этом внешним пользователям недоступны некоторые функции, включая создание новых досок и просмотр истории версий.

Для дополнительной защиты на доску можно установить пароль, а позднее изменить или удалить его. Администраторы домена смогут сделать такую защиту обязательной для всех досок с гостевым доступом. Полезно на случай, если ссылка внезапно отправится не тому Сергею.

Ещё одним нововведением стали встроенные голосования с автоматическим подсчётом результатов. Их можно использовать при выборе идей, расстановке приоритетов или проведении ретроспектив. Больше не придётся считать разноцветные стикеры вручную и спорить, чей голос потерялся.


На доску также разрешили загружать файлы размером до 30 МБ. Другие участники смогут их скачать, а перед размещением материалы автоматически проверит антивирус.

Для навигации по крупным проектам появилась мини-карта. Готовую доску можно скопировать или выгрузить в SVG, PNG, JPG, PDF и CSV. Кроме того, сервис получил англоязычную версию интерфейса.

По словам руководителя направления сервисов продуктивности VK Tech Петра Щеглова, работа с клиентами, подрядчиками и кандидатами стала одним из ключевых сценариев совместной работы. Теперь звать их на доску стало проще — главное, не забыть пароль от входа.

Claude помог хакерам пробраться во внутренний репозиторий OpenAI

Команда белых хакеров превратила загрузку одной картинки на официальном форуме OpenAI в пропуск к корпоративным аккаунтам ChatGPT, Codex и закрытому репозиторию компании. Взлом занял менее трёх суток, а значительную часть работы помог выполнить ИИ.

Как рассказали исследователи HackTron AI, точкой входа стал форум community.openai.com на платформе Discourse.

При загрузке изображений он использовал ImageMagick и библиотеку libheif, в которой обнаружилось переполнение буфера. Специально подготовленный HEIC-файл позволил удалённо выполнить код и получить административный доступ к форуму.

На этом цепочка только разогрелась. Исследователи воспользовались отдельной ошибкой в системе единого входа OpenAI: токены аутентификации форума подходили для ChatGPT и Codex. Среди них оказались токены сотрудников компании.

Через скомпрометированный аккаунт разработчика команда добралась до внутреннего монорепозитория OpenAI на GitHub. Чтобы доказать доступ и не устраивать экскурсию по чужому коду, специалисты создали безопасный тестовый pull request, после чего остановили проверку и сообщили о проблеме.

В роли помощников выступили модели Claude Opus 4.8 и Opus 5. Первая исследовала уязвимость, но споткнулась о защитные механизмы. Более новая версия, по данным HackTron, помогла собрать рабочий эксплойт за несколько часов.

OpenAI устранила уязвимость в своей инфраструктуре примерно через 14 часов после отчёта, ограничила права токенов Community и отозвала затронутые сессии. Discourse отдельно исправила проблему обработки изображений.

За находку OpenAI выплатила исследователям $6500. Скромная сумма для цепочки, которая началась с картинки на форуме, а закончилась pull request во внутреннем репозитории.

RSS: Новости на портале Anti-Malware.ru