


VK WorkSpace разрешил работать с гостями без создания аккаунта

VK WorkSpace разрешил работать с гостями без создания аккаунта

VK WorkSpace разрешил работать с гостями без создания аккаунта

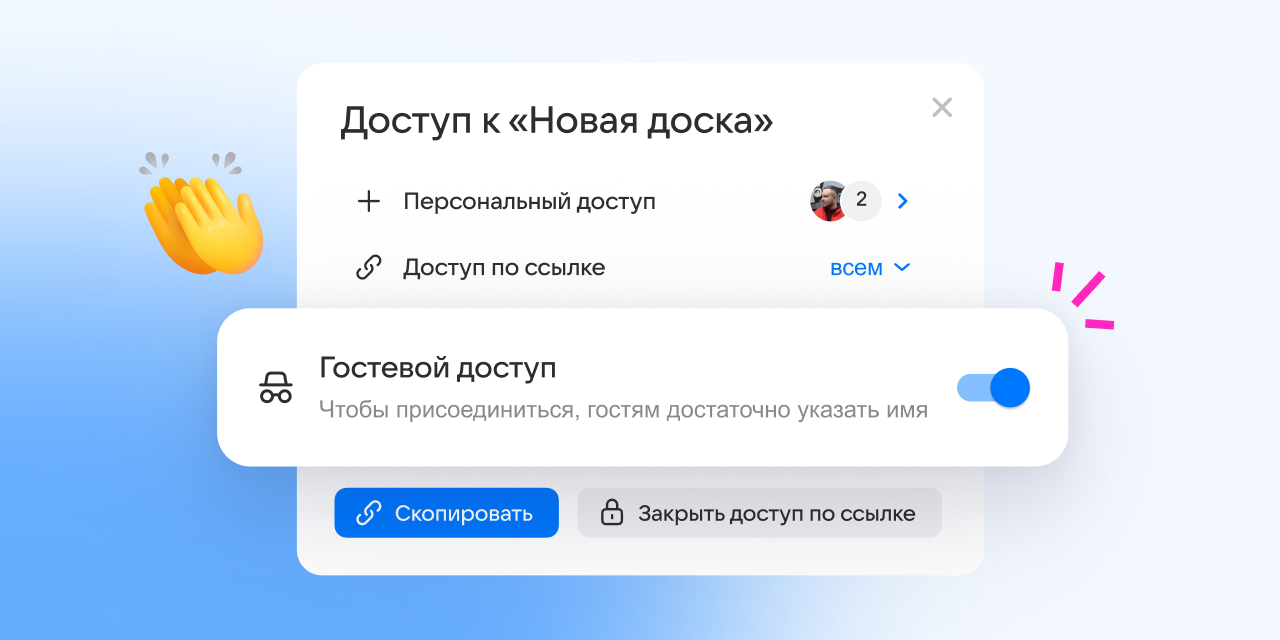
VK Tech обновил облачную версию Доски VK WorkSpace. Теперь к совместной работе можно подключать клиентов, подрядчиков и других внешних участников без создания учётной записи. Чтобы случайный прохожий не устроил на доске творческий беспорядок, доступ разрешили защищать паролем.

Владелец может отправить гостю ссылку и самостоятельно определить его права: только просмотр, комментирование или полноценное редактирование.

При этом внешним пользователям недоступны некоторые функции, включая создание новых досок и просмотр истории версий.

Для дополнительной защиты на доску можно установить пароль, а позднее изменить или удалить его. Администраторы домена смогут сделать такую защиту обязательной для всех досок с гостевым доступом. Полезно на случай, если ссылка внезапно отправится не тому Сергею.

Ещё одним нововведением стали встроенные голосования с автоматическим подсчётом результатов. Их можно использовать при выборе идей, расстановке приоритетов или проведении ретроспектив. Больше не придётся считать разноцветные стикеры вручную и спорить, чей голос потерялся.


На доску также разрешили загружать файлы размером до 30 МБ. Другие участники смогут их скачать, а перед размещением материалы автоматически проверит антивирус.

Для навигации по крупным проектам появилась мини-карта. Готовую доску можно скопировать или выгрузить в SVG, PNG, JPG, PDF и CSV. Кроме того, сервис получил англоязычную версию интерфейса.

По словам руководителя направления сервисов продуктивности VK Tech Петра Щеглова, работа с клиентами, подрядчиками и кандидатами стала одним из ключевых сценариев совместной работы. Теперь звать их на доску стало проще — главное, не забыть пароль от входа.

MacSync научился воровать криптовалюту и прятать компоненты в iCloud

Зловред MacSync для macOS заметно прокачался. Теперь он приходит не один, а в компании стилера и бэкдора, крадёт пароли и данные криптокошельков, а затем оставляет злоумышленникам удалённый вход на заражённый Mac.

Обновлённую версию обнаружили эксперты «Лаборатории Касперского». MacSync появился в 2024–2025 годах как ответвление стилера AMOS, но найденный в сентябре 2026 года вариант получил более сложную многоступенчатую цепочку заражения.

Атака начинается с классики: пользователь скачивает якобы нужное приложение — например, сервис для совместной работы с документами или криптокошелёк.

В некоторых случаях один из компонентов вредоноса разработчики прятали в общедоступной записи календаря iCloud в формате ICS. Календарь внезапно стал частью цепочки доставки, потому что обычных загрузчиков злоумышленникам, видимо, уже мало.

 

После запуска MacSync изображает скачанное приложение и просит пароль администратора. Затем показывает поддельное уведомление macOS о повреждении программы и предлагает переместить её в корзину.

Только ничего в корзину не отправляется: стилер остаётся в системе и начинает собирать историю браузера, cookie, логины, пароли, данные Telegram и криптокошельков, а также настройки SSH и ZSH.

Второй компонент маскируется под Finder и работает как бэкдор. Через него атакующие могут выполнять произвольный код, похищать отдельные файлы, устанавливать расширения браузера и даже заменять легитимное приложение Ledger вредоносной версией. Основная цель такой подмены, вероятнее всего, — кража криптовалюты.

Пользователям советуют загружать программы только с проверенных ресурсов и настороженно относиться к неожиданному запросу пароля администратора.

RSS: Новости на портале Anti-Malware.ru