


WhatsApp начал включать имена пользователей, пока для избранных

WhatsApp начал включать имена пользователей, пока для избранных

WhatsApp начал включать имена пользователей, пока для избранных

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) начал активировать зарезервированные имена пользователей. Функция добралась до владельцев первых аккаунтов, однако массовый запуск пока не состоялся, доступ получила лишь очень небольшая группа счастливчиков.

Систему резервирования WhatsApp запустил ранее. Она позволяет заранее занять уникальное имя, чтобы в будущем новые собеседники могли находить пользователя без номера телефона.

Выбрать вариант можно в разделе «Настройки» → «Аккаунт» → «Имя пользователя».

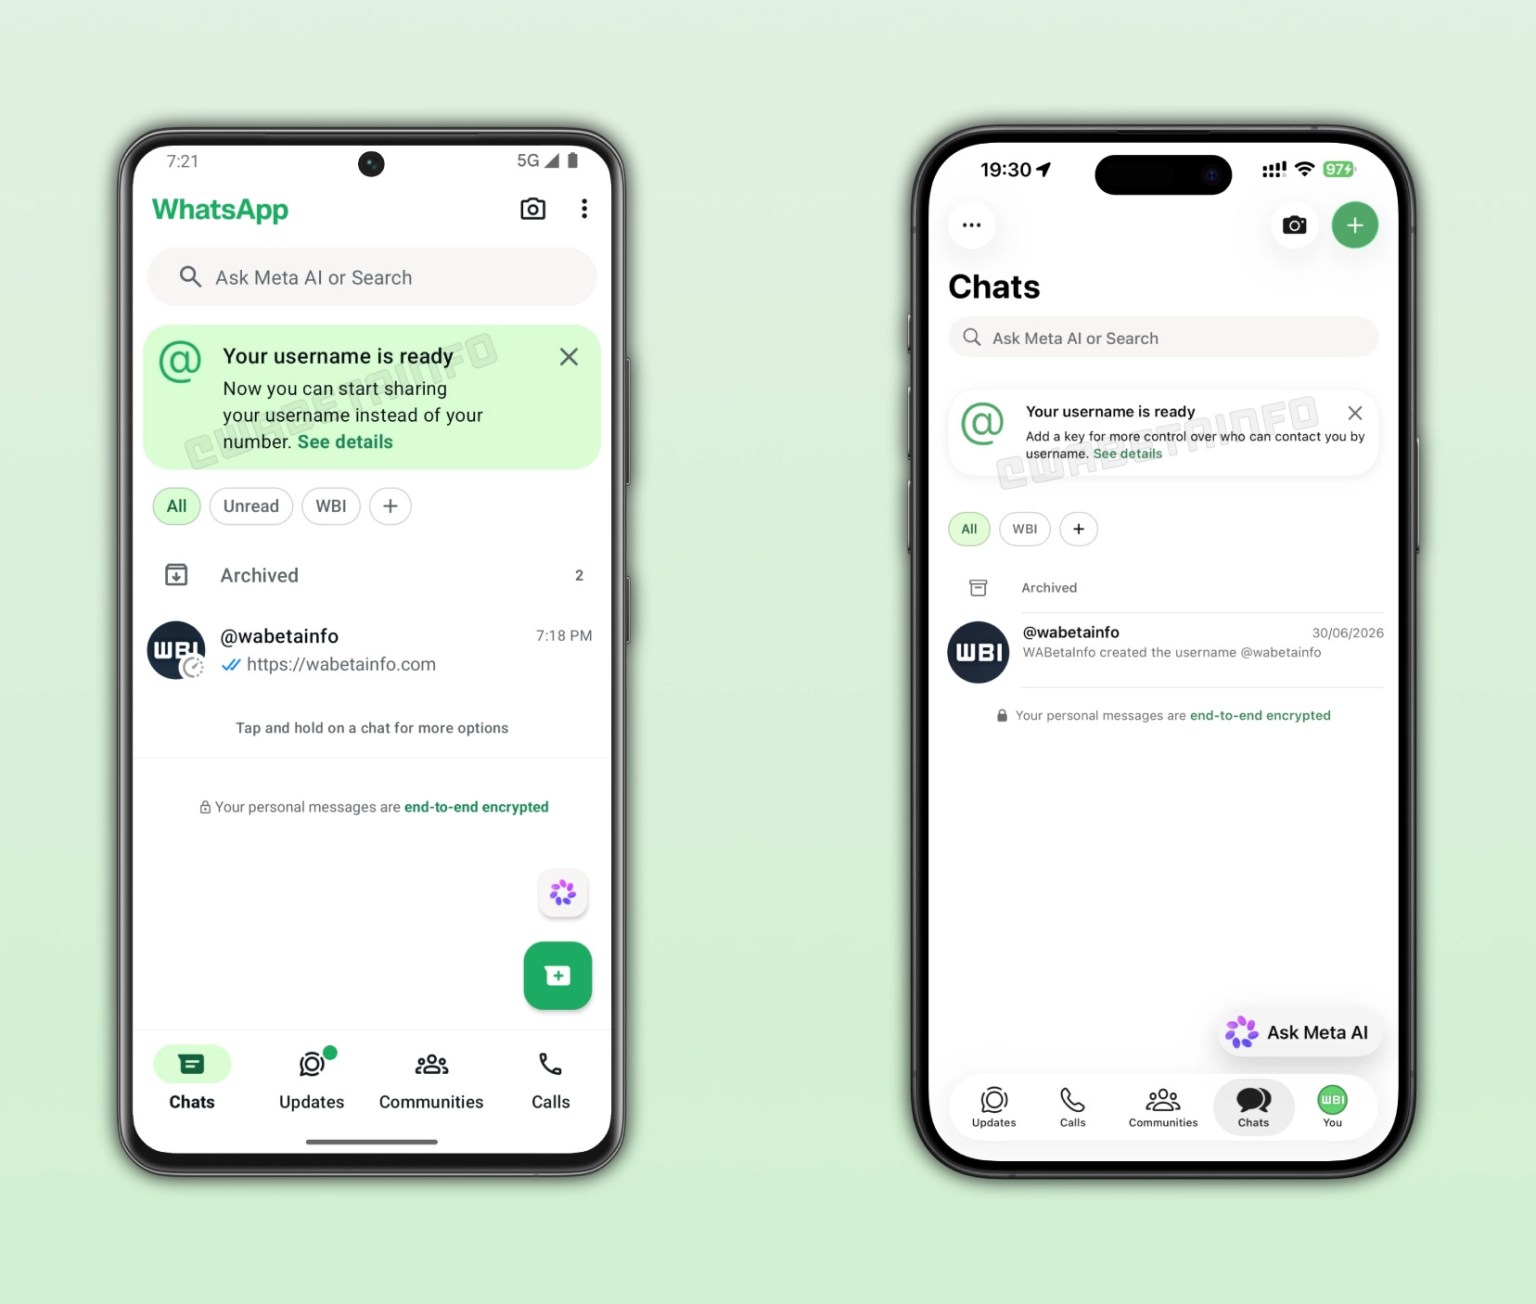
Теперь некоторые участники тестирования увидели над списком чатов баннер с сообщением, что их имя активно. Его уже можно сообщать новым контактам вместо номера. По данным WABetaInfo, функция появляется как в бета-версии мессенджера, так и в стабильном приложении.


Одновременно пользователь может решить, достаточно ли для связи знать только его имя. Для дополнительной защиты разрешается установить четырёхзначный ПИН-код, который придётся вводить незнакомцам. Так что написать условному superboss будет мало; сначала докажи, что тебя действительно ждут.

Если выбранное имя совпадает с уже существующим аккаунтом в Facebook или Instagram (принадлежат корпорации Meta, признанной экстремистской и запрещённой в России), WhatsApp может потребовать подтвердить владение соответствующей страницей. Meta рассчитывает таким образом усложнить жизнь любителям занять имя известного человека или бренда и затем использовать его для мошенничества.

Проверить доступ можно по баннеру над чатами или в настройках профиля. Если имя уже активно, приложение сообщит об этом. Остальным покажут уведомление, что функция появится позднее.

Когда WhatsApp откроет имена пользователей для всех, пока неизвестно.

На Айдентити Конф 2026 обсудят, как защищать людей и цифровых агентов

7 октября в московском Кибердоме пройдёт Айдентити Конф 2026 — ежегодная конференция о защите учётных данных и управлении доступом. В этом году организаторы предлагают смотреть шире привычной связки «логин — пароль»: теперь идентичность нужна не только сотрудникам и сервисам, но и автономным ИИ-агентам.

В программе: PAM, IdM/IGA, MFA, регуляторные требования и новые модели доступа.

Отдельный блок посвятят ИИ-агентам как самостоятельным субъектам корпоративной инфраструктуры. Эксперты обсудят, как их аутентифицировать, кому поручать управление жизненным циклом и кто будет отвечать, если цифровой помощник внезапно решит проявить слишком много инициативы.

Не обойдётся без перезагрузки классических подходов. Участники поговорят об управлении привилегиями в DevOps и облаках, сокращении постоянных прав, защите неодушевлённых айдентити и переходе от статических ролей к более гибким моделям.

MFA тоже попадёт под разбор: злоумышленники давно научились обходить привычные сценарии, поэтому одного кода из СМС для спокойной жизни уже маловато.

Свои кейсы представят руководители и специалисты Банка ДОМ.РФ, Билайна, Шереметьево Хэндлинг, ГК «Элемент», Сбера, ЕВРАЗа, Яндекса и других российских компаний. Организаторы также планируют представить исследование Identity Security 2026 о зрелости рынка, востребованных классах решений и барьерах развития.

Конференция проводится с 2024 года при поддержке российского ИБ-разработчика «Индид». Среди партнёров заявлены BI.ZONE, «Солар», «Аладдин», Группа Астра, Yandex Cloud, BioSmart и другие компании.

Предварительная регистрация открыта на сайте Айдентити Конф 2026. Для представителей компаний-заказчиков участие бесплатное.

RSS: Новости на портале Anti-Malware.ru