


WhatsApp начал включать имена пользователей, пока для избранных

WhatsApp начал включать имена пользователей, пока для избранных

WhatsApp начал включать имена пользователей, пока для избранных

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) начал активировать зарезервированные имена пользователей. Функция добралась до владельцев первых аккаунтов, однако массовый запуск пока не состоялся, доступ получила лишь очень небольшая группа счастливчиков.

Систему резервирования WhatsApp запустил ранее. Она позволяет заранее занять уникальное имя, чтобы в будущем новые собеседники могли находить пользователя без номера телефона.

Выбрать вариант можно в разделе «Настройки» → «Аккаунт» → «Имя пользователя».

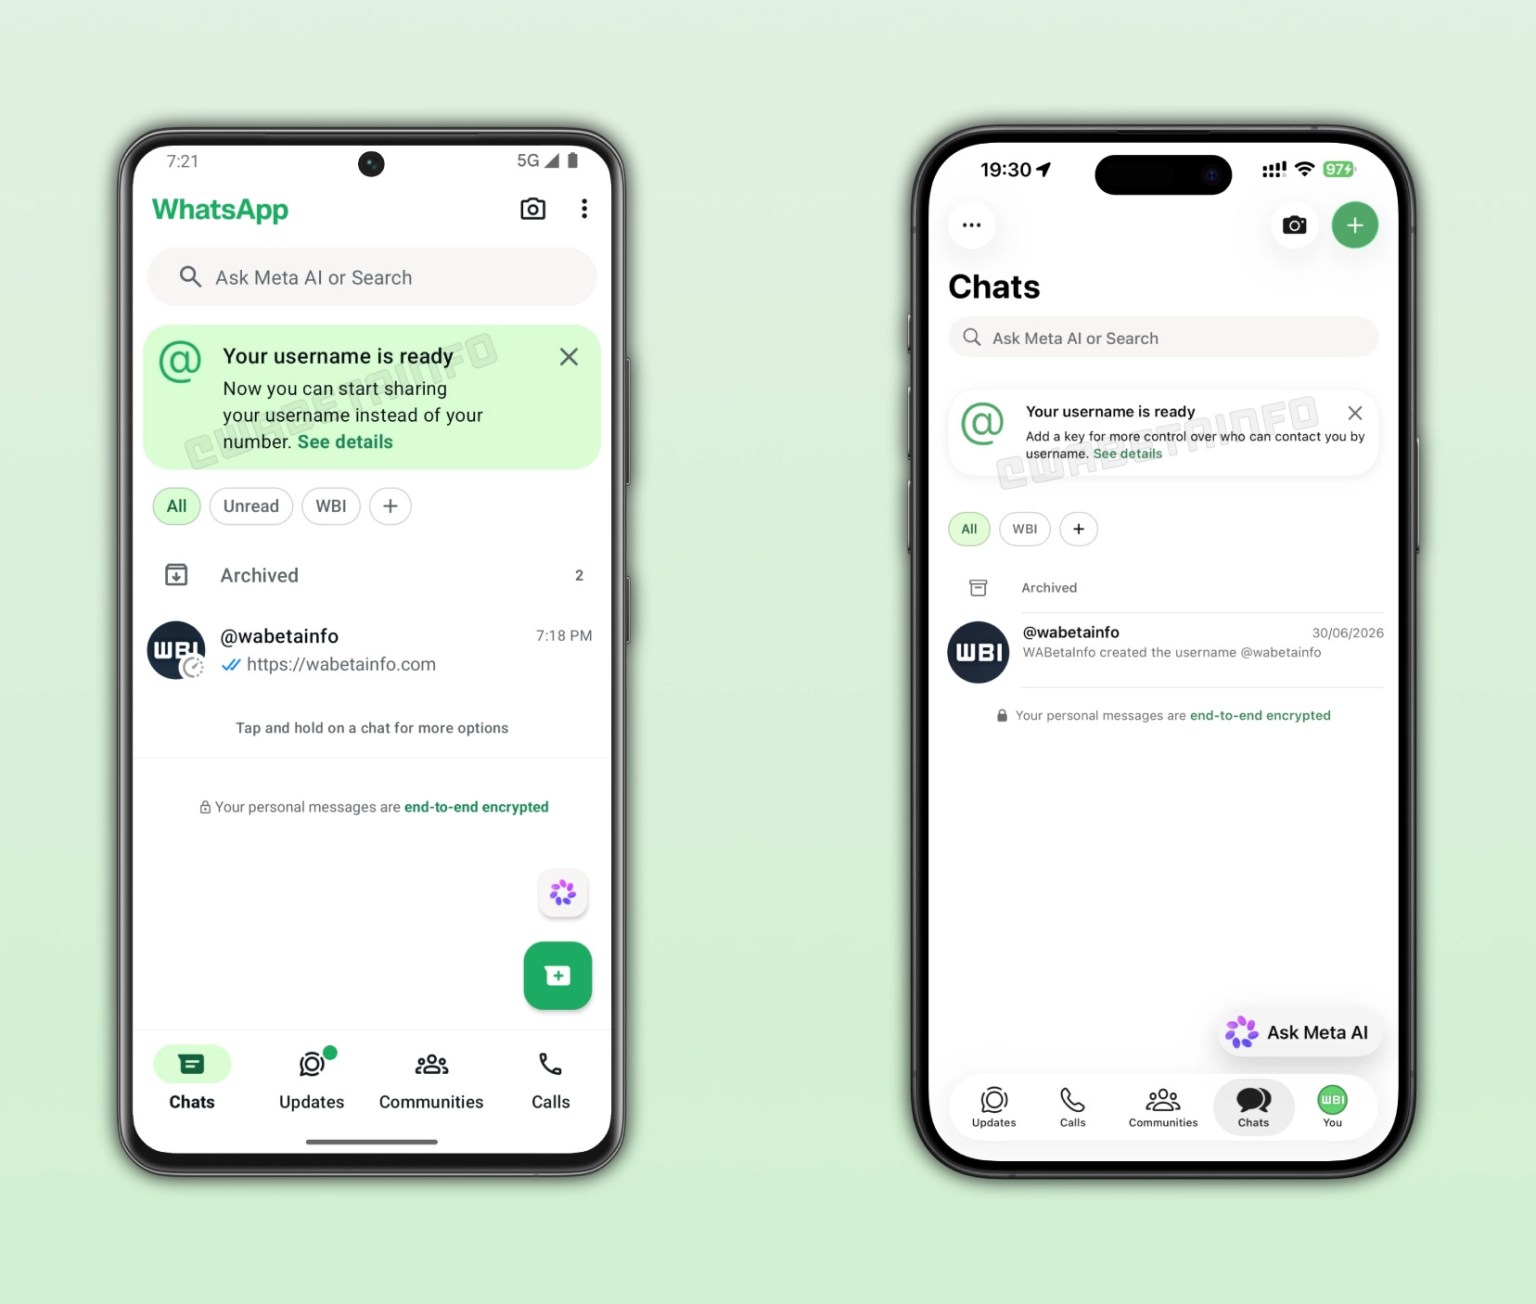
Теперь некоторые участники тестирования увидели над списком чатов баннер с сообщением, что их имя активно. Его уже можно сообщать новым контактам вместо номера. По данным WABetaInfo, функция появляется как в бета-версии мессенджера, так и в стабильном приложении.


Одновременно пользователь может решить, достаточно ли для связи знать только его имя. Для дополнительной защиты разрешается установить четырёхзначный ПИН-код, который придётся вводить незнакомцам. Так что написать условному superboss будет мало; сначала докажи, что тебя действительно ждут.

Если выбранное имя совпадает с уже существующим аккаунтом в Facebook или Instagram (принадлежат корпорации Meta, признанной экстремистской и запрещённой в России), WhatsApp может потребовать подтвердить владение соответствующей страницей. Meta рассчитывает таким образом усложнить жизнь любителям занять имя известного человека или бренда и затем использовать его для мошенничества.

Проверить доступ можно по баннеру над чатами или в настройках профиля. Если имя уже активно, приложение сообщит об этом. Остальным покажут уведомление, что функция появится позднее.

Когда WhatsApp откроет имена пользователей для всех, пока неизвестно.

Claude помог хакерам пробраться во внутренний репозиторий OpenAI

Команда белых хакеров превратила загрузку одной картинки на официальном форуме OpenAI в пропуск к корпоративным аккаунтам ChatGPT, Codex и закрытому репозиторию компании. Взлом занял менее трёх суток, а значительную часть работы помог выполнить ИИ.

Как рассказали исследователи HackTron AI, точкой входа стал форум community.openai.com на платформе Discourse.

При загрузке изображений он использовал ImageMagick и библиотеку libheif, в которой обнаружилось переполнение буфера. Специально подготовленный HEIC-файл позволил удалённо выполнить код и получить административный доступ к форуму.

На этом цепочка только разогрелась. Исследователи воспользовались отдельной ошибкой в системе единого входа OpenAI: токены аутентификации форума подходили для ChatGPT и Codex. Среди них оказались токены сотрудников компании.

Через скомпрометированный аккаунт разработчика команда добралась до внутреннего монорепозитория OpenAI на GitHub. Чтобы доказать доступ и не устраивать экскурсию по чужому коду, специалисты создали безопасный тестовый pull request, после чего остановили проверку и сообщили о проблеме.

В роли помощников выступили модели Claude Opus 4.8 и Opus 5. Первая исследовала уязвимость, но споткнулась о защитные механизмы. Более новая версия, по данным HackTron, помогла собрать рабочий эксплойт за несколько часов.

OpenAI устранила уязвимость в своей инфраструктуре примерно через 14 часов после отчёта, ограничила права токенов Community и отозвала затронутые сессии. Discourse отдельно исправила проблему обработки изображений.

За находку OpenAI выплатила исследователям $6500. Скромная сумма для цепочки, которая началась с картинки на форуме, а закончилась pull request во внутреннем репозитории.

RSS: Новости на портале Anti-Malware.ru