


Telegram-бот раздаёт под видом ЮниКредит банковский Android-троян

Telegram-бот раздаёт под видом ЮниКредит банковский Android-троян

Telegram-бот раздаёт под видом ЮниКредит банковский Android-троян

Эксперты D3Lab обнаружили поддельную страницу UniCredit, которая обещает пользователям $100 за установку приложения и ещё по $50 за каждого приглашённого друга. Щедрость, как обычно, заканчивается там, где начинается APK-файл.

Мошенники зарегистрировали домен unicredit-tme[.]shop и оформили его под банковскую акцию.

Кнопка загрузки вела не в официальный магазин, а в Telegram-бота. Тот уже уговаривал жертву установить приложение вручную и разрешить загрузку из неизвестных источников.

Скачанный APK маскируется под приложение UniCredit, но на деле является загрузчиком. Внутри него спрятан банковский троян Albiriox — вредонос не скачивается отдельно из интернета, а собирается прямо на устройстве из замаскированных файлов. Такой трюк снижает шанс, что защитные системы успеют перехватить загрузку.


После установки троян просит доступ к специальным возможностям Android, СМС, уведомлениям и отображению поверх других окон. Этого хватает, чтобы читать экран, нажимать кнопки, перехватывать коды подтверждения и показывать фальшивые формы входа.

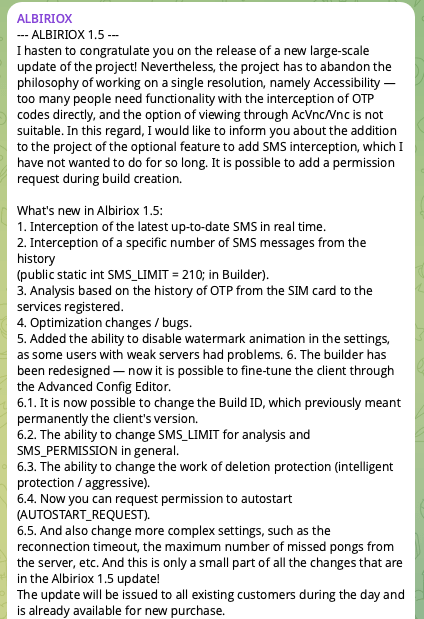
Albiriox продаётся по модели «вредонос как услуга» примерно за $650 в месяц и, по данным исследователей, нацелен более чем на 400 банковских, финтех- и криптоприложений. Оператор получает удалённый доступ к телефону почти как через VNC и может подтверждать переводы прямо с устройства жертвы, обходя двухфакторную аутентификацию.

Подпишитесь на новости

Avanpost представила систему DAG для контроля доступа к данным

Сотрудник давно сменил должность, а доступ к старым папкам остался. Рядом лежат выгрузки персональных данных и инструкция с паролями — корпоративная классика, которую никто не любит. Avanpost представила DAG — решение для контроля доступа к неструктурированным данным на файловых серверах, в облаках и корпоративных базах знаний.

Основные возможности продукта компания описывает в официальной документации.

По словам разработчика, система обнаруживает конфиденциальную информацию по содержимому файлов, показывает фактические права пользователей и выявляет нарушения политик безопасности. Задача — выяснить, кто действительно может открыть конфиденциальные документы, даже если утверждённые регламенты рисуют куда более благополучную картину.

Найти лишние права — половина дела. В DAG встроен движок бизнес-процессов: он позволяет направить запрос владельцу данных, собрать согласования, поставить задачу ИТ-службе и проконтролировать исполнение.

После корректировок повторное сканирование проверяет, что доступ действительно закрыт. Галочка в заявке сама по себе доказательством не считается.

Далее система отслеживает изменения прав и объектов, передаёт сведения о нарушениях в SIEM и SOAR и может запускать внутренние сценарии реагирования.

DAG работает самостоятельно или в связке с IDM. Интеграция позволяет учитывать должность и кадровый статус сотрудника, инициируя пересмотр доступа при переводе или увольнении.

Вендор представил две версии: для крупных корпораций с акцентом на высокие нагрузки и для среднего бизнеса — с упором на простоту интеграции. Заказчикам предлагают пилот на действующей инфраструктуре.

RSS: Новости на портале Anti-Malware.ru