


Android-троян RedHook включает отладку и лезет в систему как разработчик

Android-троян RedHook включает отладку и лезет в систему как разработчик

Android-троян RedHook включает отладку и лезет в систему как разработчик

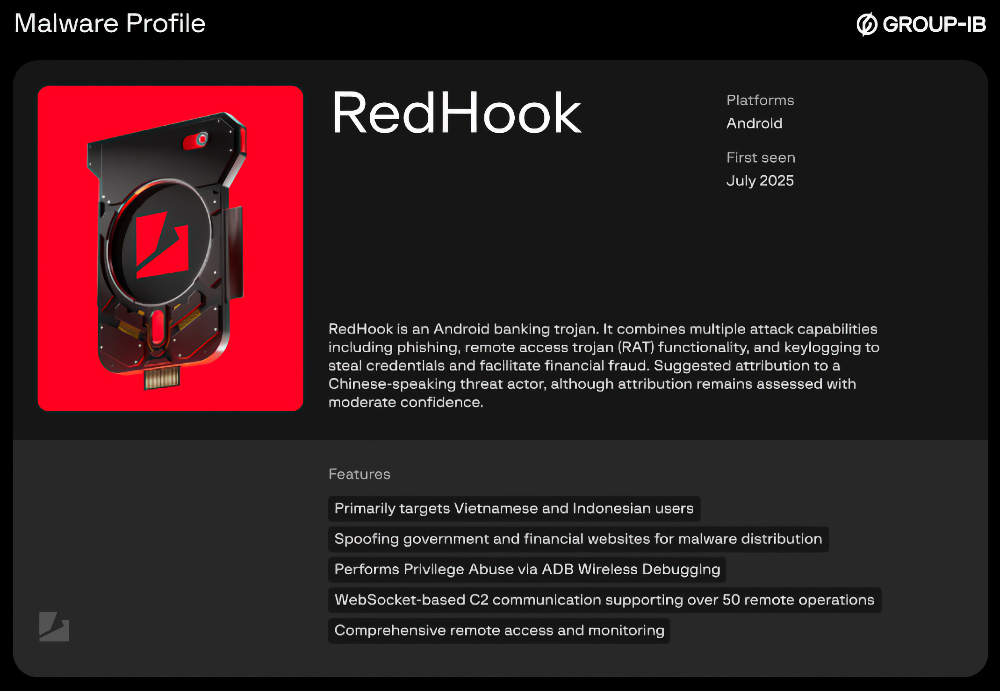
Android-вредонос RedHook вернулся с апгрейдом, от которого владельцам смартфонов точно не станет спокойнее. Троян, впервые описанный в июле 2025 года, теперь умеет самостоятельно злоупотреблять ADB Wireless Debugging и получать шелл-права уровня uid 2000. Он не просто следит за экраном и крадёт данные, а лезет глубже в систему через легальные инструменты для разработчиков.

Базовый набор RedHook и раньше был неприятным: трансляция экрана, кейлоггер, управление интерфейсом через Accessibility, кража учётных данных. Но новые версии пошли дальше.

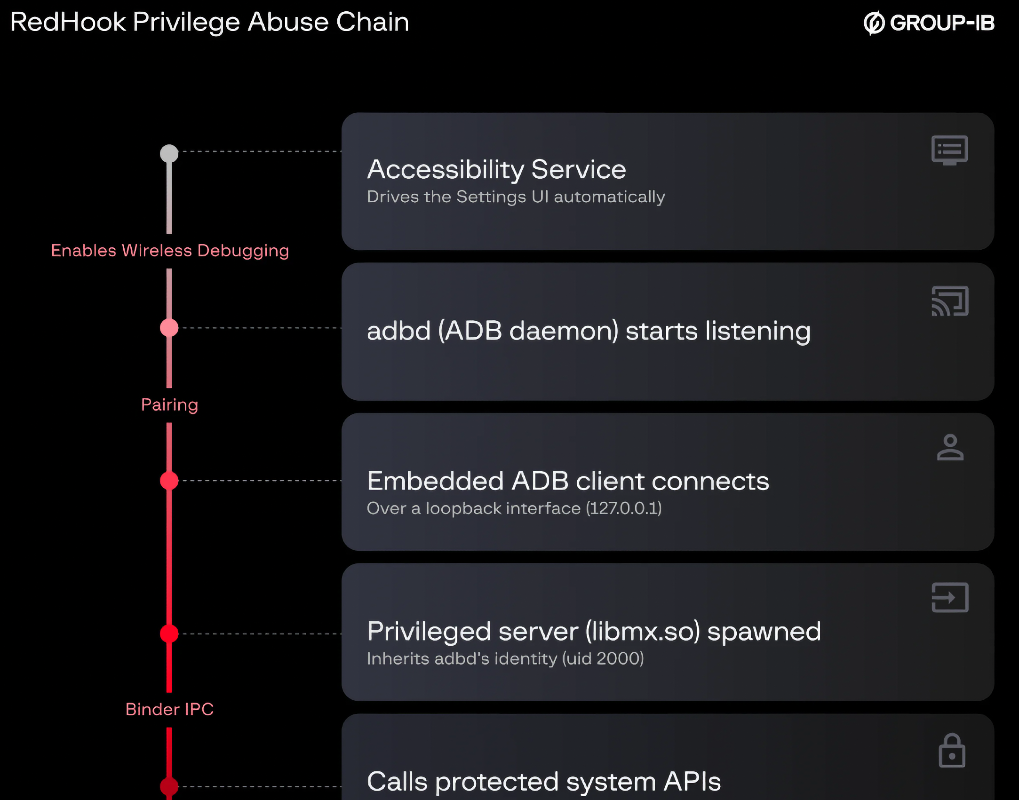
Вредонос использует разрешения Accessibility, чтобы сам включать режим разработчика, переходить в настройки и активировать беспроводную ADB-отладку. Всё это он делает за спиной пользователя, прикрываясь полноэкранным оверлеем.


Дальше в ход идёт встроенный ADB-клиент и подход в стиле Shizuku — легитимного инструмента, который позволяет приложениям работать с ADB-демоном локально. Только здесь удобство для энтузиастов превращается в подарок для атакующих.


После запуска привилегированного серверного процесса RedHook может выдавать себе разрешения, менять системные настройки, выполнять шелл-команды, тихо устанавливать и удалять приложения, а также перехватывать низкоуровневые касания без новых запросов к пользователю.

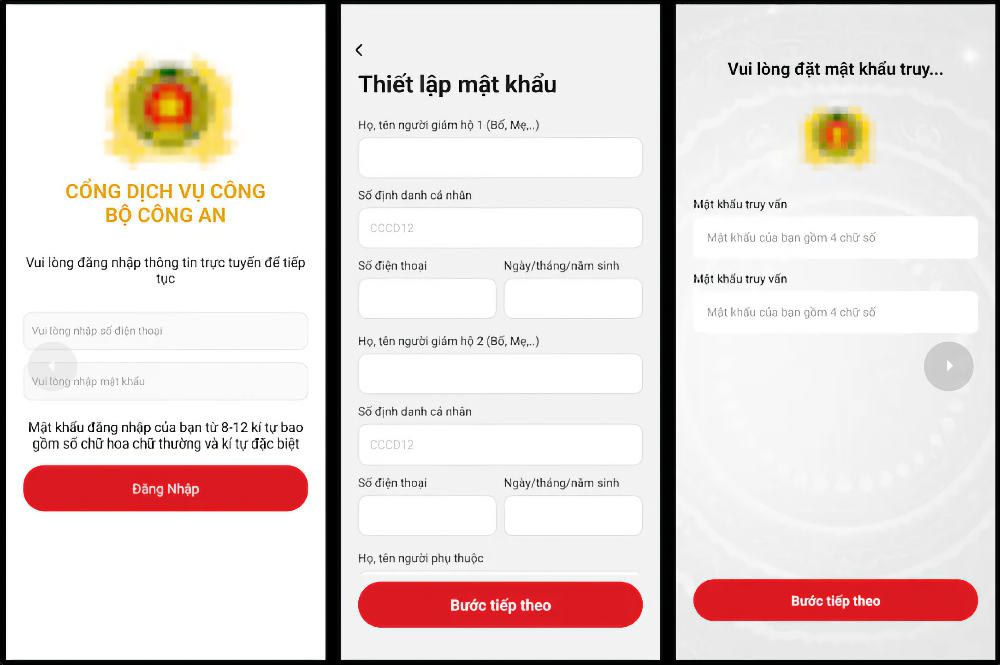
Распространяют RedHook по старинке — через социальную инженерию. Операторы подсовывают APK через фейковые сайты госорганов и финансовых организаций, а затем убеждают жертву установить приложение звонками или сообщениями. По данным Group-IB, кампания расширилась с Вьетнама на Индонезию, что указывает на более широкую активность в Юго-Восточной Азии.


За живучесть трояна тоже можно поставить мрачный плюс. Он использует однопиксельную активность, тихий звук в MediaSession, WakeLock, взаимный перезапуск процессов и восстановление после перезагрузки. После старта устройства RedHook снова включает Wireless ADB, подгружает ключи и быстро возвращает себе привилегированный доступ.

Командный сервер управляет вредоносом через WebSocket и REST: принимает пароли, СМС, скриншоты, кейлоги и отдаёт команды — от жестов на экране до включения камеры и установки APK.

Подпишитесь на новости

Клиентов уходящих провайдеров предложили переводить к крупным операторам

Провайдер закрылся, а интернет должен остаться. Минцифры готовит механизм передачи абонентов другим операторам, если обслуживающая компания прекратит работу или лишится лицензии. Идея — избавить людей от внезапного отключения связи вместе с исчезновением поставщика.

О предложении сообщают  «Известия» со ссылкой на справочные материалы к проекту поправок в закон «О связи». Договоры клиентов планируют передавать крупным операторам, чтобы сохранить обслуживание.

Механизм обсуждается на фоне реформы лицензирования отрасли. Новые требования могут оказаться неподъёмными для части небольших провайдеров. По предлагаемой схеме другой оператор сможет временно принять управление инфраструктурой уходящей компании и обслуживание её клиентов.

Таким образом, предполагается передавать не просто список людей, которым теперь некому позвонить в поддержку, но и сеть, через которую они получают интернет.

Тем не мене сохранение доступа не стоит автоматически понимать как обещание навсегда оставить прежний тариф.

Для абонента главное, чтобы смена компании на квитанции не сопровождалась неделями без связи. Именно это предложенному механизму и предстоит обеспечить на практике.

RSS: Новости на портале Anti-Malware.ru