


Android-троян RedHook включает отладку и лезет в систему как разработчик

Android-троян RedHook включает отладку и лезет в систему как разработчик

Android-троян RedHook включает отладку и лезет в систему как разработчик

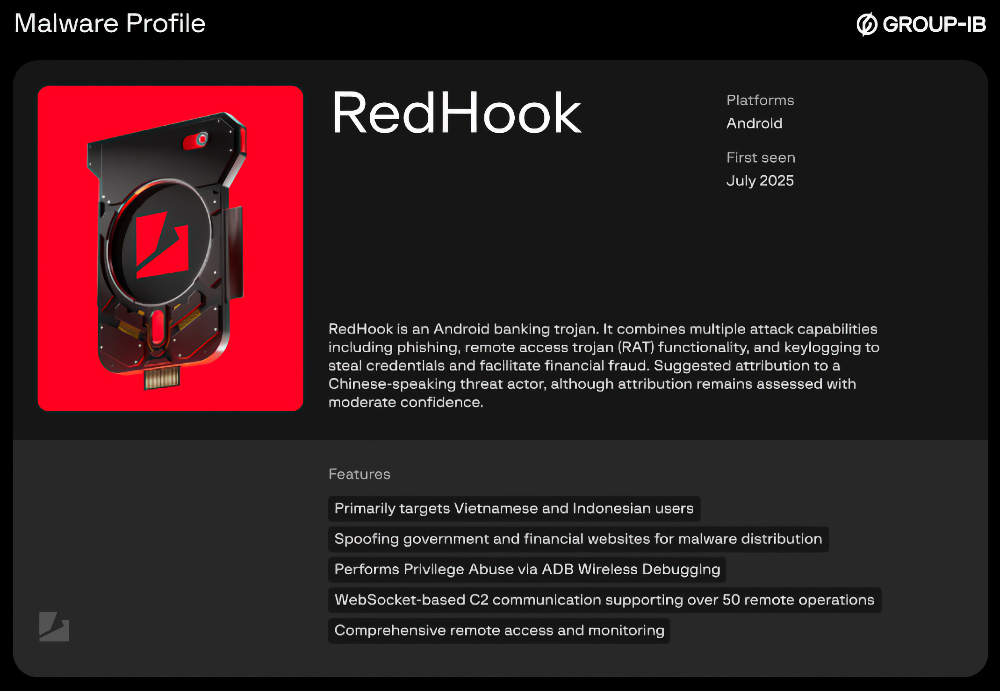
Android-вредонос RedHook вернулся с апгрейдом, от которого владельцам смартфонов точно не станет спокойнее. Троян, впервые описанный в июле 2025 года, теперь умеет самостоятельно злоупотреблять ADB Wireless Debugging и получать шелл-права уровня uid 2000. Он не просто следит за экраном и крадёт данные, а лезет глубже в систему через легальные инструменты для разработчиков.

Базовый набор RedHook и раньше был неприятным: трансляция экрана, кейлоггер, управление интерфейсом через Accessibility, кража учётных данных. Но новые версии пошли дальше.

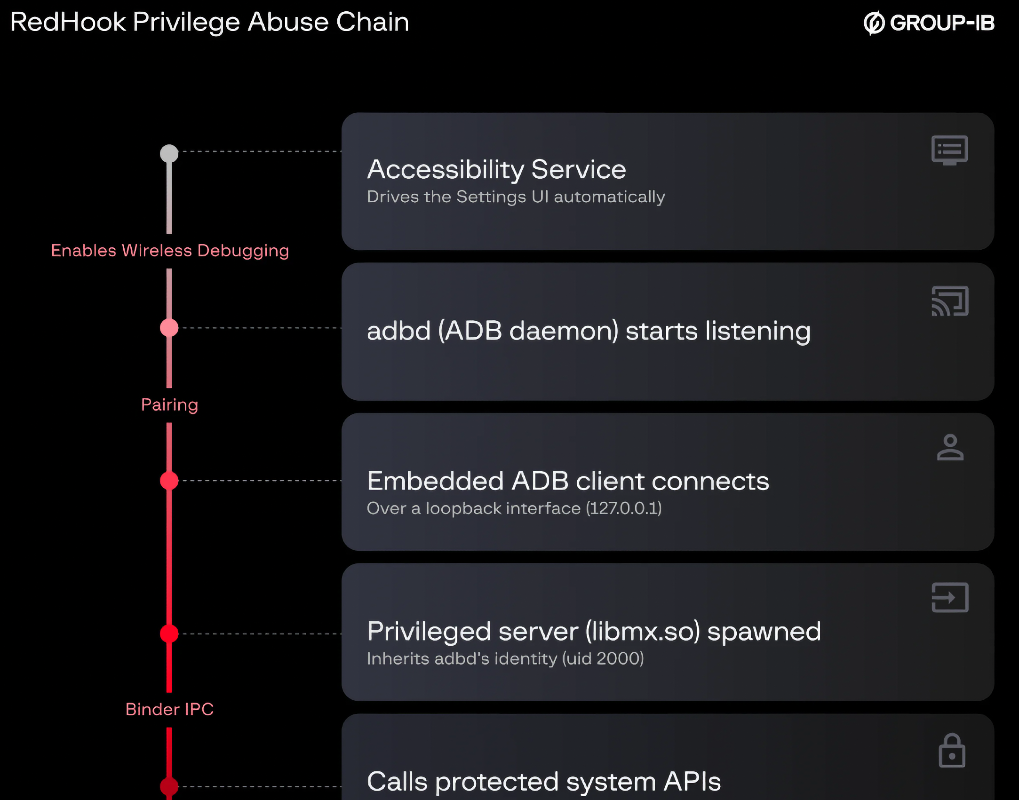
Вредонос использует разрешения Accessibility, чтобы сам включать режим разработчика, переходить в настройки и активировать беспроводную ADB-отладку. Всё это он делает за спиной пользователя, прикрываясь полноэкранным оверлеем.


Дальше в ход идёт встроенный ADB-клиент и подход в стиле Shizuku — легитимного инструмента, который позволяет приложениям работать с ADB-демоном локально. Только здесь удобство для энтузиастов превращается в подарок для атакующих.


После запуска привилегированного серверного процесса RedHook может выдавать себе разрешения, менять системные настройки, выполнять шелл-команды, тихо устанавливать и удалять приложения, а также перехватывать низкоуровневые касания без новых запросов к пользователю.

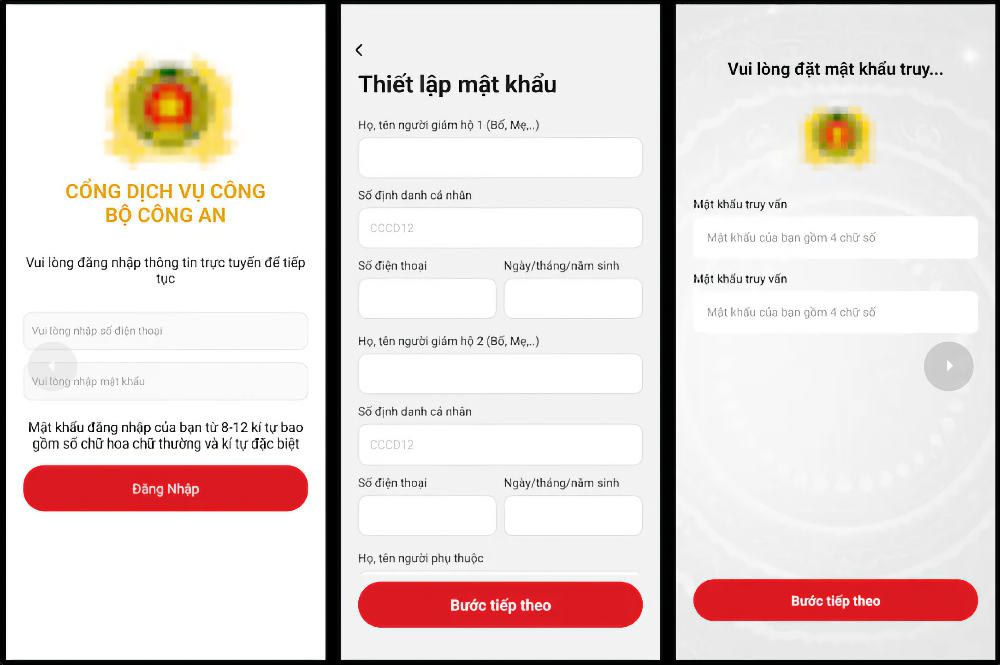
Распространяют RedHook по старинке — через социальную инженерию. Операторы подсовывают APK через фейковые сайты госорганов и финансовых организаций, а затем убеждают жертву установить приложение звонками или сообщениями. По данным Group-IB, кампания расширилась с Вьетнама на Индонезию, что указывает на более широкую активность в Юго-Восточной Азии.


За живучесть трояна тоже можно поставить мрачный плюс. Он использует однопиксельную активность, тихий звук в MediaSession, WakeLock, взаимный перезапуск процессов и восстановление после перезагрузки. После старта устройства RedHook снова включает Wireless ADB, подгружает ключи и быстро возвращает себе привилегированный доступ.

Командный сервер управляет вредоносом через WebSocket и REST: принимает пароли, СМС, скриншоты, кейлоги и отдаёт команды — от жестов на экране до включения камеры и установки APK.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru