


Россияне пожаловались на сбои Twitch, Discord и PUBG

Россияне пожаловались на сбои Twitch, Discord и PUBG

Россияне пожаловались на сбои Twitch, Discord и PUBG

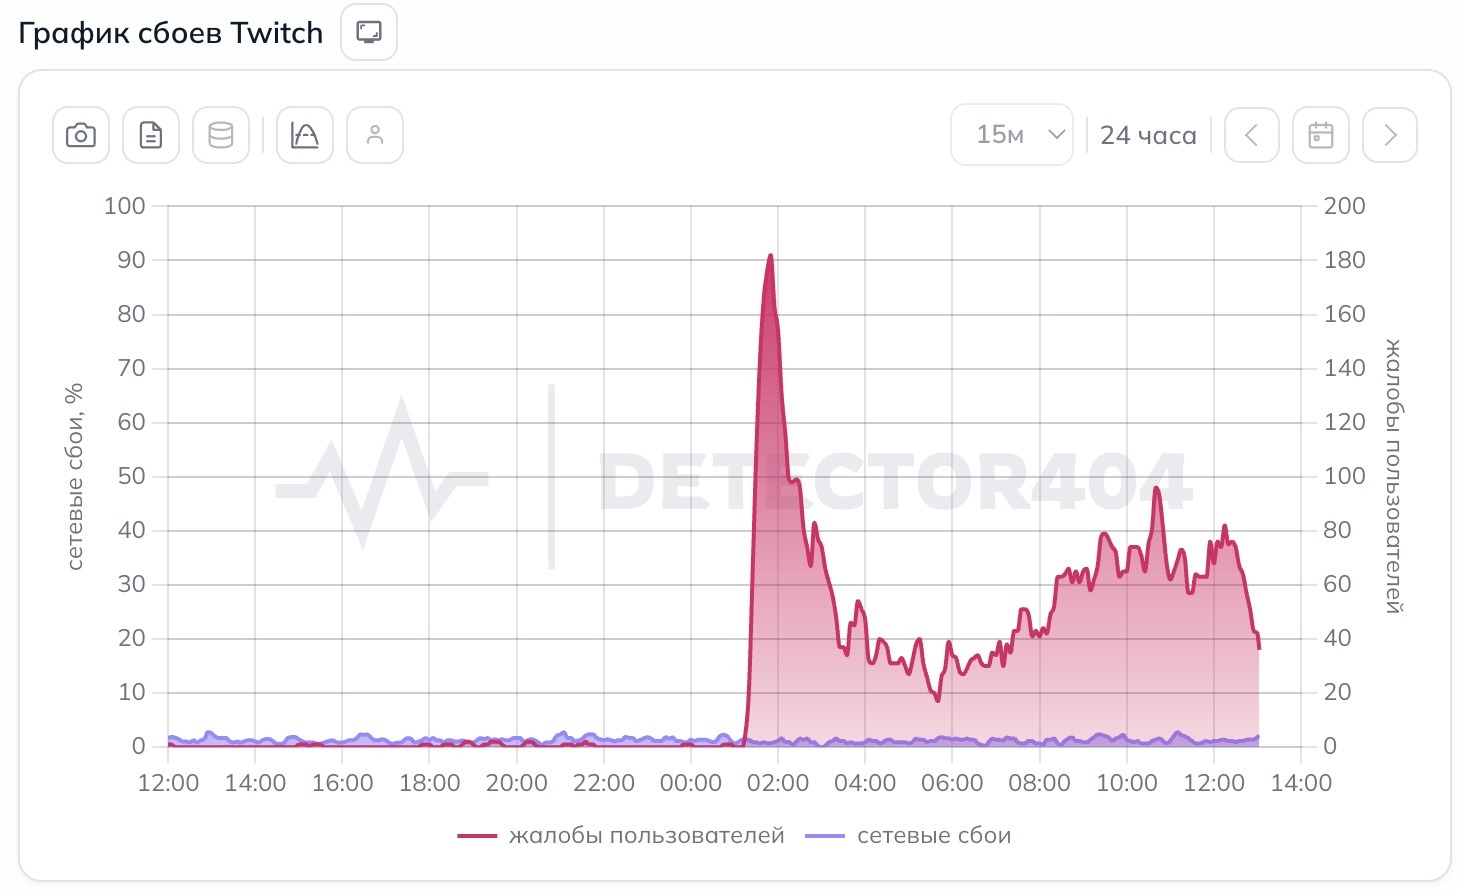
У российских пользователей возникли проблемы сразу с несколькими популярными зарубежными сервисами. 23 июня появились многочисленные сообщения о том, что без VPN перестали нормально работать Twitch, Discord и PUBG: Battlegrounds.

Наибольшее количество жалоб связано с Twitch. Интересно, что сам сайт видеоплатформы открывается без проблем: пользователи могут заходить на страницы каналов, читать и отправлять сообщения в чат. Однако при попытке запустить трансляцию возникают сложности.

По словам пользователей, вместо стрима отображается ошибка 2000. Обычно она свидетельствует о проблемах со связью между видеоплеером и серверами Twitch. В результате трансляции либо вообще не запускаются, либо зависают сразу после открытия.


Кроме того, некоторые пользователи сообщают о трудностях при переходе между разделами платформы. В отдельных случаях Twitch может частично или полностью не отвечать на запросы.

Параллельно поступают жалобы на работу Discord и PUBG: Battlegrounds. По словам пользователей, подключиться к сервисам без использования средств обхода ограничений не получается.

При этом официальных подтверждений масштабного сбоя со стороны Twitch пока нет. Согласно данным страницы статуса сервиса, все основные системы платформы работают в штатном режиме и никаких аварий не зафиксировано.

Из-за этого пока остается неясным, связаны ли проблемы с инфраструктурой самих сервисов, особенностями маршрутизации трафика или иными причинами на стороне российских пользователей и операторов связи.

Пока пользователи активно обсуждают ситуацию в соцсетях и на профильных площадках, многие отмечают, что доступ к сервисам восстанавливается после подключения VPN или других средств обхода.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru