


Chrome-расширения с ИИ оказались опасной точкой входа для атак

Chrome-расширения с ИИ оказались опасной точкой входа для атак

Chrome-расширения с ИИ оказались опасной точкой входа для атак

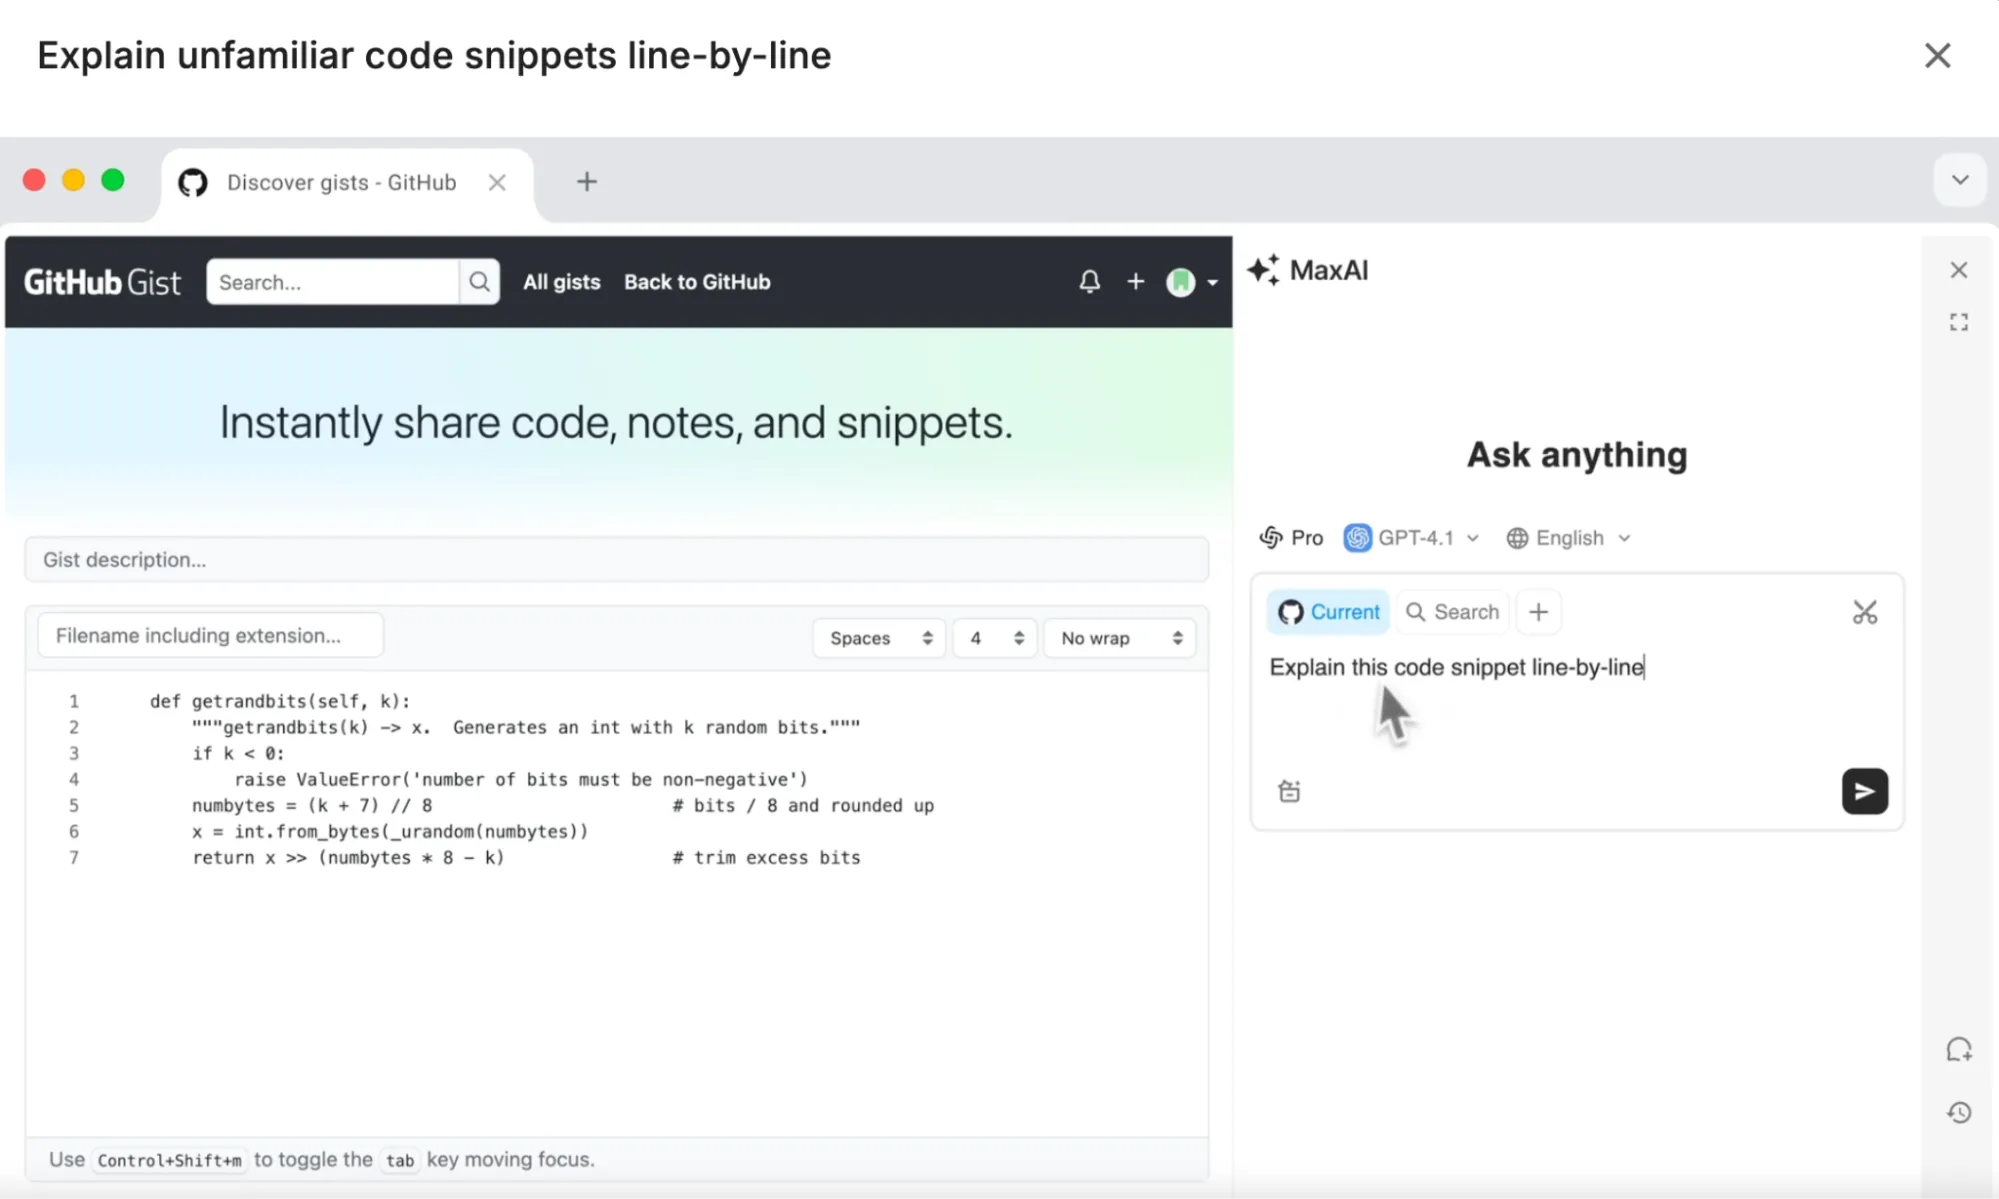
Любите ИИ-помощников прямо в браузере? Тогда есть неприятные новости. Исследователи из Rebora Security Research обнаружили критические уязвимости сразу в двух популярных расширениях для Chrome — SiderAI и MaxAI. В сумме эти инструменты установлены более чем на 10 миллионах устройств.

Бреши получили собственные имена — Spyder и MaXSS. И звучат они почти так же неприятно, как работают.

Оба расширения используют глубокую интеграцию с браузером. Именно поэтому они могут пересказывать статьи, отвечать на вопросы по содержимому страниц и выполнять другие ИИ-задачи. Но та же самая интеграция неожиданно превратилась в огромную дыру в безопасности.

В случае с MaxAI исследователи обнаружили уязвимость MaXSS. Оказалось, что расширение доверяет сообщениям от посещаемых сайтов практически без проверки. В результате злоумышленники могут заставить его выполнять различные действия от имени пользователя: открывать скрытые вкладки, делать снимки экрана, получать доступ к конфиденциальным данным и даже перехватывать активные сессии.


У SiderAI ситуация не лучше. Уязвимость Spyder позволяет злоумышленникам имитировать действия пользователя на сайтах, создавать поддельные клики и ввод текста. По данным исследователей, атакующие могут получить доступ к истории ИИ-диалогов жертвы и незаметно отправить эти данные на внешние серверы.

Самое неприятное — для атаки пользователю не нужно ничего скачивать или подтверждать. Достаточно просто зайти на специально подготовленный сайт. Дальше всё происходит автоматически и практически незаметно.

Эксперты предупреждают, что последствия могут быть крайне серьёзными: от утечки личной информации и корпоративных данных до полного захвата учётных записей.

Проблема затрагивает не только Google Chrome. Под угрозой находятся практически все браузеры на базе Chromium, включая Microsoft Edge, Opera, Brave и другие.

На момент публикации разработчики SiderAI и MaxAI ещё не выпустили исправления. Поэтому исследователи рекомендуют пользователям временно удалить оба расширения и внимательно проверить список установленных браузерных дополнений.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru