


Chrome-расширения с ИИ оказались опасной точкой входа для атак

Chrome-расширения с ИИ оказались опасной точкой входа для атак

Chrome-расширения с ИИ оказались опасной точкой входа для атак

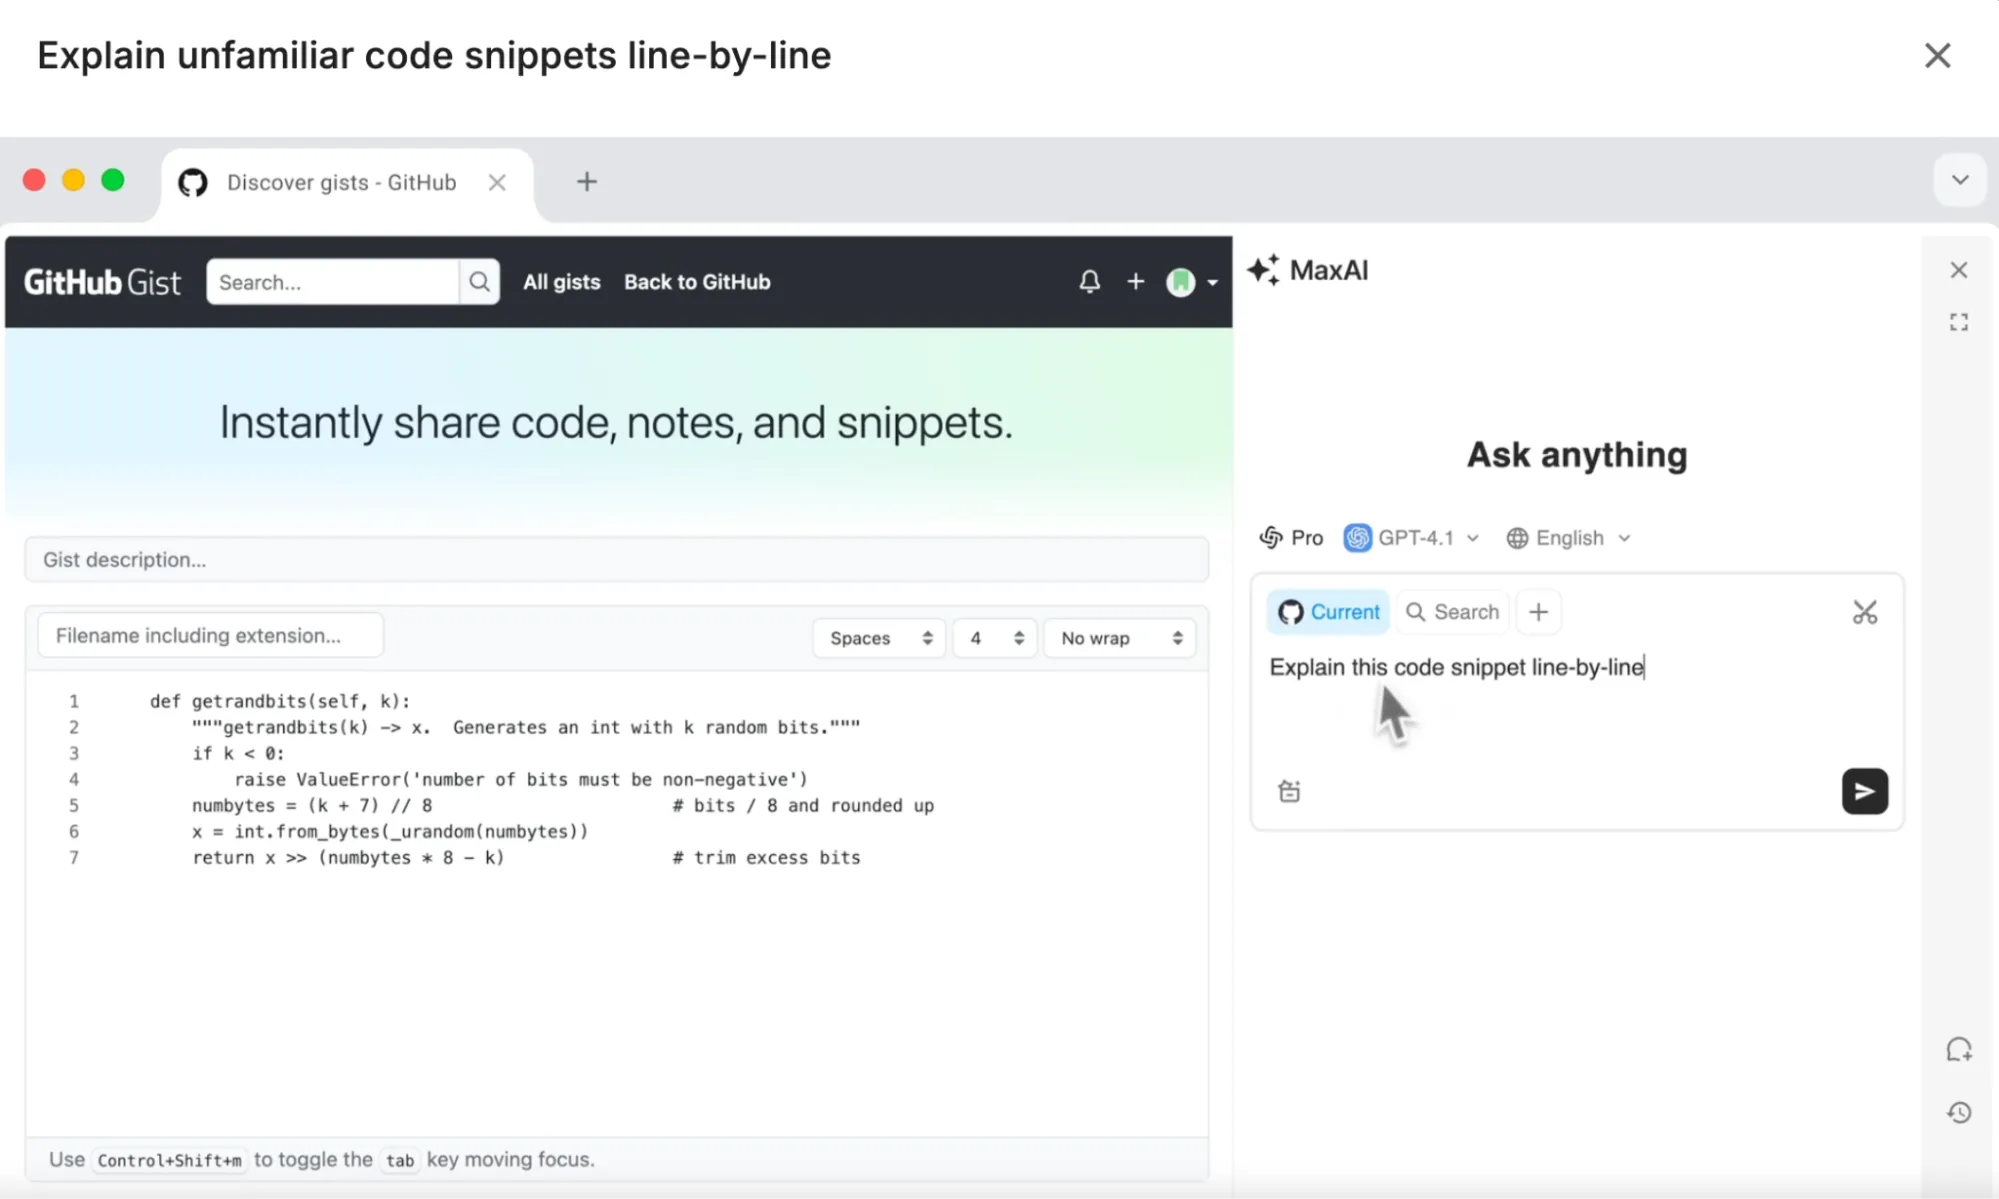
Любите ИИ-помощников прямо в браузере? Тогда есть неприятные новости. Исследователи из Rebora Security Research обнаружили критические уязвимости сразу в двух популярных расширениях для Chrome — SiderAI и MaxAI. В сумме эти инструменты установлены более чем на 10 миллионах устройств.

Бреши получили собственные имена — Spyder и MaXSS. И звучат они почти так же неприятно, как работают.

Оба расширения используют глубокую интеграцию с браузером. Именно поэтому они могут пересказывать статьи, отвечать на вопросы по содержимому страниц и выполнять другие ИИ-задачи. Но та же самая интеграция неожиданно превратилась в огромную дыру в безопасности.

В случае с MaxAI исследователи обнаружили уязвимость MaXSS. Оказалось, что расширение доверяет сообщениям от посещаемых сайтов практически без проверки. В результате злоумышленники могут заставить его выполнять различные действия от имени пользователя: открывать скрытые вкладки, делать снимки экрана, получать доступ к конфиденциальным данным и даже перехватывать активные сессии.


У SiderAI ситуация не лучше. Уязвимость Spyder позволяет злоумышленникам имитировать действия пользователя на сайтах, создавать поддельные клики и ввод текста. По данным исследователей, атакующие могут получить доступ к истории ИИ-диалогов жертвы и незаметно отправить эти данные на внешние серверы.

Самое неприятное — для атаки пользователю не нужно ничего скачивать или подтверждать. Достаточно просто зайти на специально подготовленный сайт. Дальше всё происходит автоматически и практически незаметно.

Эксперты предупреждают, что последствия могут быть крайне серьёзными: от утечки личной информации и корпоративных данных до полного захвата учётных записей.

Проблема затрагивает не только Google Chrome. Под угрозой находятся практически все браузеры на базе Chromium, включая Microsoft Edge, Opera, Brave и другие.

На момент публикации разработчики SiderAI и MaxAI ещё не выпустили исправления. Поэтому исследователи рекомендуют пользователям временно удалить оба расширения и внимательно проверить список установленных браузерных дополнений.

Подпишитесь на новости

Офицер ФСБ может возглавить направление кибербезопасности в Минцифры

В Минцифры обсуждают нового замминистра по информационной безопасности. На должность рассматривают Константина Дробаденко — начальника управления Центра защиты информации и специальной связи ФСБ России. Он может сменить Александра Шойтова, который курирует направление с апреля 2021 года.

О возможной перестановке узнал РБК от четырёх источников. Два собеседника подчеркнули: окончательного решения пока нет, приказ о назначении не подписан.

Подразделение ФСБ, в котором работает Дробаденко, отвечает за криптографическую защиту информации и специальную связь. Шойтов тоже имеет опыт работы в ФСБ и глубокую экспертизу в криптографии. По профессиональному профилю преемственность просматривается.

Но задачи замминистра значительно шире шифрования. Это защита госуслуг и данных граждан, устойчивость цифровой инфраструктуры, развитие российского рынка ИБ и безопасность цифровизации бизнеса.

Эксперты напоминают, что бизнесу нужны доступные и экономически оправданные механизмы защиты. Одними строгими требованиями удобную и безопасную цифровую среду не построить.

Даже в криптографии накопились вопросы: противоречия в нормативных актах, незаконная выдача сертификатов, передача ключей третьим лицам и несовместимость реестров машиночитаемых доверенностей.

Потому потенциальному замминистру достанется внушительный список задач. Главная интрига — какие из них станут приоритетом и насколько внимательно новый руководитель будет слушать отрасль.

RSS: Новости на портале Anti-Malware.ru