


Chrome-расширения с ИИ оказались опасной точкой входа для атак

Chrome-расширения с ИИ оказались опасной точкой входа для атак

Chrome-расширения с ИИ оказались опасной точкой входа для атак

Любите ИИ-помощников прямо в браузере? Тогда есть неприятные новости. Исследователи из Rebora Security Research обнаружили критические уязвимости сразу в двух популярных расширениях для Chrome — SiderAI и MaxAI. В сумме эти инструменты установлены более чем на 10 миллионах устройств.

Бреши получили собственные имена — Spyder и MaXSS. И звучат они почти так же неприятно, как работают.

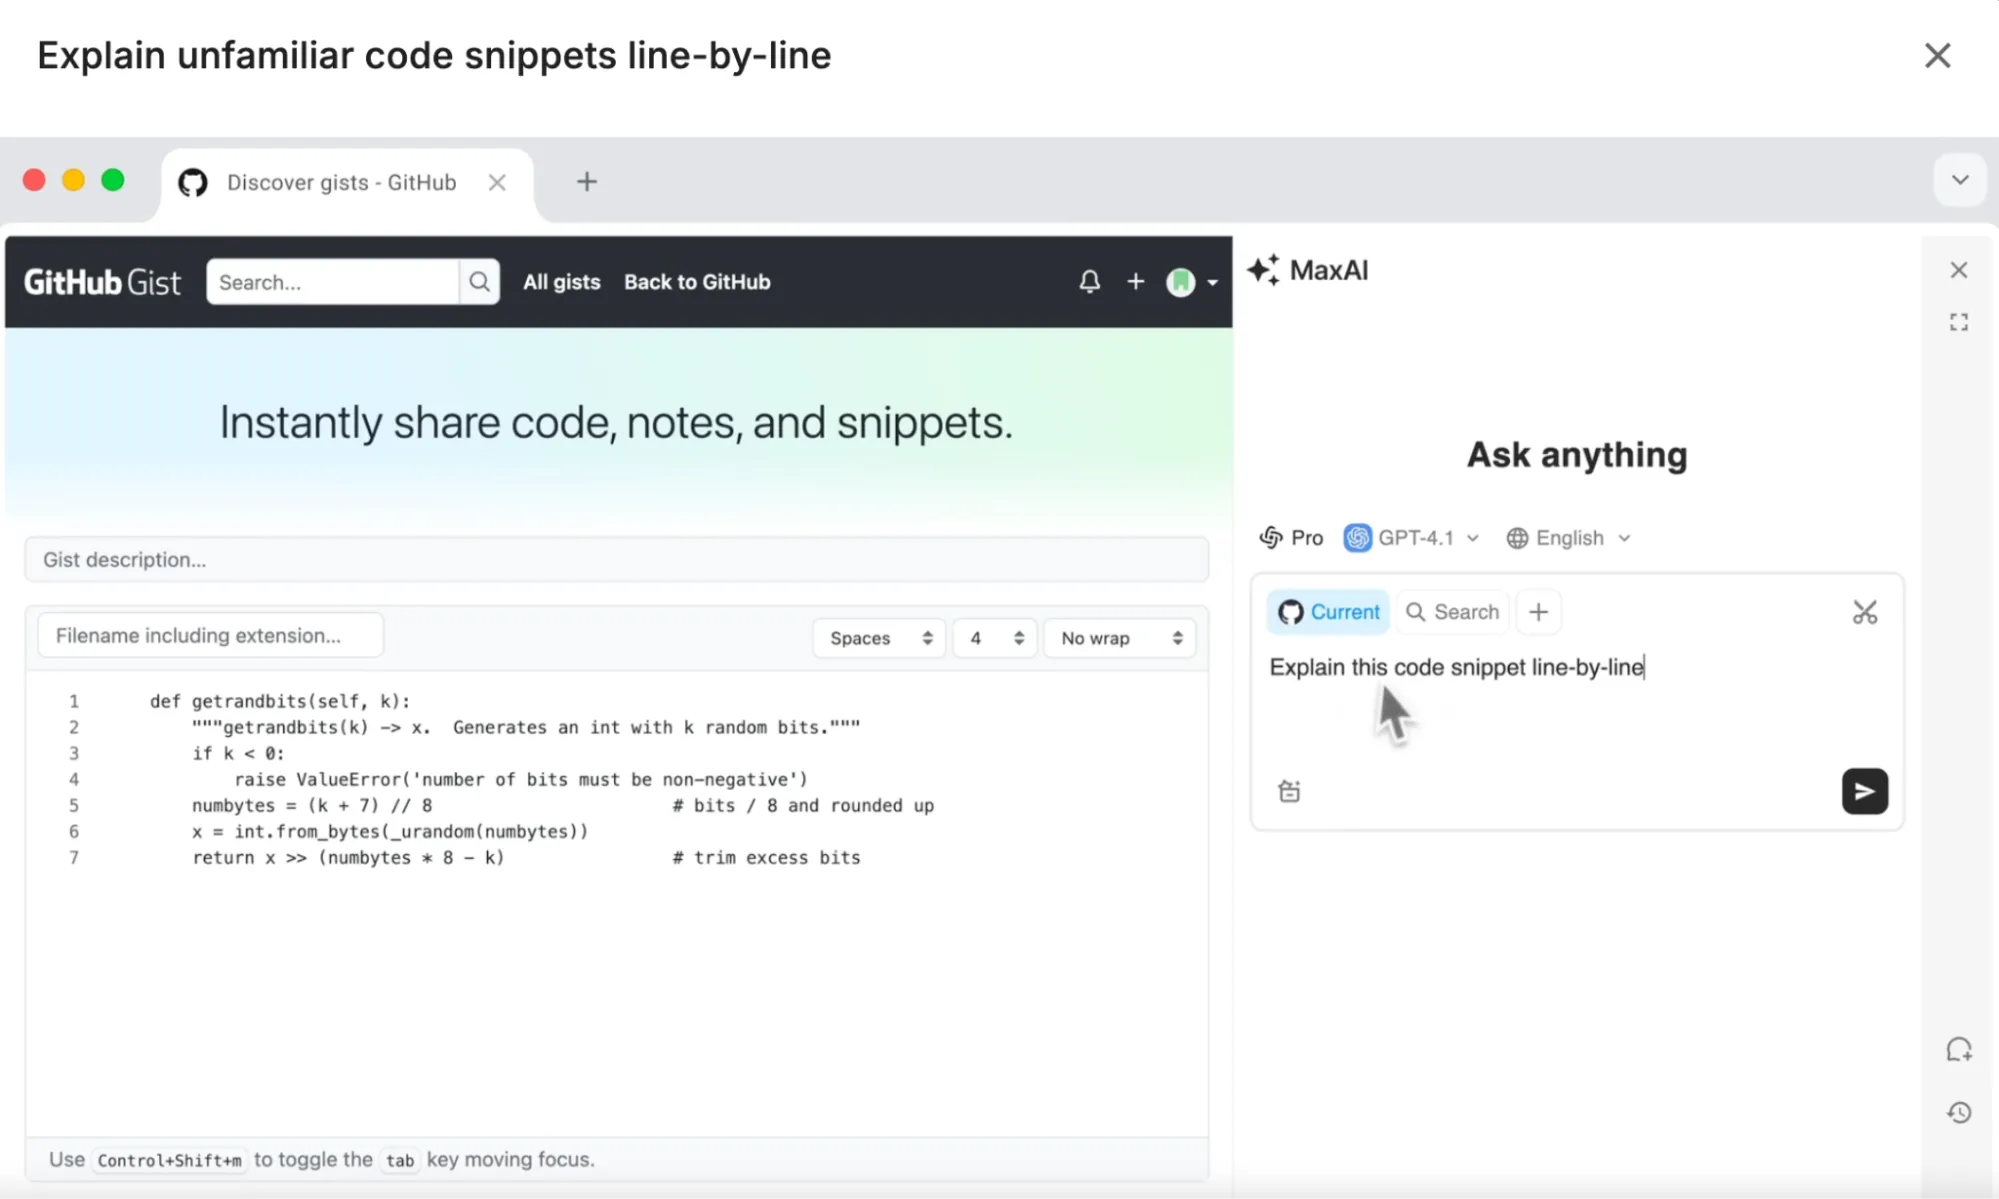
Оба расширения используют глубокую интеграцию с браузером. Именно поэтому они могут пересказывать статьи, отвечать на вопросы по содержимому страниц и выполнять другие ИИ-задачи. Но та же самая интеграция неожиданно превратилась в огромную дыру в безопасности.

В случае с MaxAI исследователи обнаружили уязвимость MaXSS. Оказалось, что расширение доверяет сообщениям от посещаемых сайтов практически без проверки. В результате злоумышленники могут заставить его выполнять различные действия от имени пользователя: открывать скрытые вкладки, делать снимки экрана, получать доступ к конфиденциальным данным и даже перехватывать активные сессии.


У SiderAI ситуация не лучше. Уязвимость Spyder позволяет злоумышленникам имитировать действия пользователя на сайтах, создавать поддельные клики и ввод текста. По данным исследователей, атакующие могут получить доступ к истории ИИ-диалогов жертвы и незаметно отправить эти данные на внешние серверы.

Самое неприятное — для атаки пользователю не нужно ничего скачивать или подтверждать. Достаточно просто зайти на специально подготовленный сайт. Дальше всё происходит автоматически и практически незаметно.

Эксперты предупреждают, что последствия могут быть крайне серьёзными: от утечки личной информации и корпоративных данных до полного захвата учётных записей.

Проблема затрагивает не только Google Chrome. Под угрозой находятся практически все браузеры на базе Chromium, включая Microsoft Edge, Opera, Brave и другие.

На момент публикации разработчики SiderAI и MaxAI ещё не выпустили исправления. Поэтому исследователи рекомендуют пользователям временно удалить оба расширения и внимательно проверить список установленных браузерных дополнений.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru