


ЭПД с 1 сентября: Минтранс говорит, что всё готово, бизнесу пора шевелиться

ЭПД с 1 сентября: Минтранс говорит, что всё готово, бизнесу пора шевелиться

ЭПД с 1 сентября: Минтранс говорит, что всё готово, бизнесу пора шевелиться

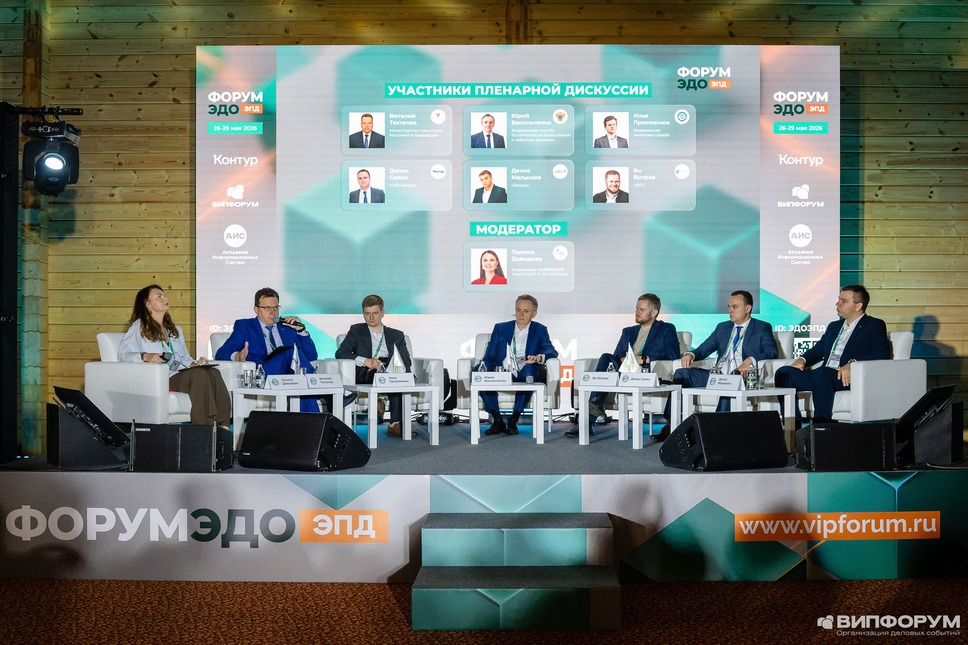
До обязательного перехода на электронные перевозочные документы (ЭПД) остаётся чуть больше двух месяцев, и государство уверяет: технически всё готово. А вот бизнесу ещё предстоит серьёзно перестроить свои процессы. Этот вопрос стал одной из главных тем форума «ЭДО. ЭПД», который прошёл в конце мая в Подмосковье.

Представители Минтранса, ФНС, операторов электронного документооборота и транспортных компаний обсудили, насколько рынок готов к цифровой революции, намеченной на 1 сентября 2026 года.

По данным Минтранса, государственная система ГИС ЭПД работает с 2022 года и уже обработала более 38 миллионов документов. Инфраструктура рассчитана на дальнейший рост нагрузки, а уровень её доступности заявлен на уровне 99,5%.


Один из главных страхов перевозчиков — потеря связи в дороге. Власти утверждают, что этот сценарий предусмотрен. Если интернет пропал, перевозчик сможет подтвердить это справкой от оператора связи и подписать документы позже. Кроме того, сейчас прорабатываются механизмы офлайн-подписания документов.

Но если с технологиями всё выглядит относительно неплохо, то с бизнес-процессами ситуация сложнее.


Участники рынка признают, что многие компании ещё не готовы к полноценному электронному документообороту. Нужно перестраивать внутренние регламенты, обучать сотрудников и подключать контрагентов.

Отдельной головной болью остаётся отказ грузополучателей подписывать электронные документы. Пока юридической ответственности за это фактически нет, поэтому бизнесу приходится решать проблему через условия договоров.

Представители операторов ЭДО считают, что откладывать внедрение уже поздно. По их мнению, успех реформы будет зависеть не только от государства и технологий, но и от того, насколько быстро участники рынка смогут договориться между собой и отказаться от привычных бумажных схем.

На фоне подготовки к запуску ЭПД Минтранс также развивает платформу «ГосЛог», систему СПОТ для контроля поставок из стран ЕАЭС и отраслевой центр компетенций по кибербезопасности.

Государство считает, что цифровая инфраструктура уже почти готова. Теперь очередь за бизнесом, которому предстоит научиться жить без бумажек.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru