


Chrome прикрывает старую лазейку для слежки за пользователями Инкогнито

Chrome прикрывает старую лазейку для слежки за пользователями Инкогнито

Chrome прикрывает старую лазейку для слежки за пользователями Инкогнито

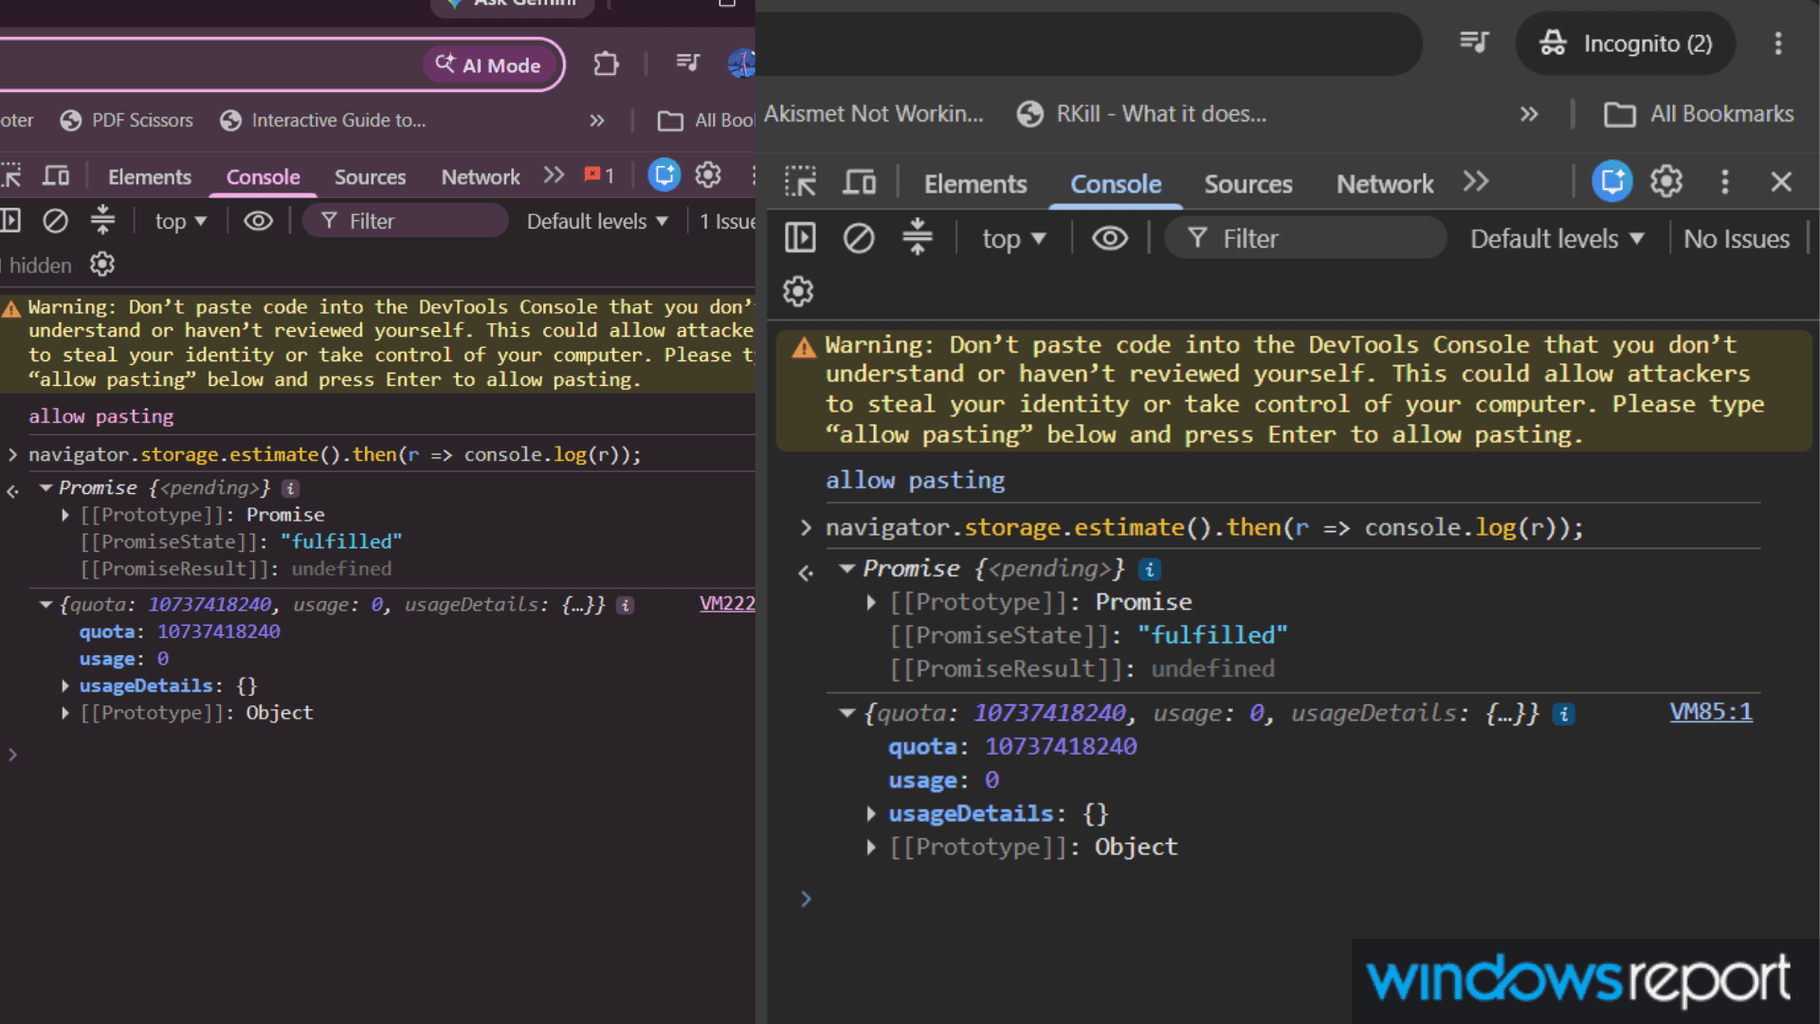
Google снова подкрутил Chrome так, чтобы сайтам было сложнее вычислять пользователей, сидящих в режиме инкогнито. Речь идёт о старом трюке, который годами использовали сайты и антифрод-системы. Через Storage API страницы могли запросить у Chrome информацию о доступном объёме хранилища.

В обычном режиме браузер показывал большой лимит, примерно соответствующий объёму диска устройства. А вот в режиме инкогнито он резко уменьшался, потому что данные там временные и сильно ограничены.

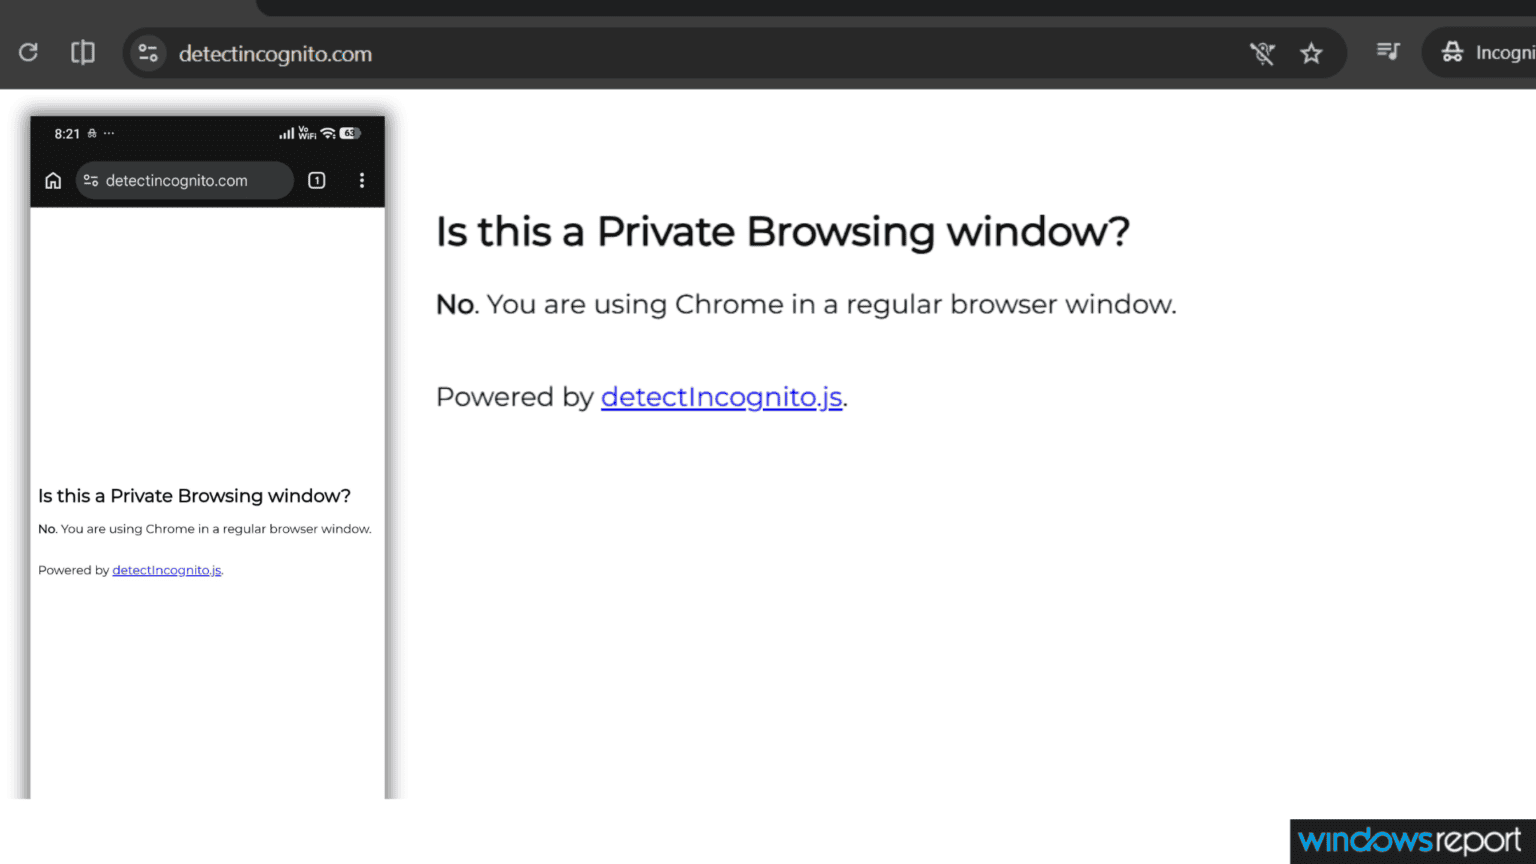
Этой разницы было достаточно, чтобы сервисы вроде detectIncognito почти безошибочно понимали: ага, пользователь открыл приватное окно.


Заодно сайты получали ещё один приятный бонус — возможность примерно оценить объём накопителя устройства. А это уже дополнительный отпечаток для слежки и фингерпринтинга.

Теперь Google решила прикрыть и эту лавочку. Chromium начал тестировать механизм predictable reported storage quota — предсказуемой квоты хранилища. Если коротко, Chrome перестаёт показывать сайтам реальные значения и вместо этого отдаёт одинаковый лимит независимо от режима работы браузера и железа пользователя.

Правда, в Google честно признают: полностью проблему это пока не убивает. Разработчики detectIncognito всё ещё могут определять приватные окна в стабильных версиях Chrome, используя комбинации разных сигналов. Но один из самых надёжных методов скоро отправится на пенсию.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru