


Chrome прикрывает старую лазейку для слежки за пользователями Инкогнито

Chrome прикрывает старую лазейку для слежки за пользователями Инкогнито

Chrome прикрывает старую лазейку для слежки за пользователями Инкогнито

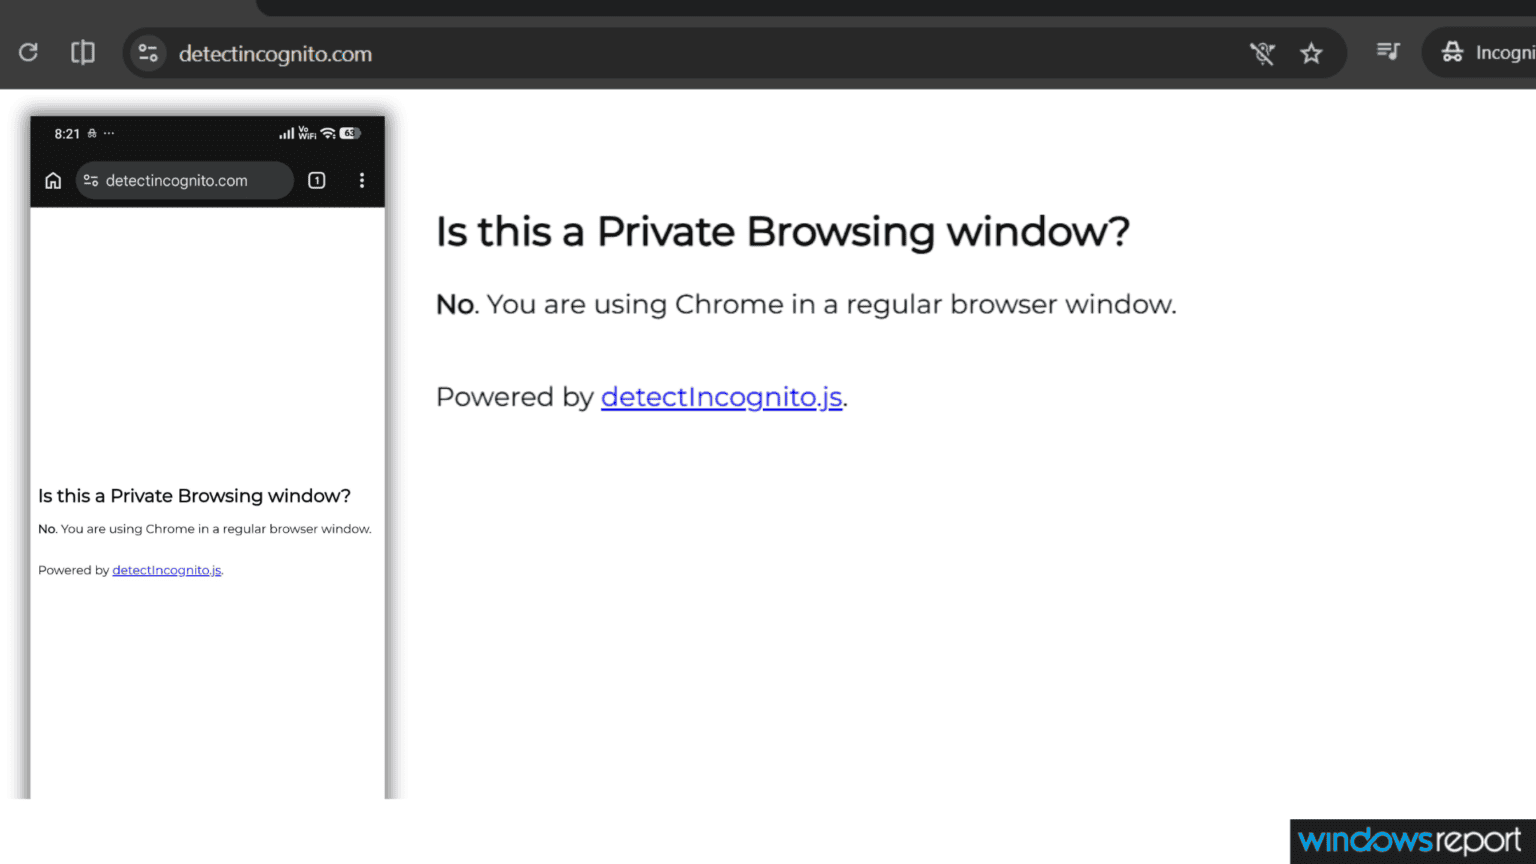
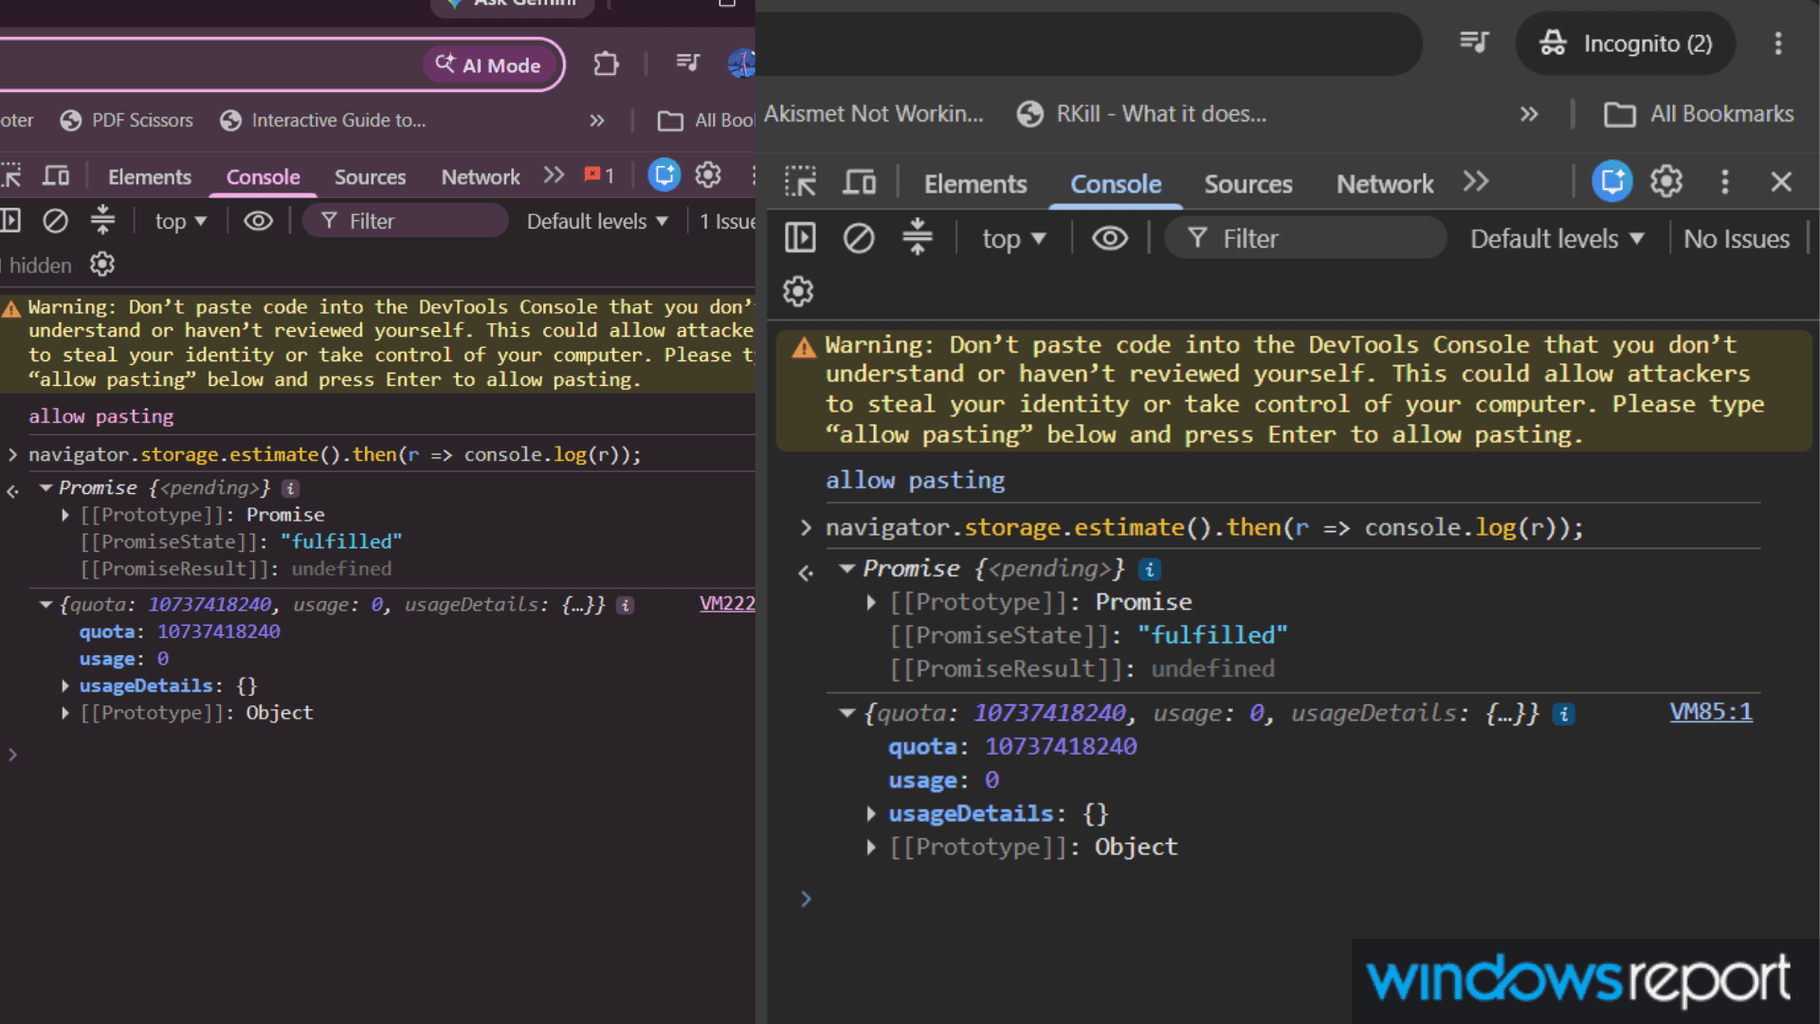
Google снова подкрутил Chrome так, чтобы сайтам было сложнее вычислять пользователей, сидящих в режиме инкогнито. Речь идёт о старом трюке, который годами использовали сайты и антифрод-системы. Через Storage API страницы могли запросить у Chrome информацию о доступном объёме хранилища.

В обычном режиме браузер показывал большой лимит, примерно соответствующий объёму диска устройства. А вот в режиме инкогнито он резко уменьшался, потому что данные там временные и сильно ограничены.

Этой разницы было достаточно, чтобы сервисы вроде detectIncognito почти безошибочно понимали: ага, пользователь открыл приватное окно.


Заодно сайты получали ещё один приятный бонус — возможность примерно оценить объём накопителя устройства. А это уже дополнительный отпечаток для слежки и фингерпринтинга.

Теперь Google решила прикрыть и эту лавочку. Chromium начал тестировать механизм predictable reported storage quota — предсказуемой квоты хранилища. Если коротко, Chrome перестаёт показывать сайтам реальные значения и вместо этого отдаёт одинаковый лимит независимо от режима работы браузера и железа пользователя.

Правда, в Google честно признают: полностью проблему это пока не убивает. Разработчики detectIncognito всё ещё могут определять приватные окна в стабильных версиях Chrome, используя комбинации разных сигналов. Но один из самых надёжных методов скоро отправится на пенсию.

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru