


В Telegram из APKPure нашли подозрительный сборщик данных

В Telegram из APKPure нашли подозрительный сборщик данных

В Telegram из APKPure нашли подозрительный сборщик данных

Сторонние магазины приложений снова подкинули пользователям повод понервничать. Исследователь Эрик Паркер обнаружил в клиенте Telegram из APKPure подозрительный код, который, судя по всему, занимается совсем не тем, чего ждёшь от мессенджера. Вместо обычной переписки — сбор пользовательских данных и отправка их на сторонний сервер.

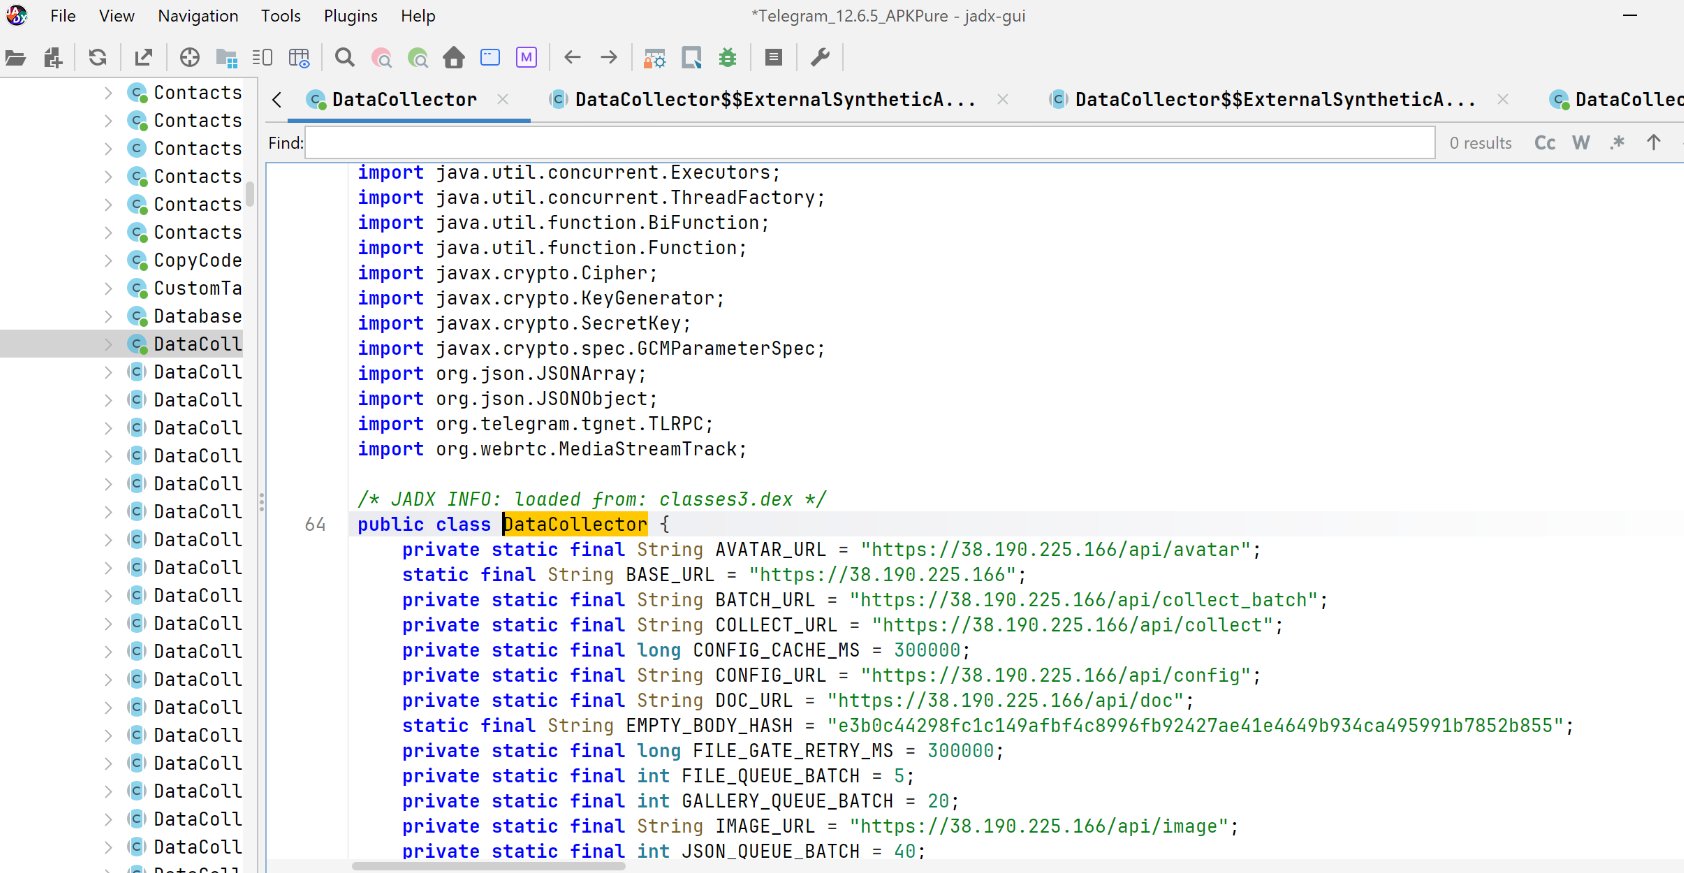
По словам Паркера, во время декомпиляции APK-файла он нашёл в приложении класс DataCollector. В обычной версии Telegram такой логики нет.

Судя по найденному коду, клиент мог отправлять на сторонний сервер номера телефонов, данные профиля, файлы с устройства, фотографии, видео, документы и информацию сим-карты. В коде также был прописан адрес сервера, расположенного в Гонконге.

Самое неприятное — вызовы методов для отправки данных были встроены в рабочие участки приложения и срабатывали при входе в аккаунт. То есть пользователь открывает Telegram, аутентифицируется, а дальше где-то в фоне может стартовать несанкционированная экскурсия по его данным.


Редакция «Кода Дурова» дополнительно проверила сборку и выяснила, что Telegram из APKPure подписан не той цифровой подписью, что официальный клиент с сайта мессенджера. А это уже жирный красный флаг: приложение может выглядеть как Telegram, называться Telegram и даже работать как Telegram, но быть при этом совершенно другой сборкой.

Любопытный момент: при проверке через VirusTotal на сторонний APK среагировал только один антивирус из 56. Вероятно, дело в свежести сборки, защитные решения ещё просто не успели нормально её распознать. При этом Паркер не нашёл подозрительный DataCollector в официальной стабильной версии Telegram.

Подпишитесь на новости

Роутер Keenetic научили разводить трафик по разным VPN бесплатно

Разработчики выпустили KeenProxy, бесплатную программу для выборочной маршрутизации трафика на роутерах Keenetic и Netcraze с установленной Entware. Она позволяет направить разные сайты и устройства через отдельные VPN- и прокси-соединения, а остальной трафик оставить напрямую. Настраивать все можно через веб-интерфейс, без постоянной работы в командной строке.

Код программы опубликован на GitHub под лицензией GPL-3.0. Правила задаются для отдельных устройств, подсетей, доменов, IP-адресов и стран.

Например, рабочий ноутбук можно подключить к корпоративной сети через WireGuard, телевизор пустить через другое соединение, а смартфоны оставить на обычном интернете. Отдельные ресурсы можно полностью заблокировать. Для каждого направления назначается свое соединение и резервное на случай отказа.


В основе KeenProxy лежит движок sing-box. Программа поддерживает WireGuard, совместимые с sing-box подключения и клиент TrustTunnel, а также DNS через DoH и DoT. Домен она определяет по TLS SNI или HTTP Host.

Разработчики предупреждают, что это работает не всегда: один адрес CDN может обслуживать несколько сайтов, а приложения со своим зашифрованным DNS скрывают запросы.

Изменения сначала сохраняются как черновик и применяются только после подтверждения. Журнал показывает, какое устройство и по какому правилу отправило трафик. В панели есть проверка доступности сайтов через выбранный маршрут и выгрузка логов, из которых удаляются адреса и секреты.

Для OpenWrt есть экспериментальные сборки, которым нужно не меньше 128 МиБ оперативной памяти. Сами разработчики называют проект экспериментальным и пишут, что он предназначен для управления маршрутизацией в администрируемых сетях.

RSS: Новости на портале Anti-Malware.ru