


DevilNFC блокирует Android-смартфоны и превращает карты в добычу мошенников

DevilNFC блокирует Android-смартфоны и превращает карты в добычу мошенников

DevilNFC блокирует Android-смартфоны и превращает карты в добычу мошенников

Исследователи описали новое семейство Android-зловредов DevilNFC, которое используется для NFC-атак на клиентов банков. Схема неприятная: жертву заманивают фишинговым сообщением, заставляют установить «обновление безопасности», а затем фактически запирают внутри поддельного банковского интерфейса.

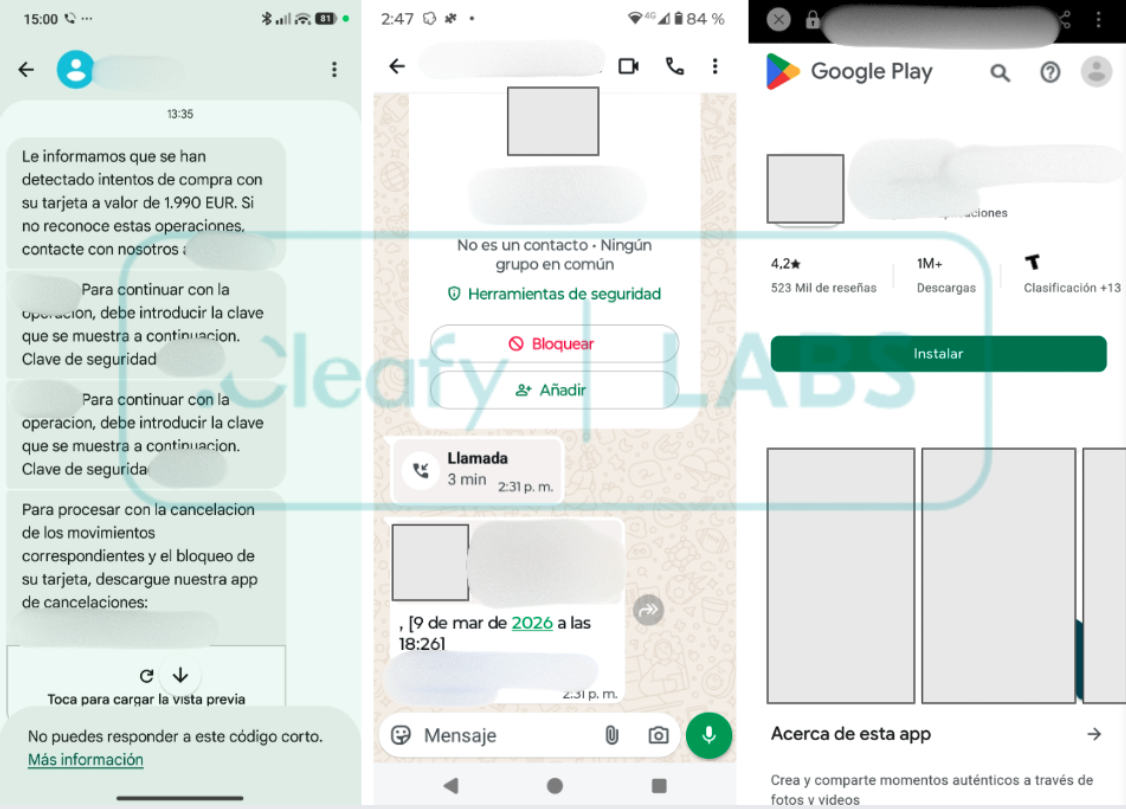
Заражение начинается с СМС или сообщения в WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) от имени банка. Пользователя ведут на фейковую страницу Google Play, где предлагают установить приложение якобы для защиты аккаунта.

После запуска зловред включает полноэкранный режим, из которого пользователь не может нормально выйти. Кнопки навигации отключены, «назад» не помогает. Телефон превращается в ловушку.


Дальше DevilNFC под видом проверки просит приложить банковскую карту и ввести ПИН-код. В это время зловред в фоне запускает NFC relay: перехватывает данные карты, пересылает их атакующим и помогает провести операцию на другом устройстве.

Чтобы выиграть время, жертве показывают фейковую ошибку и просят подержать карту у телефона подольше. Параллельно DevilNFC перехватывает входящие СМС, чтобы забирать одноразовые коды от банков. ПИН-код, данные карты и OTP уходят на серверы злоумышленников и в телеграм-каналы.

Такая связка позволяет атакующим не только проводить бесконтактные платежи, но и потенциально использовать сценарии с банкоматами.

DevilNFC устроен хитро: один APK может работать по-разному. На телефоне жертвы он выступает как NFC-ридер, а на рутованном устройстве атакующего превращается в эмулятор карты. Для этого используется hooking-фреймворк, который перехватывает NFC-коммуникации на системном уровне, обходя стандартные Android API.


Подпишитесь на новости

Росфинмониторинг не ждёт массовых блокировок счетов из-за совпадения данных

Росфинмониторинг опроверг сообщения о возможной волне блокировок банковских счетов из-за частичного совпадения данных клиентов со сведениями о лицах, чьи активы подлежат заморозке. В ведомстве уверяют: законопроект не должен превратить однофамильцев в заложников банковского антифрода.

Поводом для разъяснений стала информация о подготовке новых правил, позволяющих финансовым организациям реагировать не только на полное, но и на частичное совпадение данных клиента с записями в соответствующих перечнях.

Как сообщил Росфинмониторинг, критерии частичного совпадения пока не определены. Их установят отдельным приказом только после принятия федерального закона и анализа реальных случаев.

Обычно проблема возникает из-за разных вариантов написания имени и фамилии при транслитерации, а не потому, что у двух Ивановых внезапно обнаружилась общая финансовая биография.

Ведомство отдельно подчеркнуло, что законопроект предусматривает временное приостановление операции, а не автоматический отказ в её проведении или бессрочную блокировку всего счёта. Поэтому массовой заморозки денег добросовестных граждан там не ожидают.

Ранее «Известия» сообщили, что новые критерии могут вызвать всплеск ложных срабатываний: под ограничения рискуют попасть клиенты, чьи данные лишь частично совпали с информацией о лицах из санкционных и террористических перечней.

Пока главный заключается в том, насколько широко Росфинмониторинг определит это самое частичное совпадение.

RSS: Новости на портале Anti-Malware.ru