


455 приложений превратили Android-смартфоны в рекламных зомби

455 приложений превратили Android-смартфоны в рекламных зомби

455 приложений превратили Android-смартфоны в рекламных зомби

Исследователи HUMAN раскрыли крупную кампанию под названием Trapdoor, нацеленную на пользователей Android. Схема объединяла вредоносную рекламу, фейковые приложения и скрытую накрутку показов. В операции использовались 455 вредоносных Android-приложений и 183 C2-домена, контролируемых злоумышленниками.

Пользователь скачивал вроде бы безобидное приложение — например PDF-просмотрщик, чистильщик устройства или другую утилиту.

После запуска оно показывало фейковые уведомления об обновлении и подталкивало установить ещё одно приложение. А вот уже второй этап запускал скрытые WebView, открывал HTML5-домены злоумышленников и начинал запрашивать рекламу.

В пике, по данным исследователей, Trapdoor генерировал до 659 млн рекламных запросов в день. Приложения, связанные с кампанией, скачали более 24 млн раз. Основной объём трафика шёл из США, на них пришлось больше трёх четвертей активности.


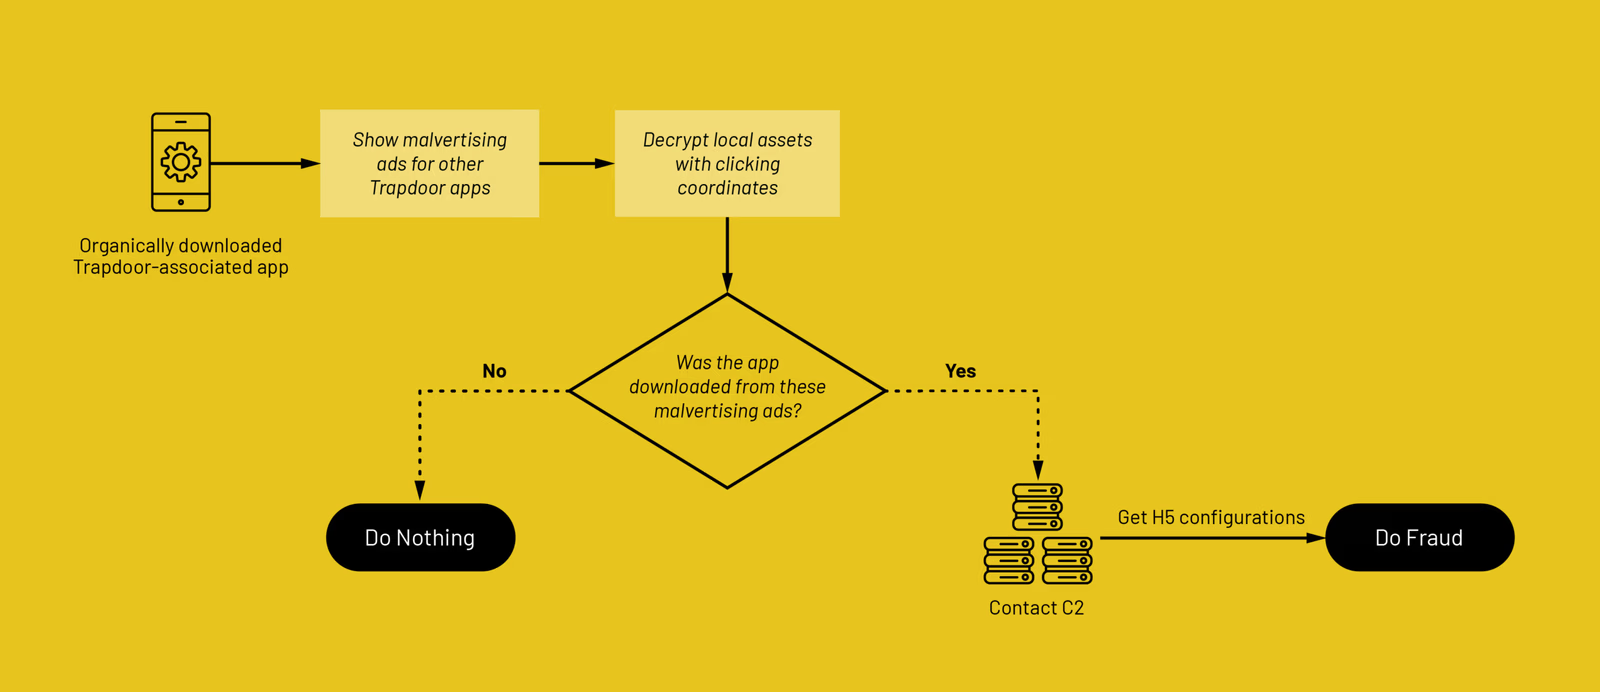
Главная хитрость в том, что мошенники использовали инструменты атрибуции установок — легитимные технологии, которые помогают маркетологам понимать, откуда пришёл пользователь.

Только здесь их применяли не для честной аналитики, а чтобы включать вредоносное поведение только у тех, кто пришёл через рекламные кампании самих злоумышленников. Если приложение скачать напрямую из Google Play или установить вручную, оно могло вести себя тихо и не палиться перед исследователями.

Trapdoor совмещал сразу несколько подходов: распространение через вредоносную рекламу, скрытую монетизацию через рекламный фрод и многоступенчатую доставку дополнительных приложений.

Второй этап занимался автоматизированным фродом, запускал невидимые WebView и обращался к подконтрольным доменам для получения рекламы. Короче, телефон пользователя превращался в маленький станок для печати рекламных денег.

Для маскировки операторы кампании использовали обфускацию, антианализ и имитацию легитимных SDK.

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru