


Android-приложениям с прожорливым фоном грозят метки в Google Play

Android-приложениям с прожорливым фоном грозят метки в Google Play

Android-приложениям с прожорливым фоном грозят метки в Google Play

Google решила серьёзнее взяться за Android-приложения, которые зря расходуют заряд аккумулятора в фоне. С 1 марта 2026 года в Play Store могут появляться предупреждения, если приложение излишне расходует батарею из-за чрезмерной фоновой активности.

Речь идёт не о нормальных сценариях вроде музыки, навигации или загрузки большого файла.

Проблема в приложениях, которые удерживают процессор активным, даже когда экран выключен и пользователь ничего не делает. Для этого Android использует механизм partial wake lock: он нужен, чтобы приложение могло завершить важную задачу, пока телефон находится в режиме ожидания.

Но если разработчик плохо настроил работу приложения, оно может слишком долго не давать устройству перейти в энергосберегающий режим. Пользователь в этот момент ничего не видит; просто позже замечает, что заряд куда-то исчез.

Google теперь будет отслеживать такие случаи. Приложение могут посчитать проблемным, если оно удерживает wake lock больше двух часов за сутки при выключенном экране. Но наказание последует не за единичный сбой: такой сценарий должен повторяться более чем в 5% пользовательских сессий за 28 дней.

Источник: Android Police


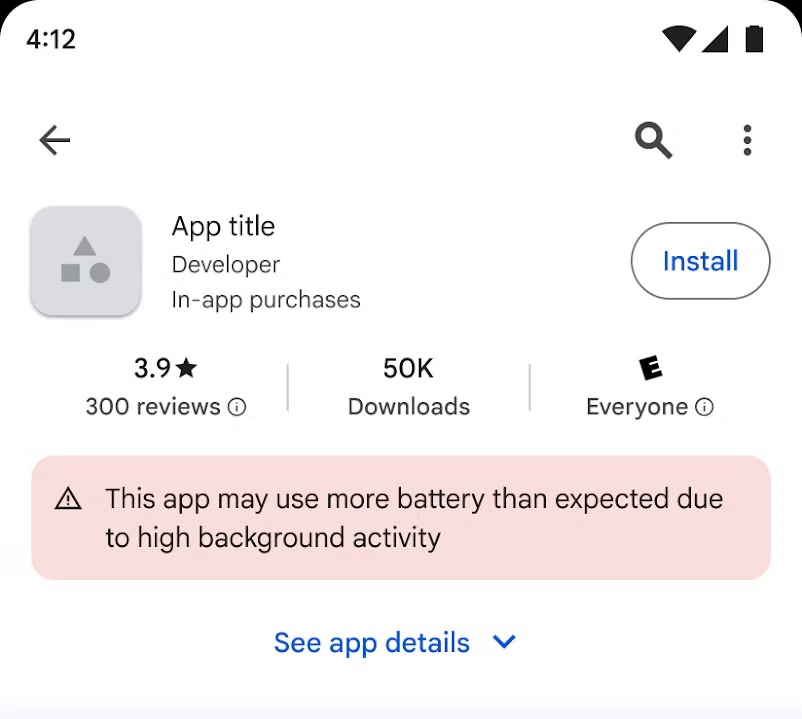
Если приложение не пройдёт проверку, на его странице в Google Play может появиться предупреждение о повышенном расходе батареи. Для пользователя это будет простой сигнал: приложение может быстро посадить смартфон.

Кроме того, такие приложения могут потерять позиции в рекомендациях и похожих подборках Google Play.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru