

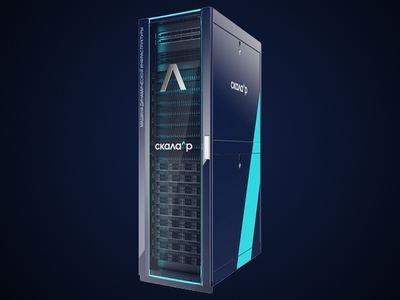

Rubytech представила новую систему серверной виртуализации Скала^р МДИ.В

Rubytech представила новую систему серверной виртуализации Скала^р МДИ.В

Rubytech представила новую систему серверной виртуализации Скала^р МДИ.В

Группа Rubytech анонсировала новую Машину динамической инфраструктуры «Скала^р МДИ.В» — программно-аппаратный комплекс для серверной виртуализации, рассчитанный на корпоративные и государственные ИТ-системы. Новинка пришла на смену предыдущей модели «Скала^р МВ.С».

По сути, речь идёт о платформе для запуска и управления большим количеством виртуальных серверов на одном наборе оборудования.

Она рассчитана на сценарии, где важны высокая нагрузка, отказоустойчивость и возможность постепенно расширять инфраструктуру без остановки сервисов.

В основе решения — серверное оборудование на процессорах нового поколения и программная платформа Basis Dynamix Standard, которая отвечает за виртуализацию и устойчивость среды.

Комплекс поддерживает как классические системы хранения, так и гиперконвергентные программно-определяемые хранилища, так что заказчики могут выбирать подходящий вариант под свои задачи и масштаб.

Один из ключевых акцентов в новой версии сделан на производительности. По заявленным характеристикам, в HCI-режиме система может работать в 5–6 раз быстрее ряда аналогичных решений, а при тестировании на NVMe-накопителях показала до 2 млн операций ввода-вывода в секунду на один вычислительный узел.

Отдельно Rubytech делает ставку на отказоустойчивость. Если один из серверов выходит из строя, нагрузка должна автоматически переноситься на другие узлы. Также заявлена возможность быстро переключаться на резервные площадки в случае более серьёзных сбоев — например, если проблемы возникли на уровне дата-центра.

С точки зрения управления инфраструктурой платформа рассчитана на централизованный контроль через веб-интерфейс и связанные инструменты администрирования. Это должно упростить работу с серверами, хранилищами и виртуальными машинами в одной консоли.

Ещё один важный блок — информационная безопасность. В описании решения говорится о соответствии требованиям ФСТЭК России и возможности использования системы в государственных информационных системах, в ИСПДн с первым уровнем защищённости, а также на значимых объектах КИИ первой категории.

В компании также отмечают, что новая платформа уже использовалась как основа для других решений, в том числе для банковских систем и специализированной инфраструктуры для конструкторских бюро. То есть речь идёт не просто о лабораторной разработке, а о продукте, который Rubytech уже пытается встроить в более широкую линейку своих ИТ-решений.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru