


Android-троян в Google Play крадёт данные WhatsApp и переживает сброс

Android-троян в Google Play крадёт данные WhatsApp и переживает сброс

Android-троян в Google Play крадёт данные WhatsApp и переживает сброс

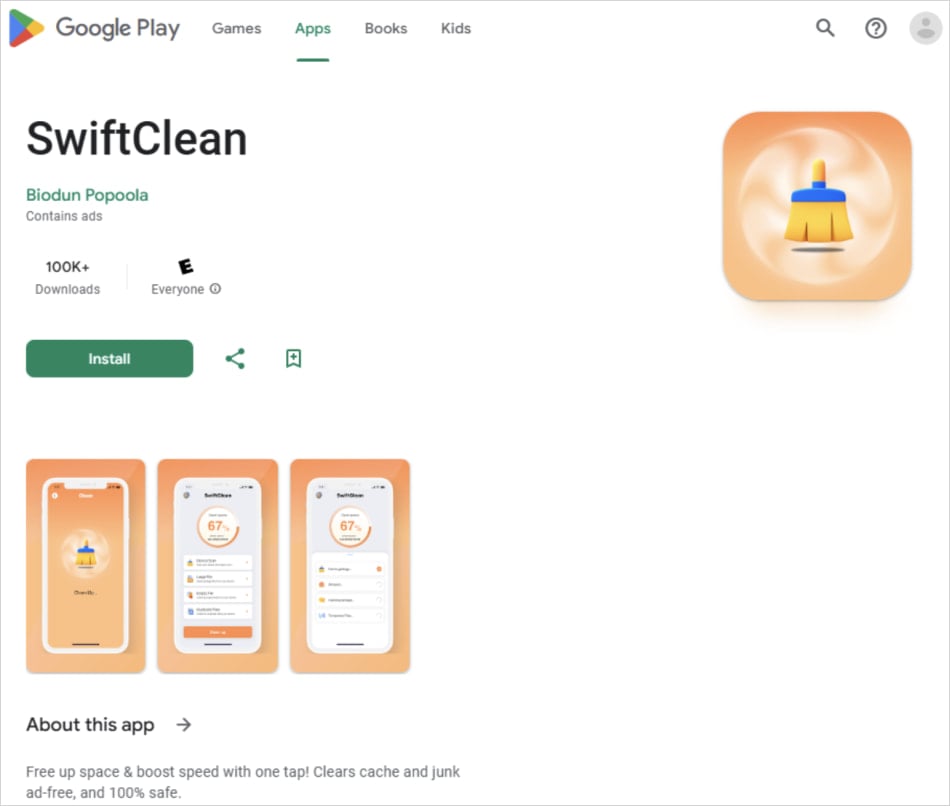
В Google Play обнаружили новую вредоносную кампанию с Android-зловредом NoVoice. По данным McAfee, вредонос скрывался более чем в 50 приложениях, которые суммарно скачали не менее 2,3 млн раз. Речь шла о вполне привычных категориях — чистильщиках, галереях изображений и играх.

На первый взгляд такие приложения выглядели безобидно: они работали как заявлено и не запрашивали подозрительных разрешений.

Но дальше начиналось неприятное: после запуска заражённого приложения NoVoice пытался получить root-доступ к устройству, используя старые уязвимости Android, для которых патчи выходили в период с 2016 по 2021 год.

Исследователи отмечают, что вредонос маскировал свои компоненты внутри пакета com.facebook.utils, смешивая их с легитимными классами Facebook SDK (принадлежит Meta, признанной экстремистской и запрещенной в России), а часть полезной нагрузки вообще прятал внутри PNG-файла с помощью стеганографии.


После этого зловред связывался с управляющим сервером, собирал информацию об устройстве и подбирал подходящий сценарий эксплуатации. McAfee пишет, что наблюдала в ходе вредоносной активности 22 эксплойта, включая ошибки типа use-after-free и уязвимости в драйверах Mali GPU.

Если атака проходила успешно, NoVoice получал root, отключал защитные механизмы Android и закреплялся в системе настолько глубоко, что мог пережить даже сброс к заводским настройкам.

Отдельно исследователи выделяют этап постэксплуатации. После компрометации устройства код злоумышленников внедрялся в запускаемые приложения, а основным объектом интереса оказался WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России).

Зловред вытаскивал базы данных, ключи протокола Signal и идентификаторы аккаунта, включая номер телефона и данные, связанные с резервными копиями, чтобы атакующие могли клонировать сессию жертвы на своём устройстве. При этом McAfee подчёркивает, что модульная архитектура NoVoice теоретически позволяет нацеливаться не только на WhatsApp, но и на другие приложения.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru