


Security Vision добавила в ранжирование уязвимостей сведения ФСТЭК России

Security Vision добавила в ранжирование уязвимостей сведения ФСТЭК России

Security Vision добавила в ранжирование уязвимостей сведения ФСТЭК России

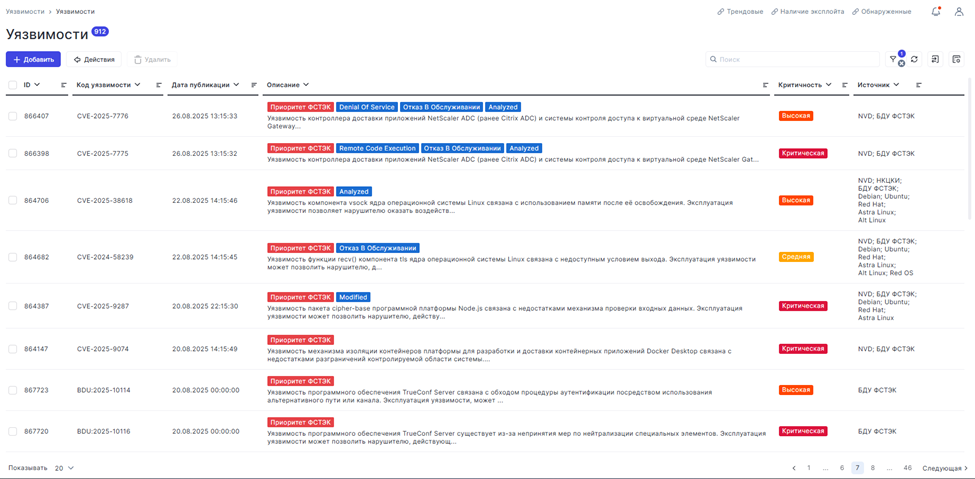
Компания Security Vision сообщила, что усилила механизмы приоритизации уязвимостей в своих продуктах за счёт данных ФСТЭК России. Речь идёт об информации по так называемым «трендовым» уязвимостям — тем, для которых уже есть либо средства эксплуатации, либо подтверждения использования в реальных атаках.

Если совсем просто, теперь при ранжировании рисков система будет опираться не только на общие международные источники и формальные оценки опасности, но и на данные регулятора о том, какие уязвимости действительно используются на практике.

Это важно потому, что стандартные базы обычно во многом завязаны на CVSS — то есть на теоретическую оценку критичности. Но высокая оценка по CVSS ещё не всегда означает, что уязвимость прямо сейчас активно эксплуатируют. И наоборот: некоторые проблемы могут оказаться особенно актуальными именно в реальных атаках, даже если формально не выглядят самыми громкими.

В Security Vision уточнили, что сведения от ФСТЭК поступают в аналитический центр компании в рамках обмена информацией об угрозах. После этого данные включаются в ежедневные обновления пакетов экспертизы для нескольких продуктов компании, включая VM, NG SOAR, SIEM и TIP.

На практике это означает, что системы должны быстрее поднимать в приоритете именно те уязвимости, которые уже замечены в эксплуатации и потому требуют более срочного внимания со стороны ИБ-команд.

Если говорить шире, это ещё один шаг в сторону более прикладной оценки рисков: не только «насколько опасна уязвимость в теории», но и «насколько вероятно, что ею воспользуются прямо сейчас».

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru