


В WhatsApp для Android тестируют пароль для защиты аккаунта

В WhatsApp для Android тестируют пароль для защиты аккаунта

В WhatsApp для Android тестируют пароль для защиты аккаунта

WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России) готовится добавить ещё один уровень защиты аккаунтов. В бета-версии WhatsApp для Android 2.26.7.8, доступной через программу тестирования Google Play, обнаружили упоминания новой функции — отдельного пароля для учётной записи.

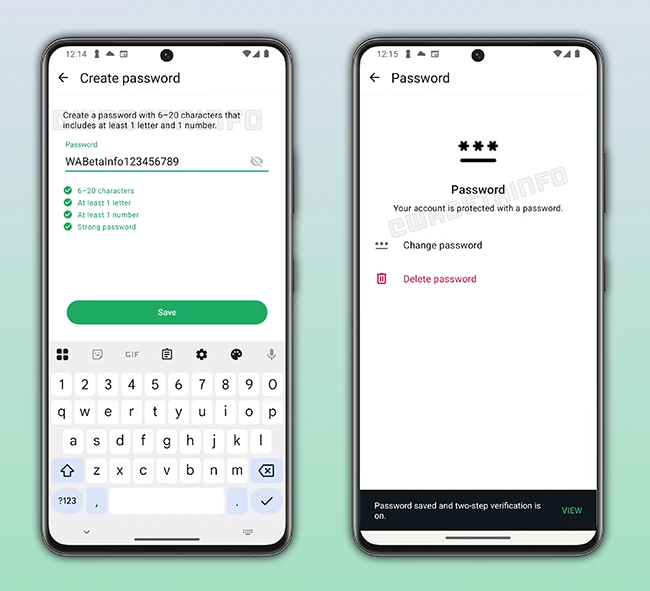
По данным WABetaInfo, мессенджер тестирует механизм, который позволит пользователям задать буквенно-цифровой пароль длиной от 6 до 20 символов. Обязательное условие — минимум одна буква и одна цифра.

В настройках можно будет создать, изменить или полностью удалить пароль. Также WhatsApp, как ожидается, будет показывать подсказки о надёжности комбинации.


Идея в том, чтобы усложнить перехват аккаунта. Даже если злоумышленник получит шестизначный код подтверждения (например, через сим-свопинг или в случае компрометации устройства), этого будет недостаточно. Для входа потребуется ещё и пароль аккаунта.

Сценарий входа будет зависеть от настроек безопасности. Если пользователь включил только пароль, после ввода 6-значного кода система запросит именно его. Если же активирована и двухэтапная проверка (2FA с ПИН-кодом), сначала придётся ввести 2FA-код, а затем — пароль аккаунта.

Сейчас WhatsApp уже позволяет включить двухэтапную проверку с ПИН-кодом и привязкой электронной почты для восстановления доступа. Новый пароль фактически станет дополнительным барьером поверх существующих механизмов.

Функция пока находится в разработке, но сам факт её появления в бета-версии говорит о том, что Meta (признана экстремистской и запрещена в России) серьёзно настроена усилить защиту от перехвата аккаунтов.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru