


В WhatsApp для Android тестируют пароль для защиты аккаунта

В WhatsApp для Android тестируют пароль для защиты аккаунта

В WhatsApp для Android тестируют пароль для защиты аккаунта

WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России) готовится добавить ещё один уровень защиты аккаунтов. В бета-версии WhatsApp для Android 2.26.7.8, доступной через программу тестирования Google Play, обнаружили упоминания новой функции — отдельного пароля для учётной записи.

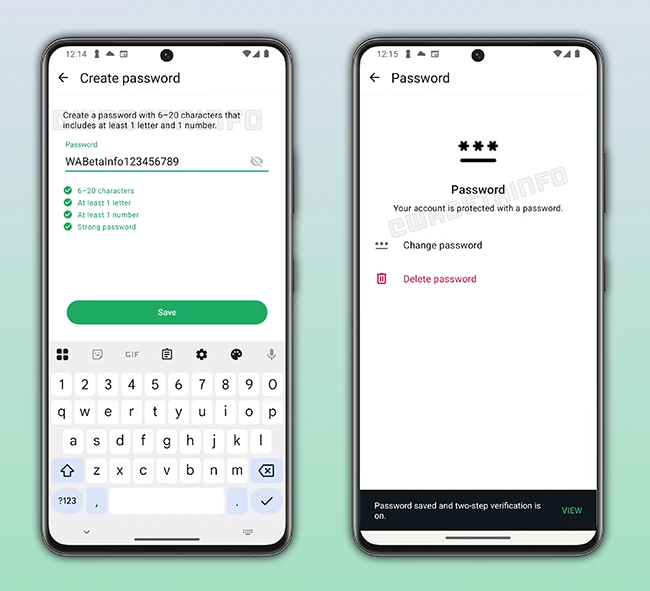
По данным WABetaInfo, мессенджер тестирует механизм, который позволит пользователям задать буквенно-цифровой пароль длиной от 6 до 20 символов. Обязательное условие — минимум одна буква и одна цифра.

В настройках можно будет создать, изменить или полностью удалить пароль. Также WhatsApp, как ожидается, будет показывать подсказки о надёжности комбинации.


Идея в том, чтобы усложнить перехват аккаунта. Даже если злоумышленник получит шестизначный код подтверждения (например, через сим-свопинг или в случае компрометации устройства), этого будет недостаточно. Для входа потребуется ещё и пароль аккаунта.

Сценарий входа будет зависеть от настроек безопасности. Если пользователь включил только пароль, после ввода 6-значного кода система запросит именно его. Если же активирована и двухэтапная проверка (2FA с ПИН-кодом), сначала придётся ввести 2FA-код, а затем — пароль аккаунта.

Сейчас WhatsApp уже позволяет включить двухэтапную проверку с ПИН-кодом и привязкой электронной почты для восстановления доступа. Новый пароль фактически станет дополнительным барьером поверх существующих механизмов.

Функция пока находится в разработке, но сам факт её появления в бета-версии говорит о том, что Meta (признана экстремистской и запрещена в России) серьёзно настроена усилить защиту от перехвата аккаунтов.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru