


Пенсионеры смогут подтверждать право на скидки в магазинах через MAX

Пенсионеры смогут подтверждать право на скидки в магазинах через MAX

Пенсионеры смогут подтверждать право на скидки в магазинах через MAX

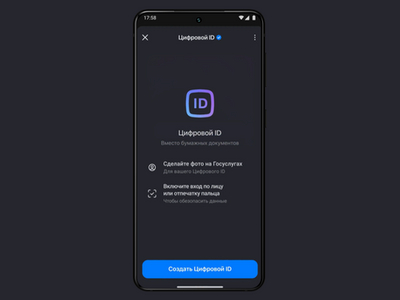
Процедура получения льгот, вводимых российским ретейлом для людей преклонного возраста, скоро упростится. Таким покупателям достаточно будет зайти в MAX и предъявить на кассе QR-код, сгенерированный на основе цифрового ID.

Сервис подтверждения статуса пенсионера через MAX уже запущен в пилотном режиме компанией X5.

В настоящее время нововведение доступно лишь москвичам — посетителям ряда «Перекрестков» и «Пятерочек», освоившим самообслуживание. В следующем месяце планируется распространить его на все торговые точки этих сетей.

«Каждый месяц в наши магазины приходят около 20 млн покупателей пенсионного возраста, — отметил Александр Костин, управляющий директор Х5 Tech. — Мы последовательно развиваем цифровые сервисы, которые делают покупки для клиентов любого возраста быстрее и удобнее, а процессы в магазинах — более эффективными».

Воспользоваться новой функцией несложно. На кассе самообслуживания нужно отсканировать товар, открыть раздел «Скидки пенсионерам и другие», выбрать из списка «Скидка пенсионерам» и поднести к считывателю смартфон с QR-кодом в профиле MAX (в мессенджере на такие случаи предусмотрена опция «Показать ID»).

Возможность использования MAX для подтверждения возраста в России закреплена законом. Создаваемый в мессенджере цифровой ID разрешено применять с этой целью наравне с бумажными документами, и ретейлеры уже начали осваивать это новшество при продаже товаров 18+.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru